
 #1
أدوات للحصول على الأدلة الرقمية وحفظها وتحليلها لأغراض قانونية أو تحقيقية.
موصى به من Kitploit
 gracenolan/notes
ملاحظات دراسية منتقاة ودليل تحضير للمقابلات لوظائف هندسة الأمن، تغطي الشبكات، أمن الويب، التشفير، تحليل البرامج الضارة، الثغرات، نمذجة التهديدات،…
 jipegit/osxauditor
OS X Auditor هي أداة تحقيق جنائي مجانية لنظام Mac OS X
 wireshark/wireshark
مستودع Wireshark الرسمي للكود المصدري. يمكنك المساهمة في استمرار صدور الإصدارات من خلال التبرع على https://wiresharkfoundation.org/donate/.
 mikeroyal/digital-forensics-guide
دليل الأدلة الجنائية الرقمية. تعرف على كل شيء عن الأدلة الجنائية الرقمية، والأدلة الجنائية للحاسوب، والأدلة الجنائية للأجهزة المحمولة، والأدلة…
 aloshdenny/reverse-synthid
هندسة عكسية لكشف SynthID الخاص بـ Gemini
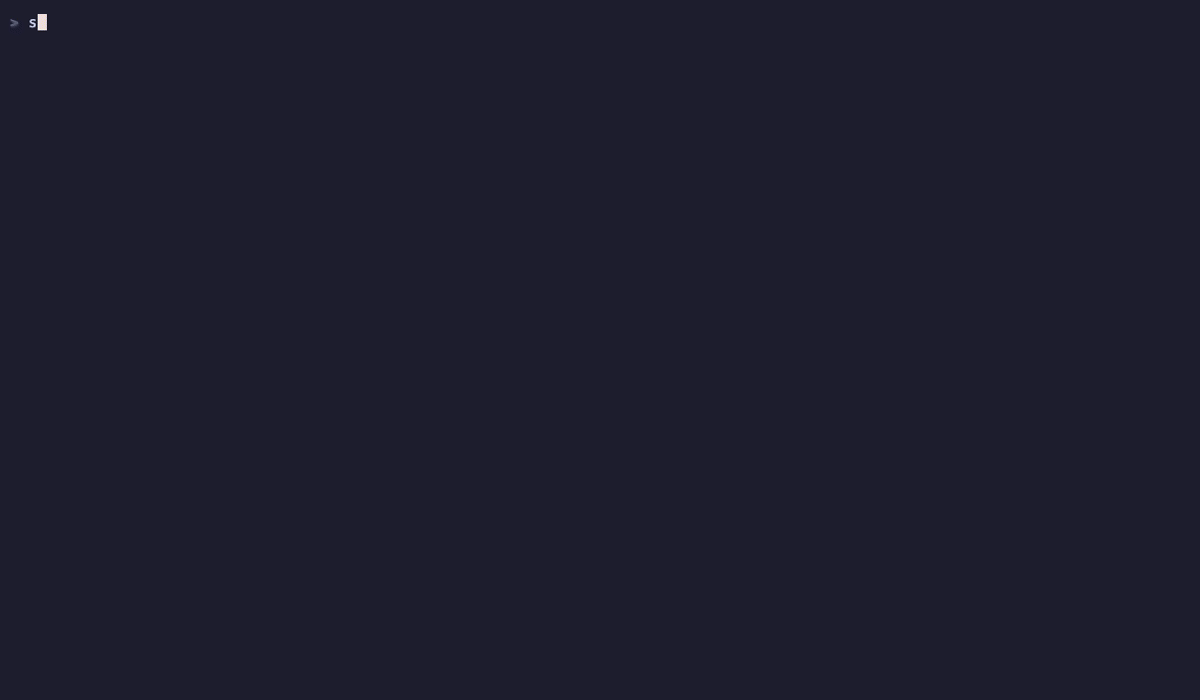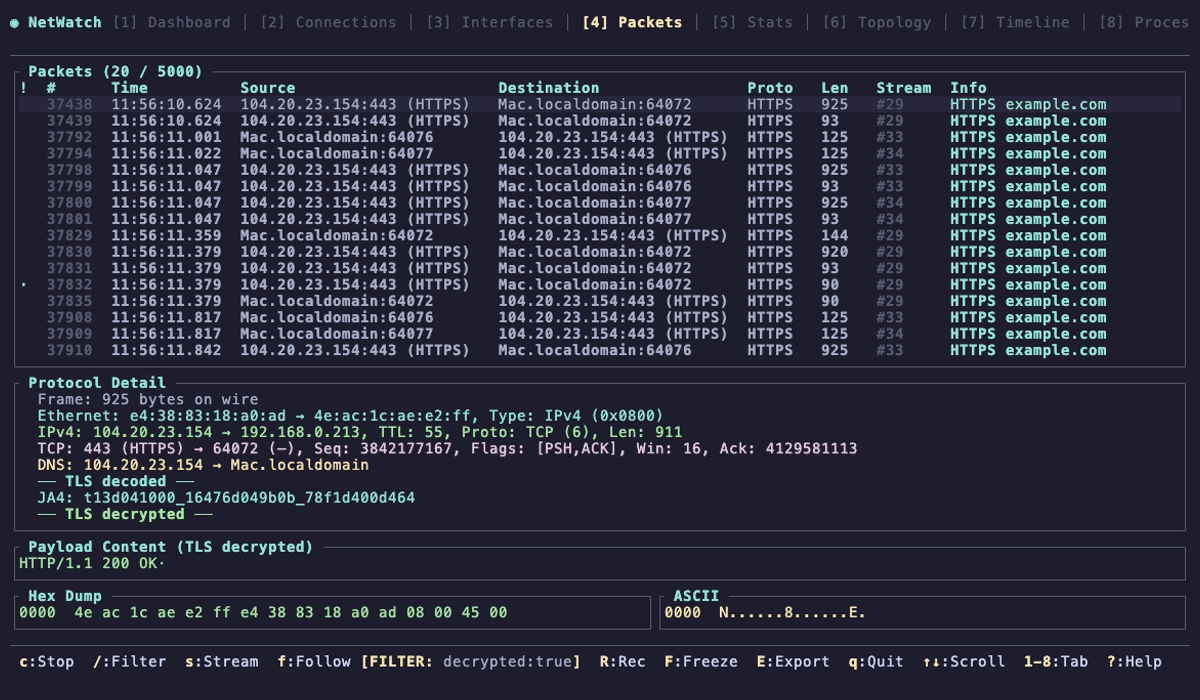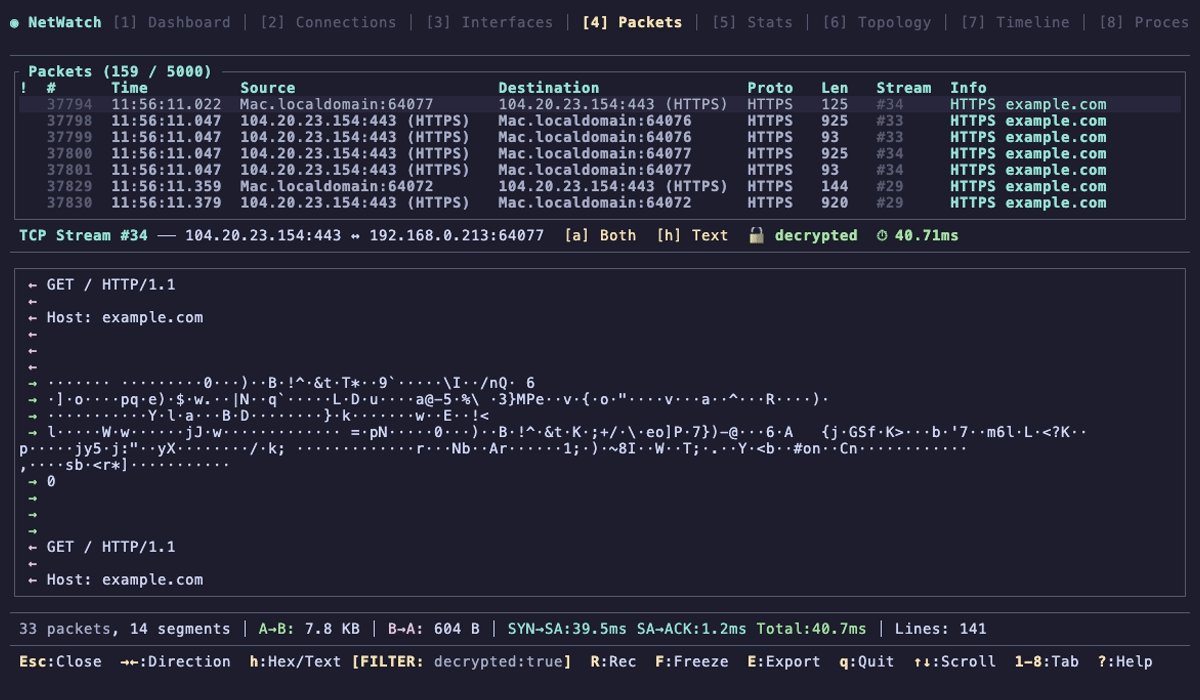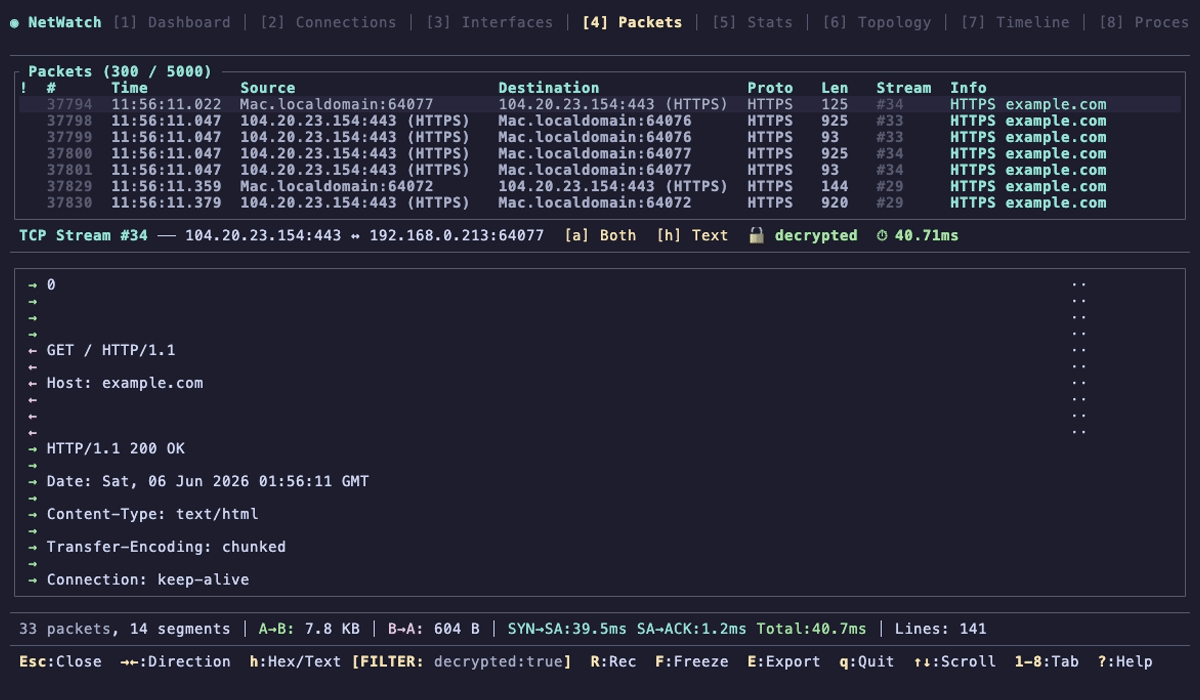 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 thewover/donut
يُولّد شيلكود مستقل عن الموقع (position-independent shellcode) من نوع x86 أو x64 أو AMD64+x86 يُحمّل تجميعات .NET وملفات PE وغيرها من تحميلات Windows…
 gamelinux/passivedns
A network sniffer that logs all DNS server replies for use in a passive DNS setup
 monoxgas/srdi
تنفيذ شيلكود لحقن DLL الانعكاسي. تحويل DLLs إلى شيلكود مستقل عن الموقع.
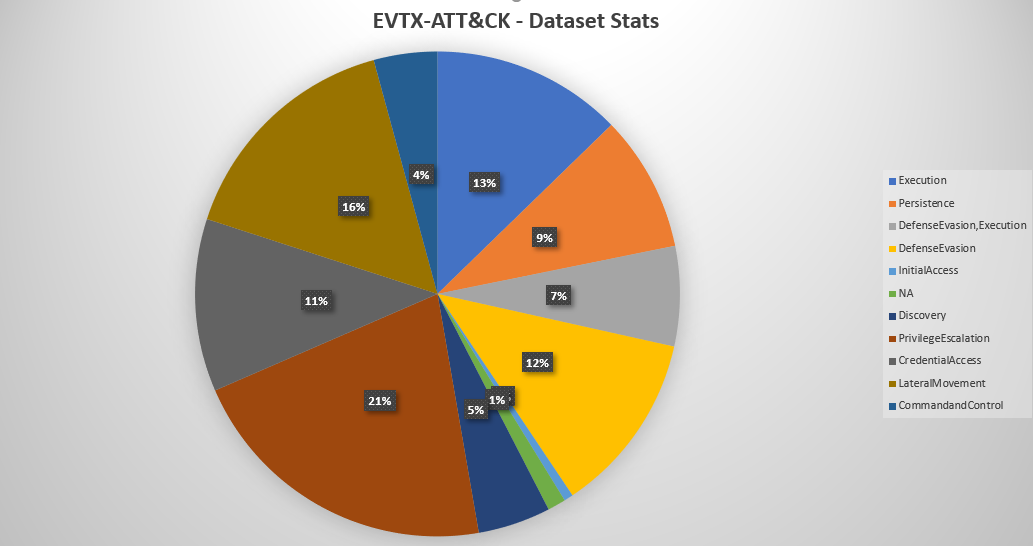 sbousseaden/evtx-attack-samples
مجموعة منسقة من عينات هجمات Windows EVTX مرتبطة بتقنيات MITRE ATT&CK، مصممة لاختبار نصوص الكشف، والتدريب على التحقيق الرقمي والاستجابة للحوادث…
 epasveer/seer
Seer - واجهة رسومية أمامية لـ gdb
 hasherezade/pe-sieve
يفحص عملية معينة. يتعرف على ويُفرغ مجموعة متنوعة من البرامج الضارة المحتملة (ملفات PE مستبدلة/محقونة، shellcodes، hooks، تصحيحات في الذاكرة).
 sans-blue-team/deepbluecli
أداة صيد تهديدات تعتمد على PowerShell تقوم بتحليل سجلات أحداث Windows للكشف عن النشاطات الضارة بما في ذلك هجمات بيانات الاعتماد، الأوامر المشوشة،…
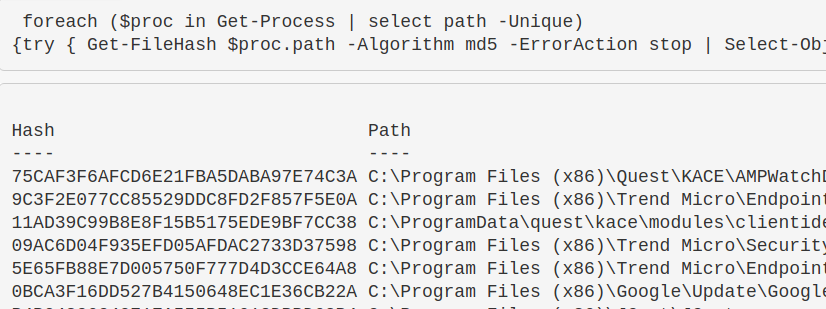 purp1ew0lf/blue-team-notes
ألم تظن أنني سأنسى فريق الدفاع الأزرق، أليس كذلك؟
 decalage2/oletools
مجموعة أدوات بلغة Python لتحليل مستندات MS OLE2 وOffice، واستخراج وحدات VBA ماكرو، واكتشاف الثغرات، وإجراء تحليل جنائي لملفات التخزين المهيكلة.
 neo23x0/loki
ماسح ضوئي قائم على IOC و YARA للكشف عن مؤشرات الاختراق عبر تعبير منتظم لاسم الملف، تواقيع YARA، مطابقة التجزئة، وفحوصات الاتصال الخلفي لـ C2 على نقاط…
 ericzimmerman/kapefiles
يعمل هذا المستودع كمساحة للأهداف والوحدات النمطية التي ينشئها المجتمع لاستخدامها مع KAPE.
 foxio-llc/ja4
JA4+ هي مجموعة من معايير بصمة الشبكة








