
 #1

 dbrant/bios_memimage
أداة تصوير ذاكرة الوصول العشوائي.

 504ensicslabs/damm
التحليل التفاضلي للبرمجيات الخبيثة في الذاكرة
 nowsecure/android-forensics
تطبيق وإطار عمل مفتوح المصدر للتحليل الجنائي الرقمي على Android
 soteria-security/hafnium-ioc
برنامج PowerShell النصي لتحديد مؤشرات استغلال الثغرات CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, و CVE-2021-26865
 mandiant/ioc-scanner-cve-2019-19781
ماسح مؤشرات الاختراق لـ CVE-2019-19781
 mandiant/citrix-ioc-scanner-cve-2023-3519
ماسح ضوئي يعتمد على Bash يكتشف مؤشرات الاختراق الناتجة عن استغلال CVE-2023-3519 على أجهزة Citrix ADC، ويدعم التحليل المباشر وتحليل الصور الجنائية.
 adamrpostjr/cve-2021-27065
نصوص باورشيل سطر واحد سريعة للكشف عن webshells وملفات zip محتملة والسجلات.
 sucuri-labs/cve-2025-57819-ioc-check
يحتوي هذا المستودع على سكريبت للتحقق من مؤشرات الاختراق الحالية (IOCs) المدرجة في موضوع منتدى freepbx الخاص بـ CVE-2025-57819
 soteria-research/cve-2015-4843-type-confusion-phrack
# CVE-2015-4843 في Java: استغلال خلط الأنواع وتجاوز سعة الكومة يستعرض هذا المحتوى استغلالات خلط الأنواع (type confusion) وتجاوز سعة الكومة (heap…
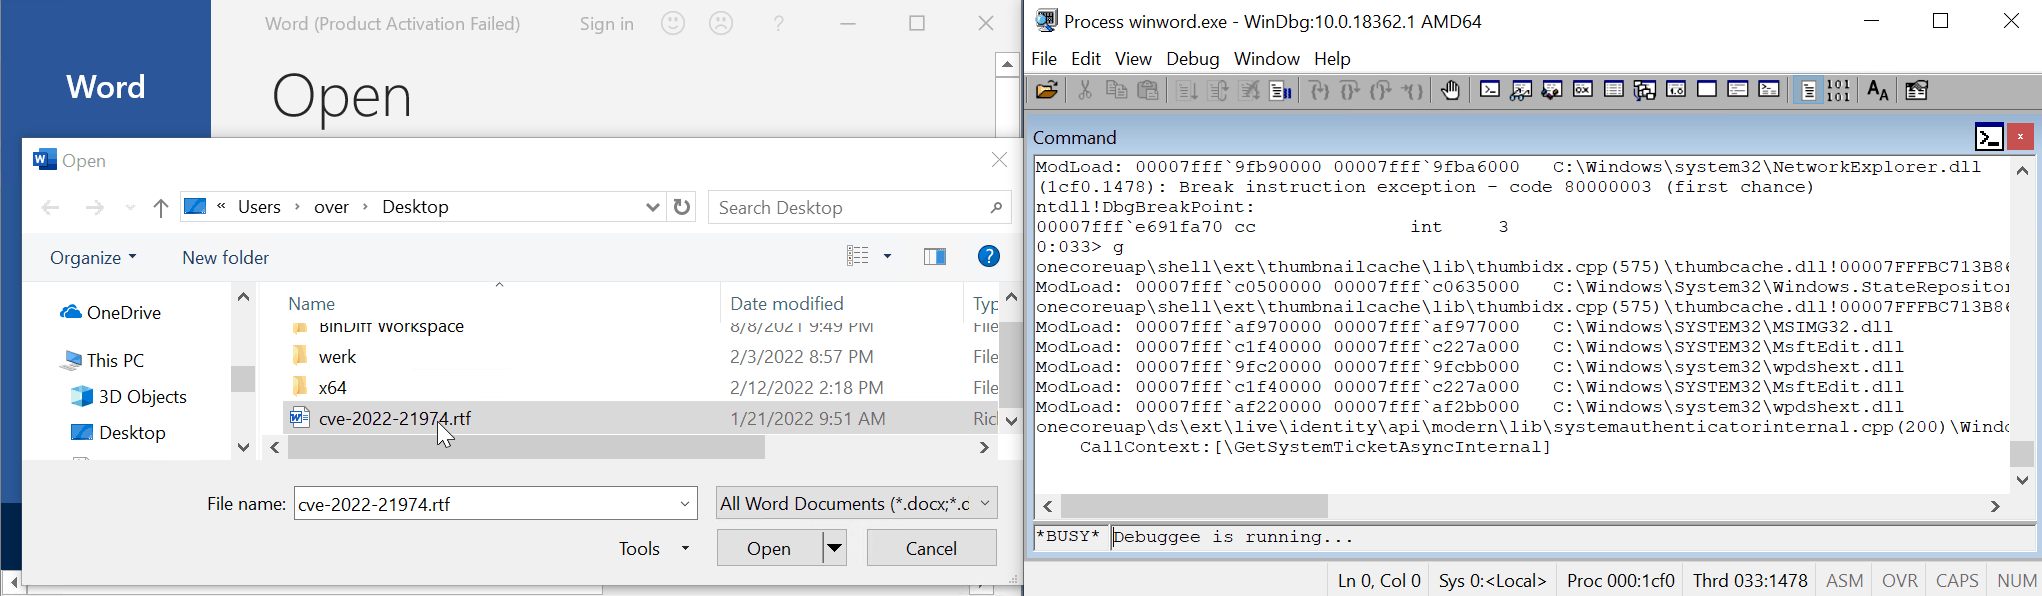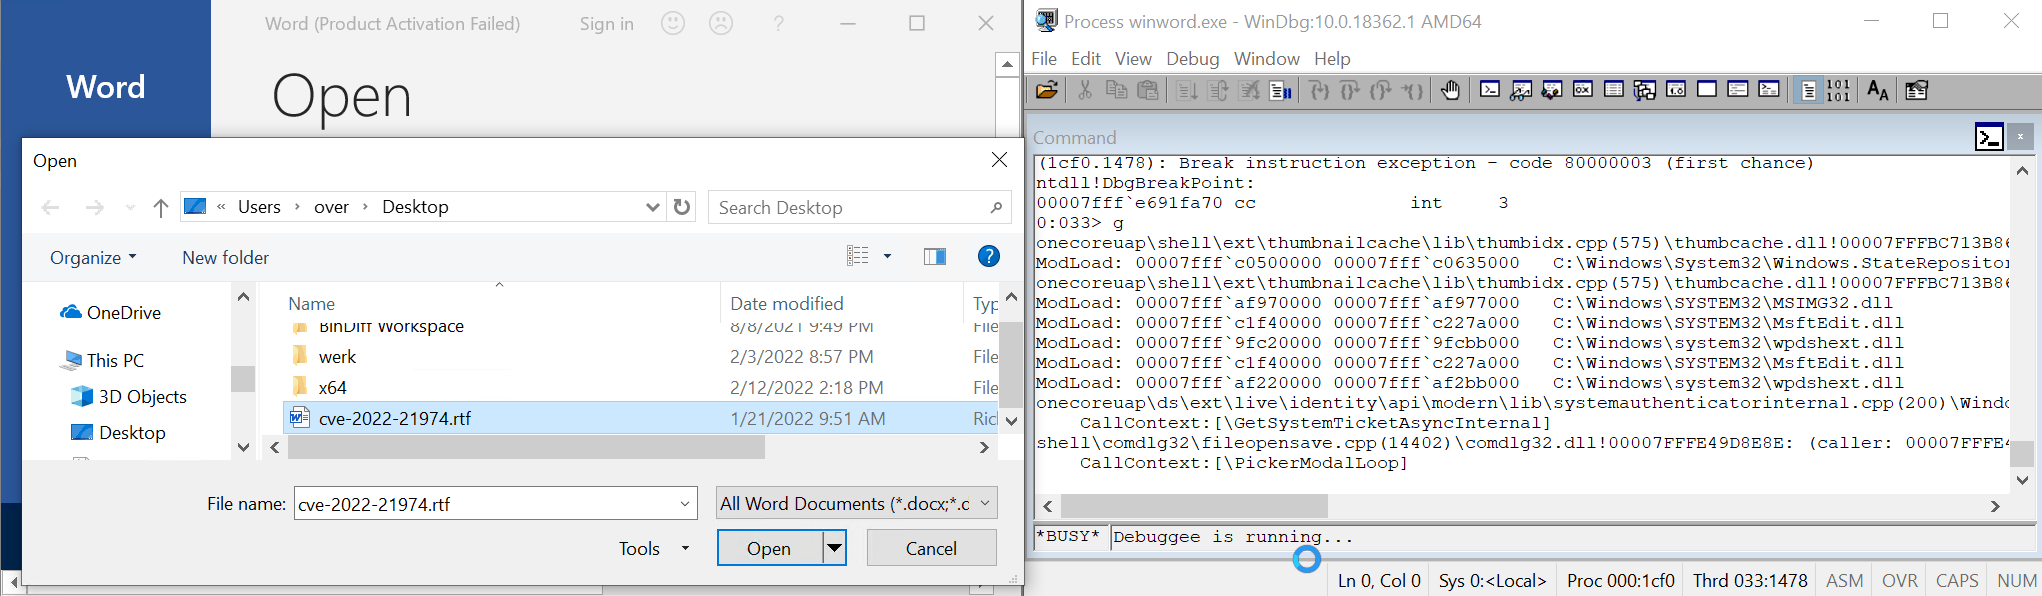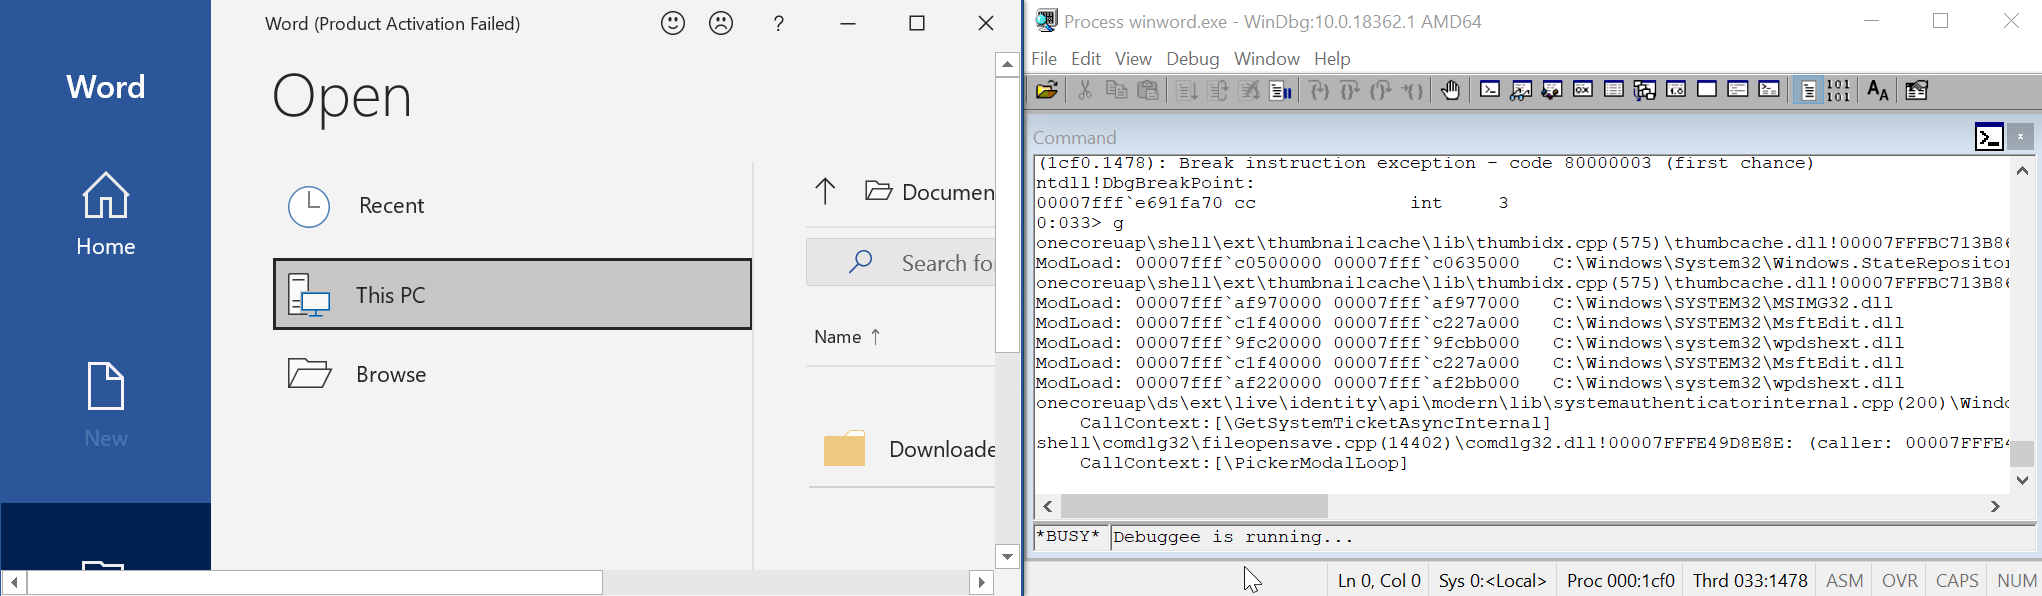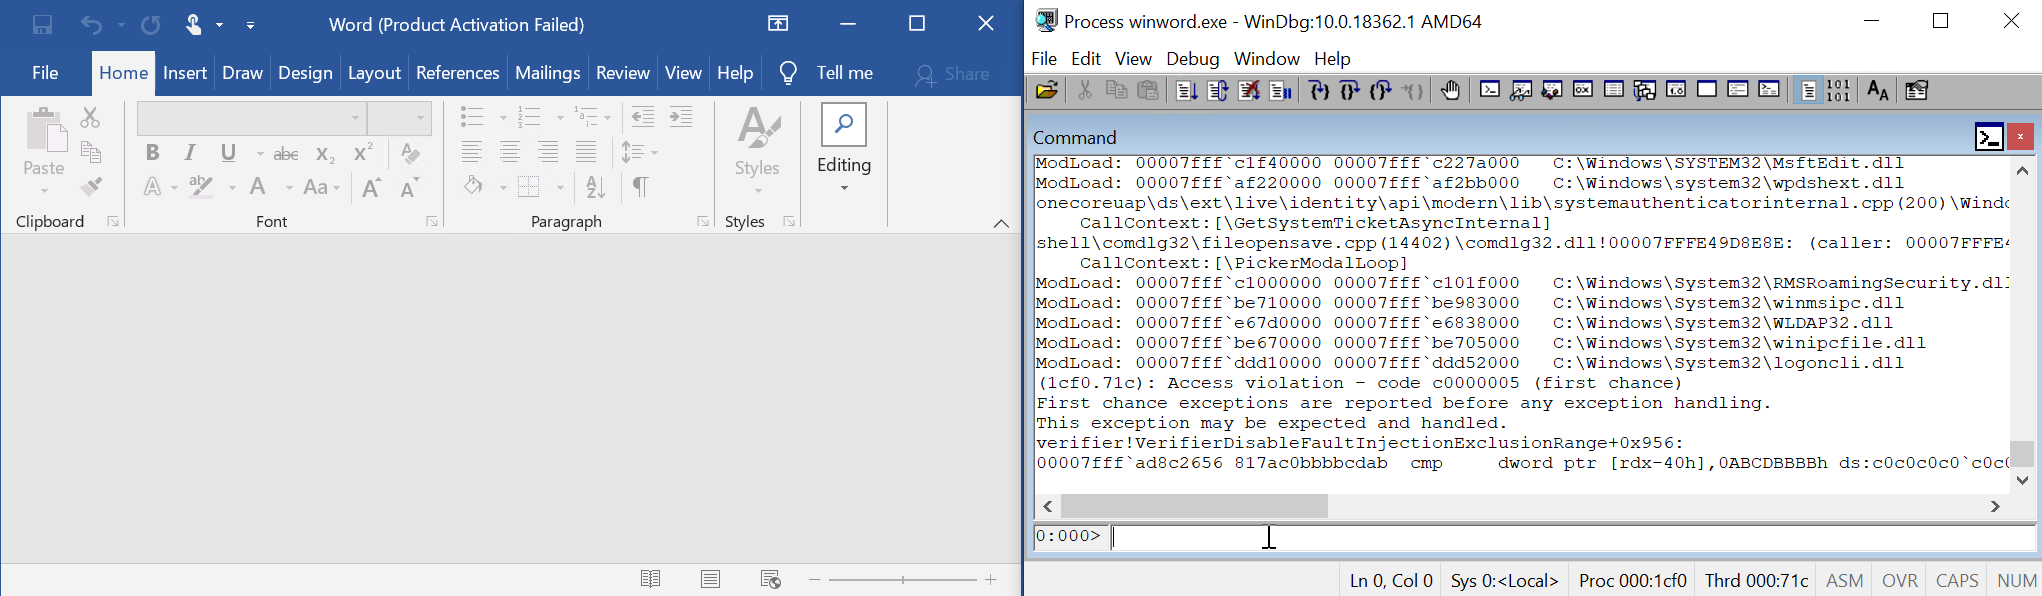 0vercl0k/cve-2022-21974
إثبات المفهوم لـ CVE-2022-21974 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في خدمات إدارة حقوق الأمان للتجوال"
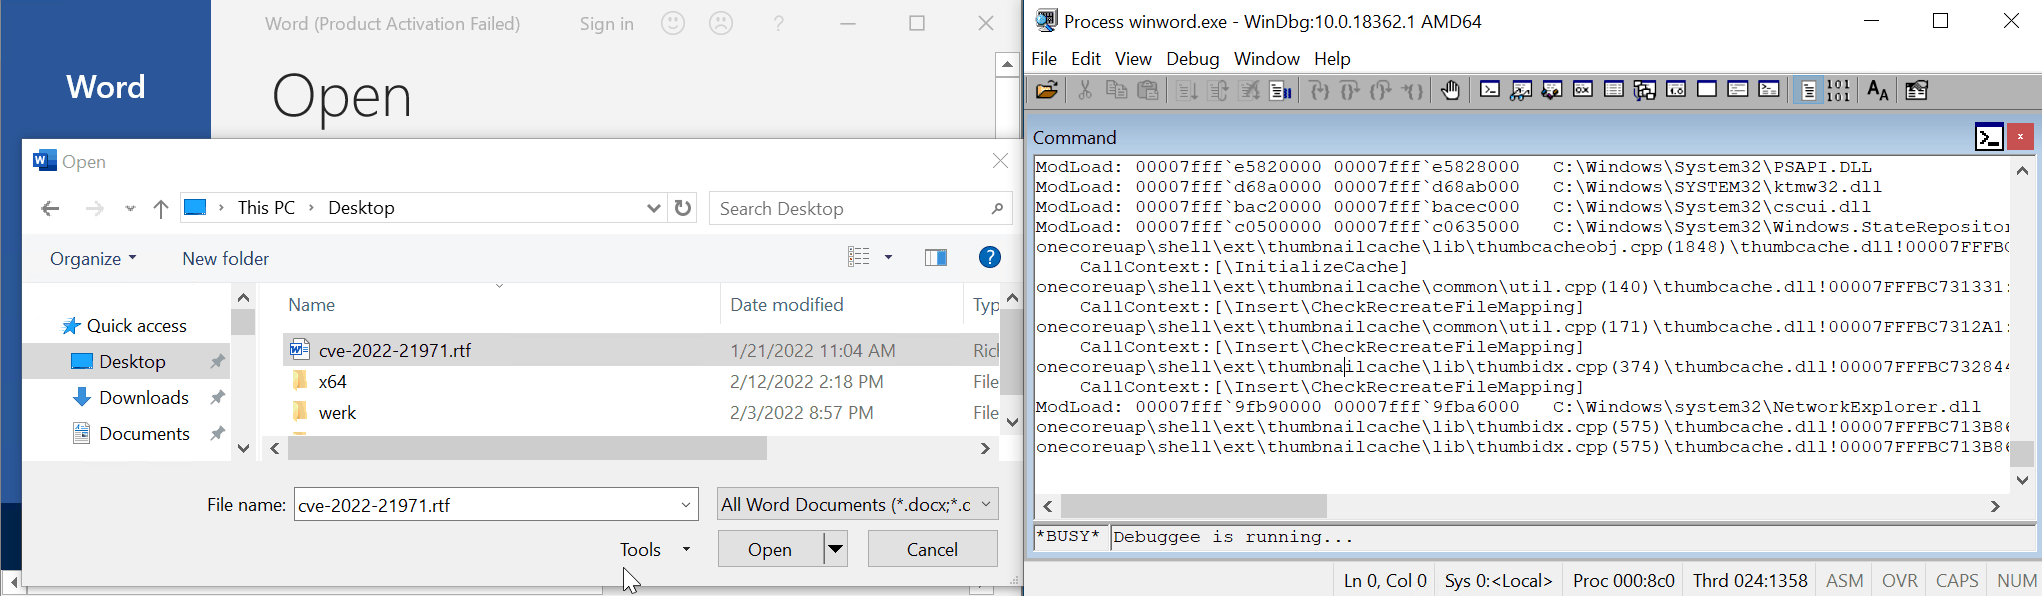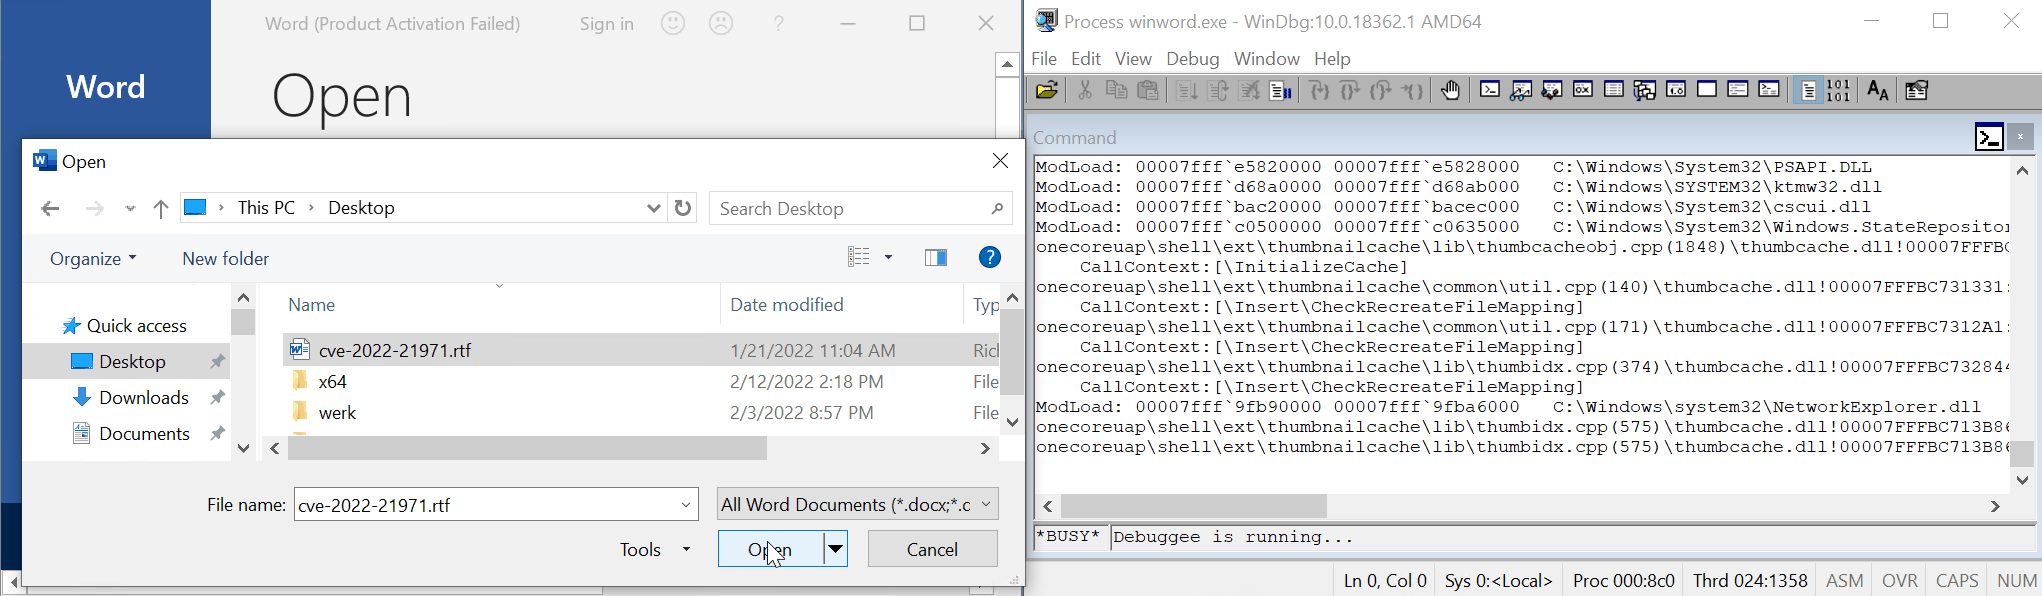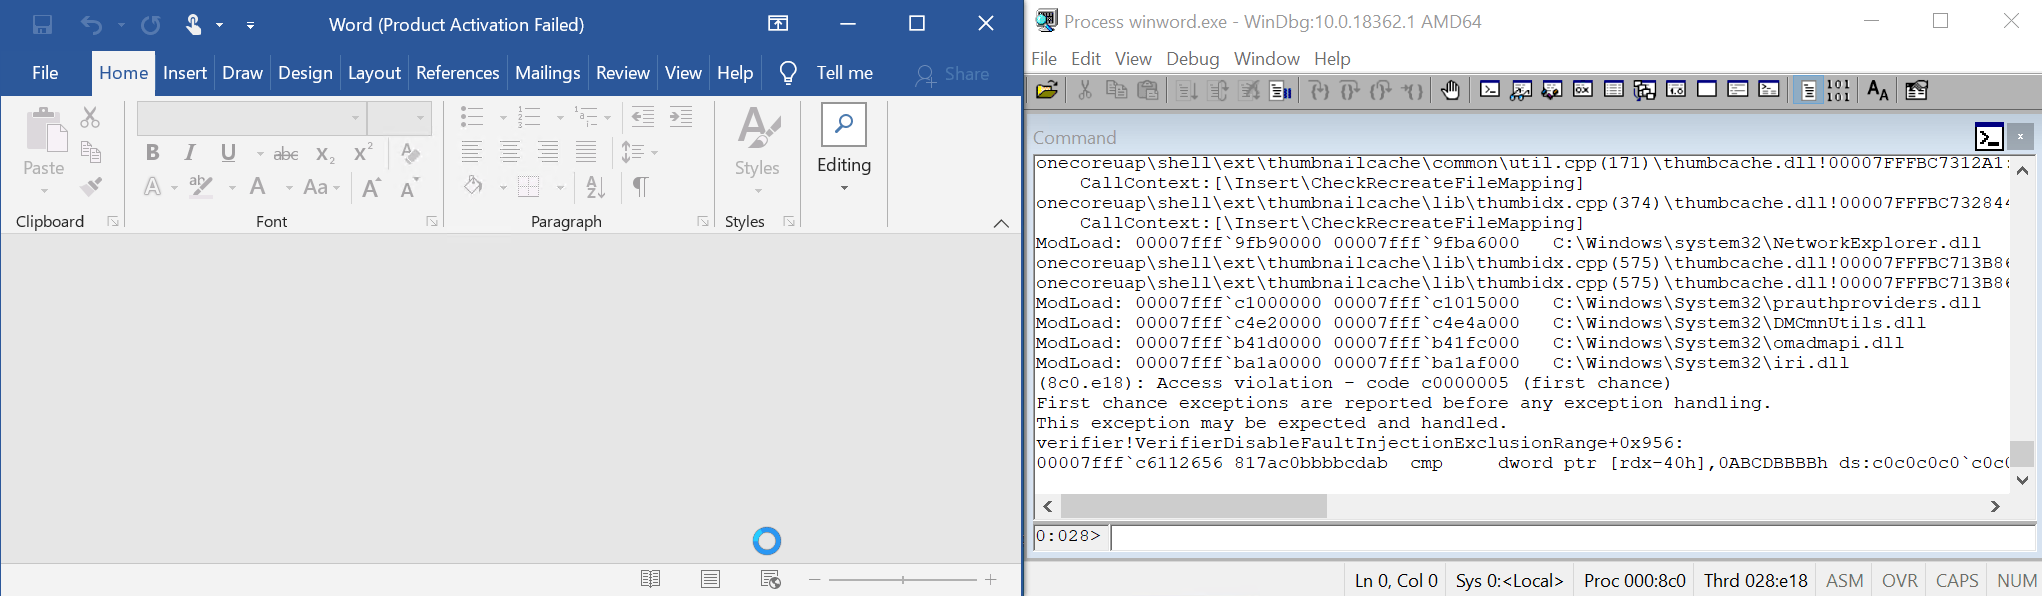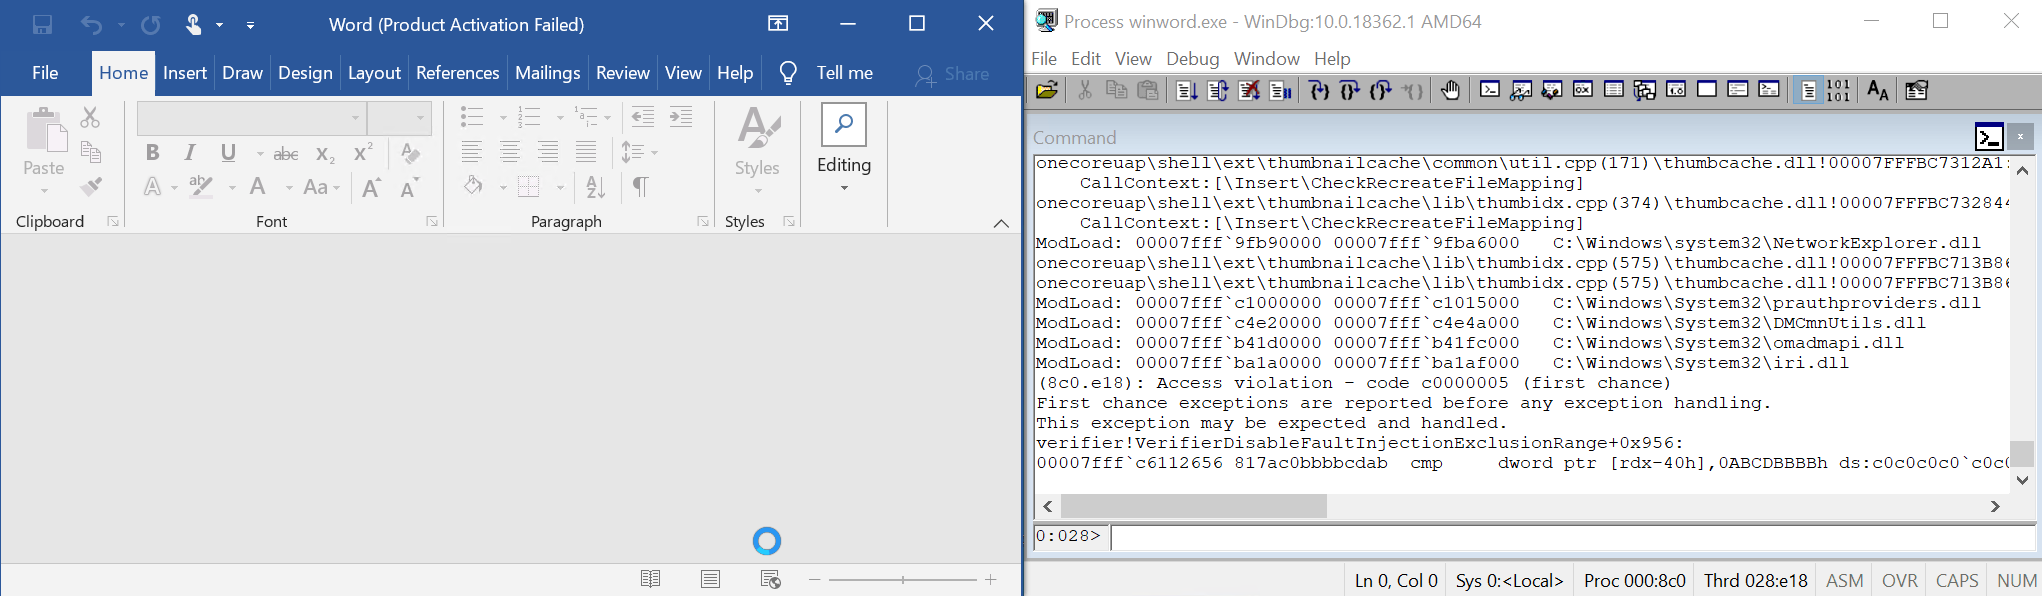 0vercl0k/cve-2022-21971
PoC لـ CVE-2022-21971 "ثغرة تنفيذ التعليمات البرمجية عن بُعد في Windows Runtime"
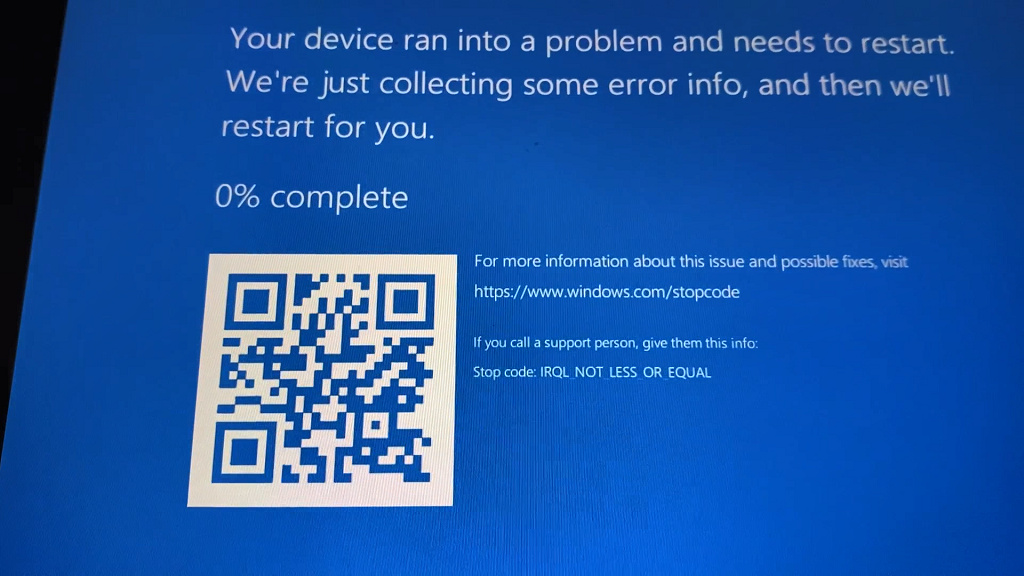 0vercl0k/cve-2021-32537
PoC لـ CVE-2021-32537: وصول إلى ذاكرة خارج الحدود يؤدي إلى تلف التجمع في نواة ويندوز.
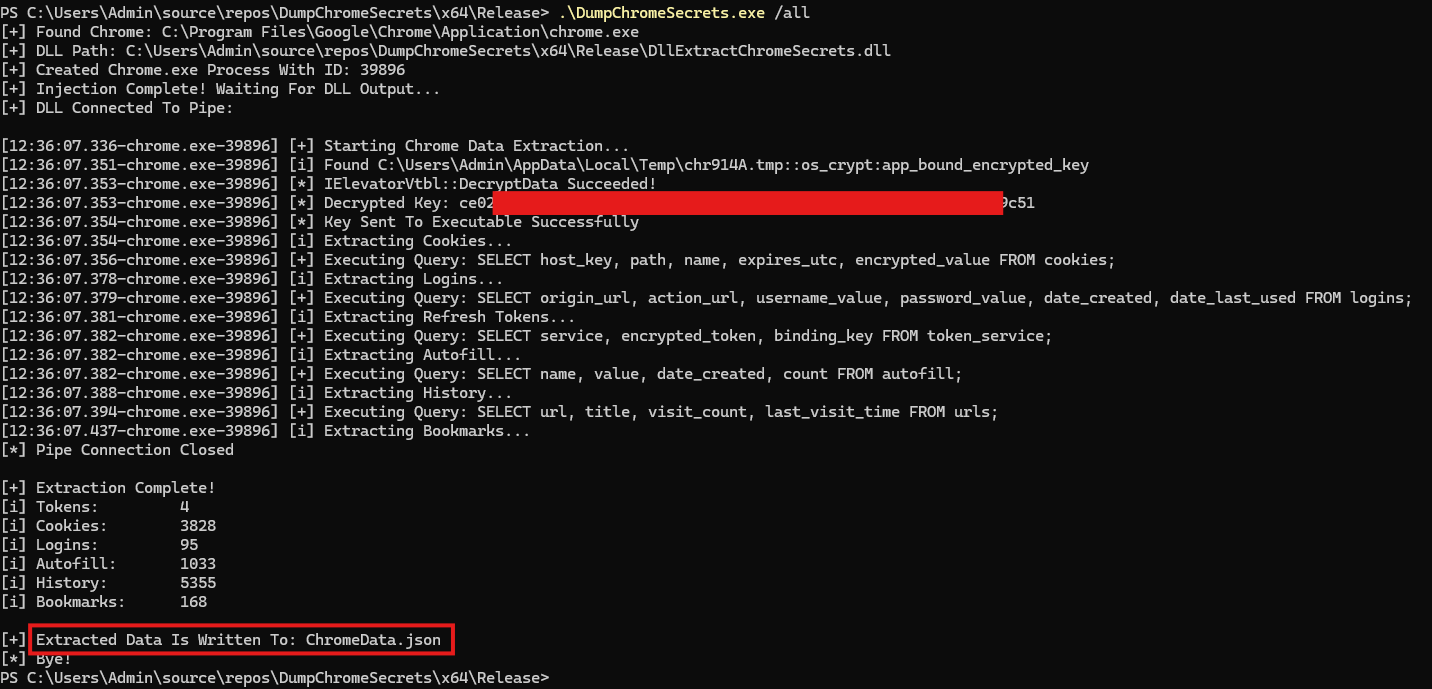 maldev-academy/dumpchromesecrets
استخراج البيانات من إصدارات كروم الحديثة، بما في ذلك refresh tokens وcookies وبيانات الاعتماد المحفوظة وبيانات الملء التلقائي وسجل التصفح والإشارات…
 mandiant/threatpursuit-vm
آلة افتراضية لمطاردة التهديدات (VM): توزيعة مفتوحة المصدر بالكامل وقابلة للتخصيص تعتمد على ويندوز وتركز على تحليل معلومات التهديدات والصيد، مصممة…
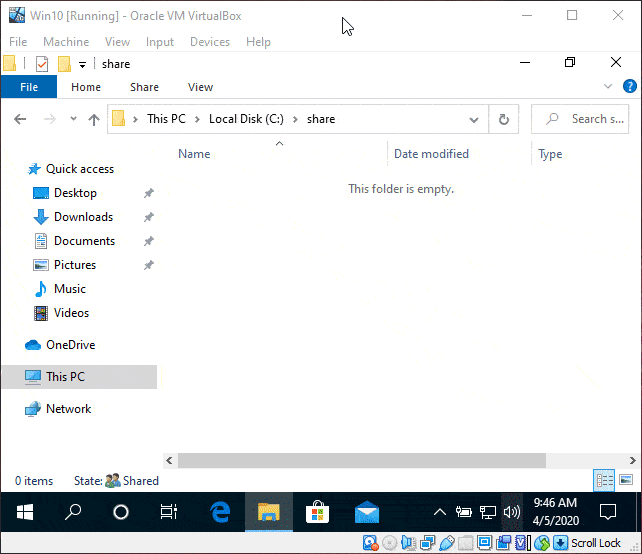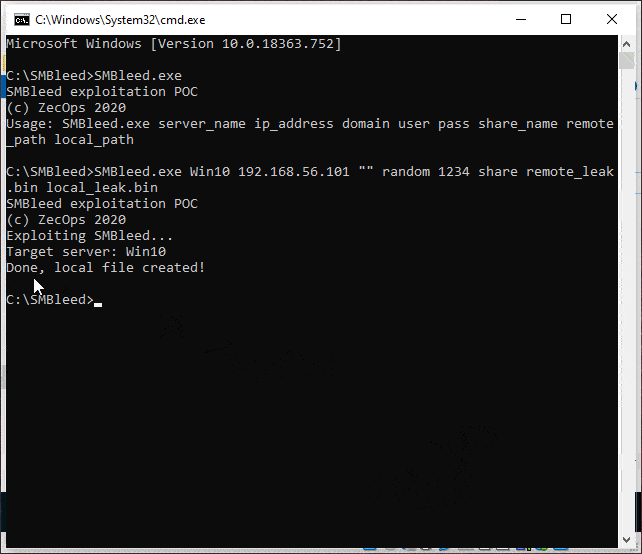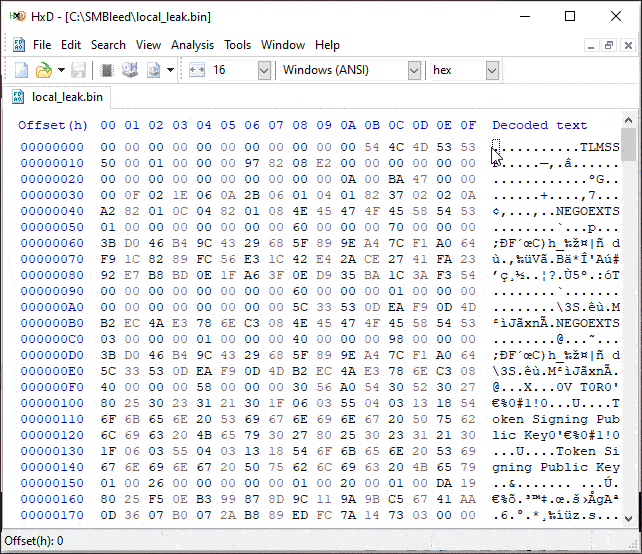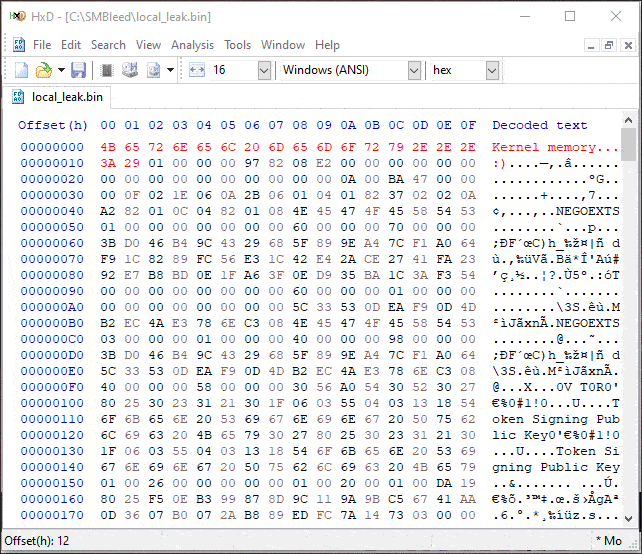 jamf/cve-2020-1206-poc
CVE-2020-1206 إثبات مفهوم قراءة ذاكرة النواة غير المهيأة










