#1
أدوات للفريق الأزرق والأمن الدفاعي والحماية من التهديدات.
موصى به من Kitploit
 snyk/leaky-vessels-dynamic-detector
كاشف وقت التشغيل القائم على eBPF لثغرات الهروب من الحاويات في runc وDocker، حيث يراقب استدعاءات النظام واستدعاءات خادم Docker لاكتشاف استغلال…
 evdenis/lsm_bpf_check_argc0
وحدة LSM BPF لحظر استغلالات مشابهة لـ pwnkit (CVE-2021-4034)
 protectai/rebuff
كاشف حقن التعليمات (Prompt Injection) متعدد الطبقات لتطبيقات الذكاء الاصطناعي، يعتمد على الاستدلال (Heuristics)، والتحليل القائم على نماذج اللغة…
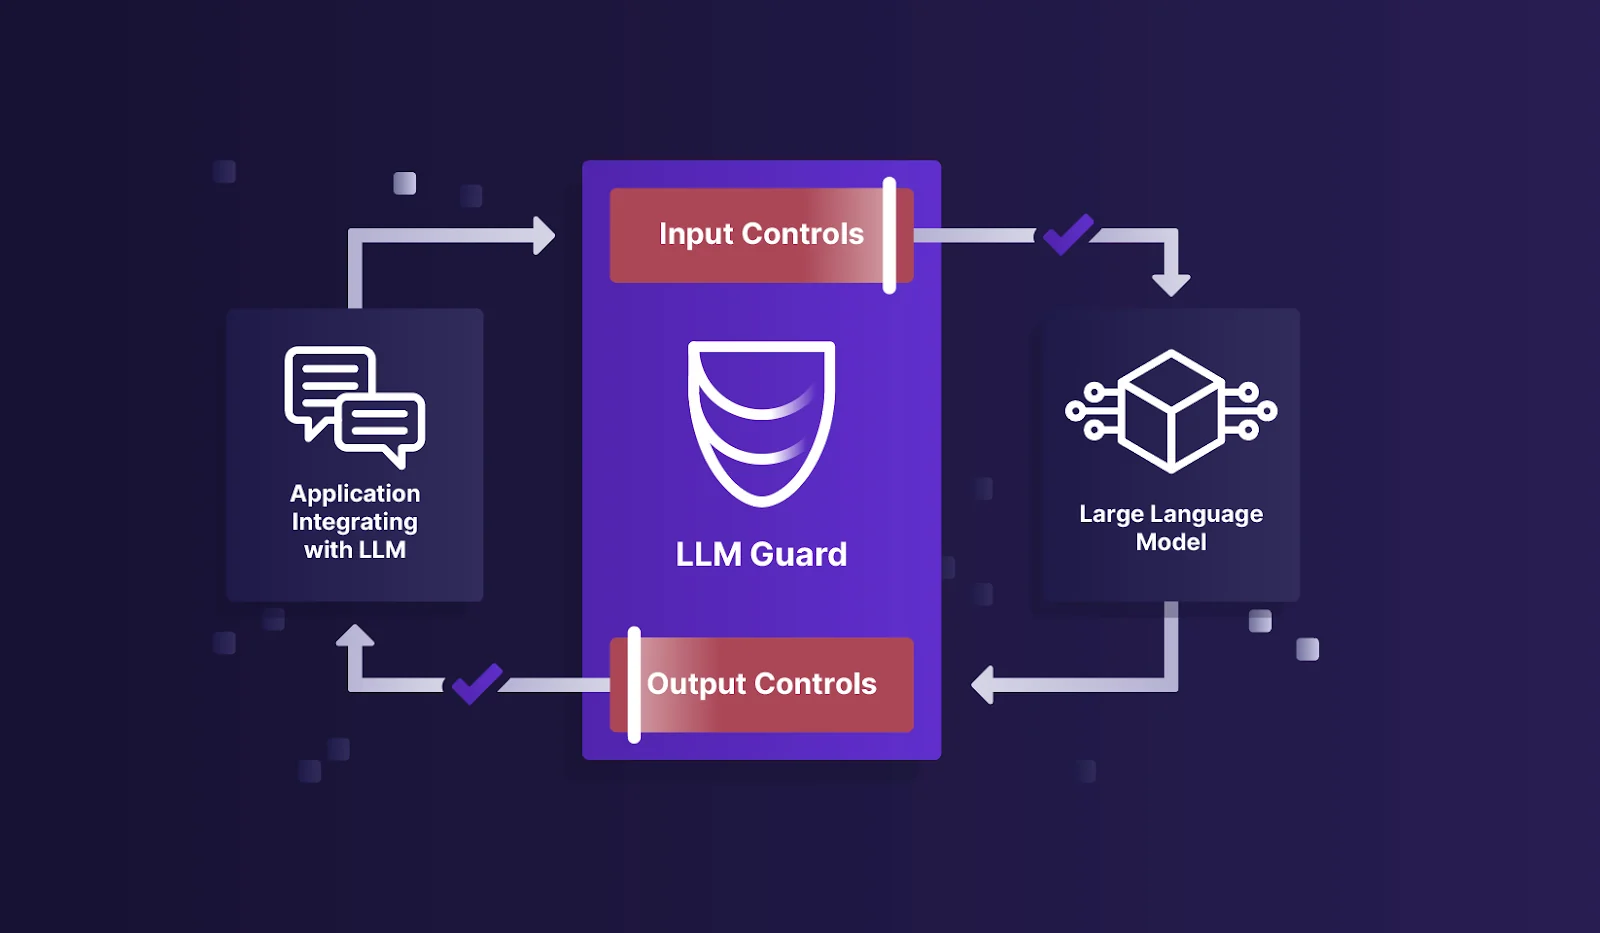 protectai/llm-guard
مجموعة الأدوات الأمنية للتفاعلات مع LLM
 yanchenyu360/cve-2026-41940-security-patch
إجراءات تخفيف مؤقتة لثغرة CVE-2026-41940
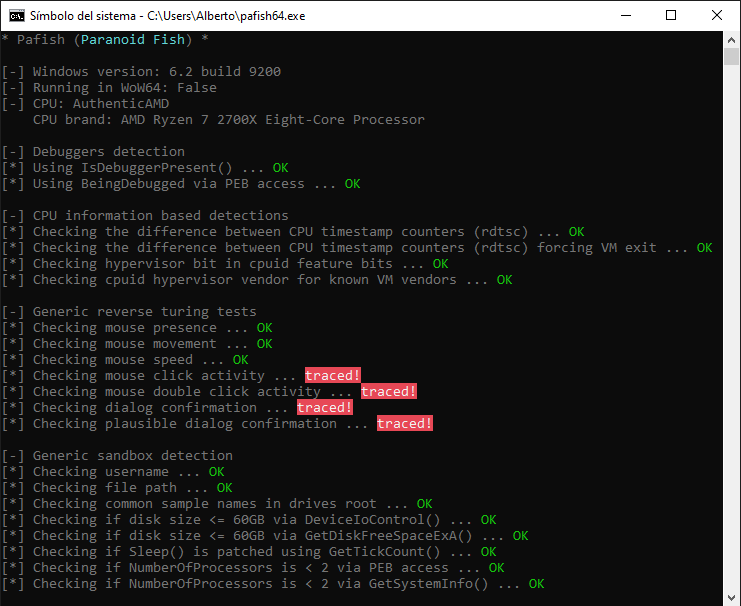 a0rtega/pafish
Pafish هو أداة اختبار تستخدم تقنيات مختلفة لاكتشاف الأجهزة الافتراضية وبيئات تحليل البرمجيات الخبيثة بنفس الطريقة التي تفعلها عائلات البرمجيات…
 efforg/https-everywhere
إضافة متصفح تقوم بتشفير اتصالاتك مع العديد من المواقع التي تقدم HTTPS ولكنها لا تزال تسمح بالاتصالات غير المشفرة.
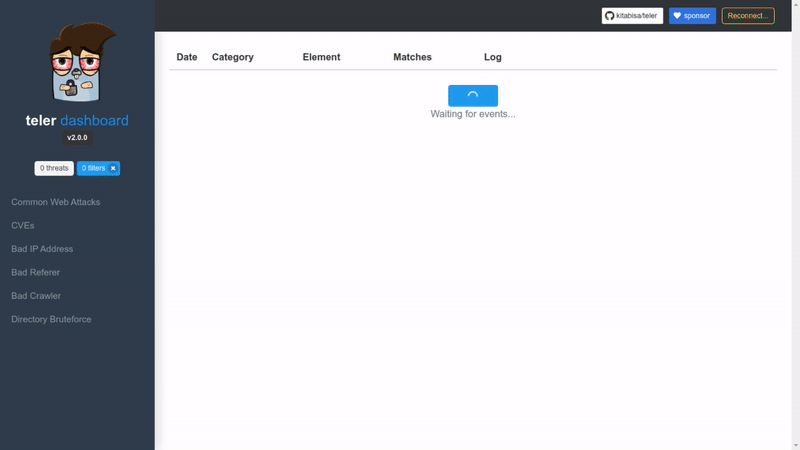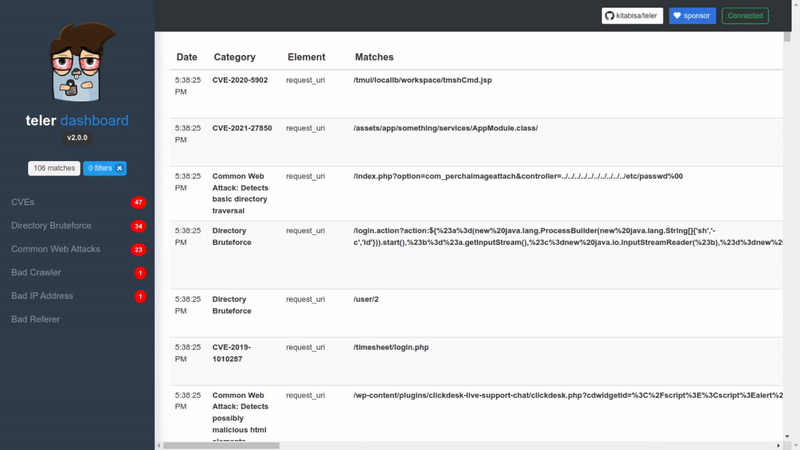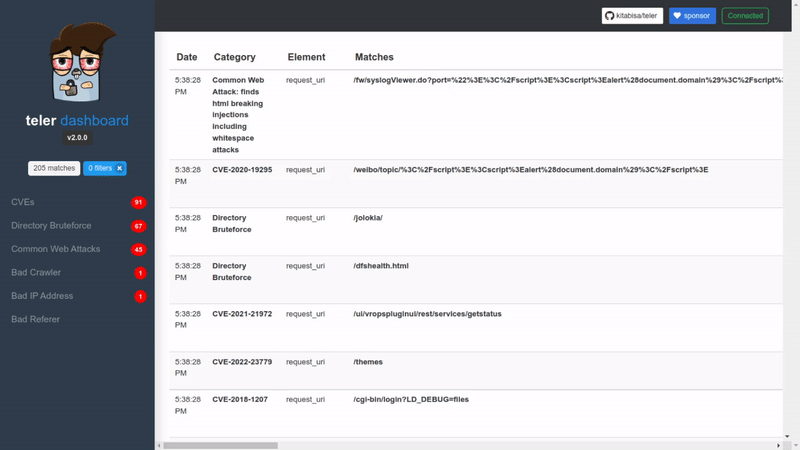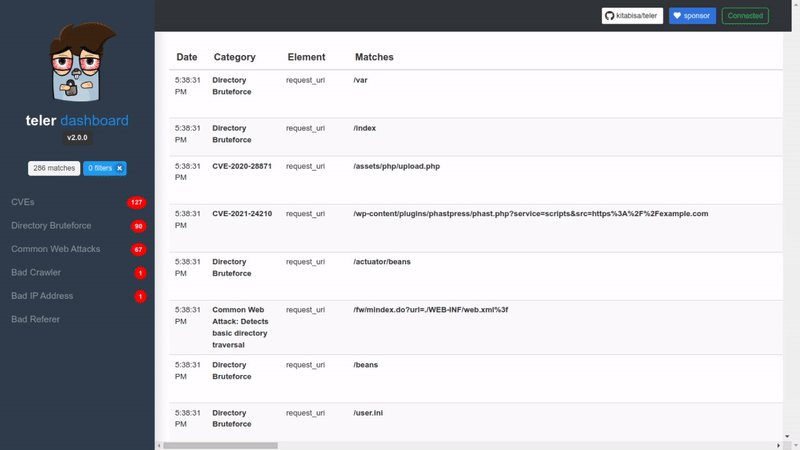 teler-sh/teler
كشف التسلل عبر HTTP في الوقت الحقيقي
 mozilla/bleach
Bleach هي مكتبة لتنظيف HTML تعتمد على قائمة مسموح بها، حيث تقوم بتجنب أو إزالة الترميز والسمات.
 spiderlabs/owasp-modsecurity-crs
مشروع OWASP ModSecurity Core Rule Set (CRS) (المستودع الرسمي)
 mozilla/mozdef
مُهمَل - MozDef: منصة الدفاع المؤسسية من Mozilla
 optiv/mangle
Mangle هي أداة تعمل على التلاعب بجوانب من الملفات التنفيذية المترجمة (.exe أو DLL) لتجنب اكتشافها من قبل أنظمة EDR.
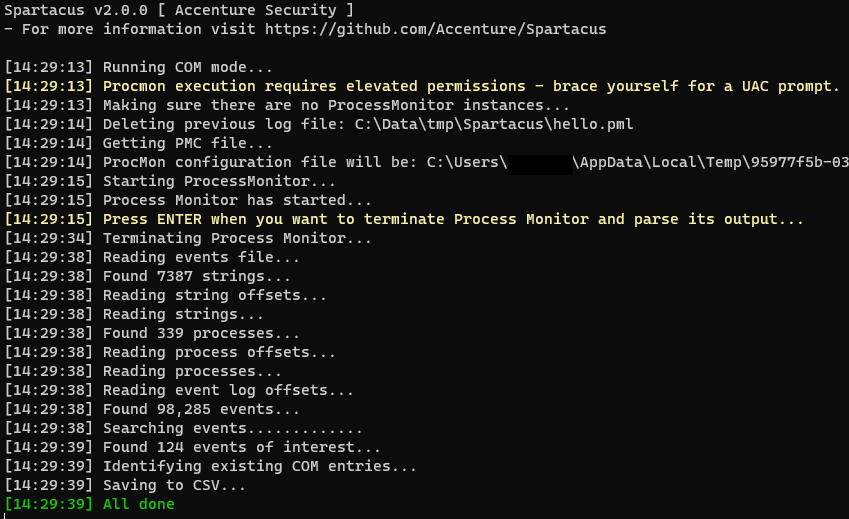 accenture/spartacus
Spartacus: مجموعة أدوات اختطاف DLL/COM
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, حزمة VM Detect. Windows فقط.
 mandiant/silketw
غلاف بلغة C# لـ ETW يقوم بتسلسل بيانات الأحداث من وضع النواة ووضع المستخدم إلى JSON للبحث عن التهديدات وتحليل البرامج الضارة والاستجابة للحوادث، مع…
 cloudflare/mitmengine
أداة كشف هجوم MITM (وحش في المنتصف). تُستخدم لبناء MALCOLM: