Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

مصممي الأخطاء

أدوات تصحيح الأخطاء خصيصًا لتحليل تدفق تنفيذ البرامج الضارة وتحديد الثغرات الأمنية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 11 أيام
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8kمنذ 4 أيام
gef preview#3

gef

GitHubhugsy/gef
8.3kمنذ 2 أشهر
delve preview#4

delve

GitHubgo-delve/delve
25.0kمنذ 2 أيام
rr preview#5

rr

GitHubrr-debugger/rr
10.7kمنذ 12 أيام
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4kمنذ 5 أيام
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5kمنذ يوم واحد
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 2 أيام
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9kمنذ 7 أيام
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2kمنذ 2 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
568 نتائج
CVE-2023-33802 preview

CVE-2023-33802

GitHubcdacesec/cve-2023-33802

إثبات المفهوم لـ CVE-2023-33802، ثغرة رفض الخدمة في SumatraPDF 3.4.6 32-بت، يتم تشغيلها بفتح ملفين نصيين كبيرين، مما يسبب كتابة مؤشر فارغ وتعطلًا.
vulnerability-analysisexploitationdebuggers+1
3منذ 3 سنوات
CVE-2026-36981-Kernel-EoP-PoC preview

CVE-2026-36981-Kernel-EoP-PoC

GitHubcanomer/cve-2026-36981-kernel-eop-poc

مشروع بتاريخ: فبراير 2026 / ثغرة تلف في الذاكرة داخل برنامج تشغيل النواة الخاص بـ MiniTool. يوضح أسلوبًا بدائيًا لكتابة عشوائية في النواة بمساعدة…
privilege-escalationvulnerability-analysisexploitation+4
2منذ 6 أشهر
iCSeeU preview

iCSeeU

GitHublr-m/icseeu

هذه مجموعة من الأدوات/إثباتات المفهوم/الاستغلالات للكاميرات التي تستخدم تطبيق iCSee. ونعم - يمكنها تشغيل ألعاب NES!

embedded-systems-securityiot-securityexploitation+9
1منذ سنة واحدة
CVE-2025-62215 preview

CVE-2025-62215

GitHubtheman001/cve-2025-62215

CVE-2025-62215: حالة سباق في Windows Kernel + تحرير مزدوج EoP

privilege-escalationpayload-generationexploitation+6
2منذ 10 أشهر
CVE-2022-21971-Windows-Runtime-RCE preview

CVE-2022-21971-Windows-Runtime-RCE

GitHubtufanturhan/cve-2022-21971-windows-runtime-rce

استغلال إثبات المفهوم لـ CVE-2022-21971، وهي ثغرة تحرير مؤشر غير مهيأ في prauthproviders.dll في Windows Runtime، يتم تشغيلها عبر مستندات RTF مصممة في…
memory-forensicsvulnerability-analysisexploitation+3
2منذ 4 سنوات
VirtualBox_CVE-2019-2525-CVE-2019-2548 preview

VirtualBox_CVE-2019-2525-CVE-2019-2548

GitHubphantomn/virtualbox_cve-2019-2525-cve-2019-2548

استغلالات إثبات المفهوم لثغرات الهروب من الضيف إلى المضيف في VirtualBox CVE-2019-2525 و CVE-2019-2548، مع مكتبة Python لتجربة واجهة HGCM ومُدخل بسيط…
vulnerability-analysisexploitationreverse-engineering+3
2منذ 7 سنوات
CVE-2026-54107 preview

CVE-2026-54107

GitHubpravin761/cve-2026-54107

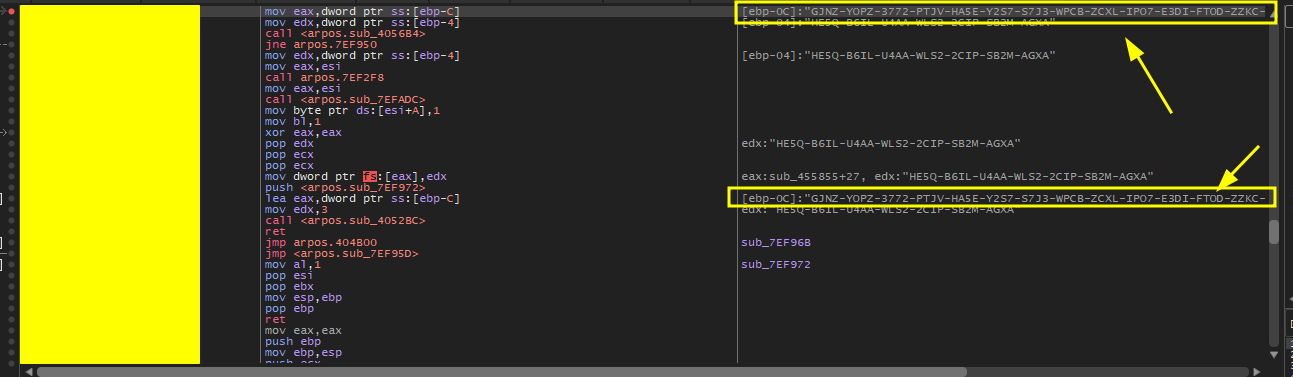
تحليل السبب الجذري لثغرة CVE-2026-54107: استخدام بعد التحرير (use-after-free) في win32kfull.sys بنظام Windows، مع تصحيح أخطاء حالة السباق، والتحليل…
static-analysisvulnerability-analysisexploitation+5
1منذ 3 أشهر
CVE-2025-65320 preview

CVE-2025-65320

GitHubyonathanpy/cve-2025-65320

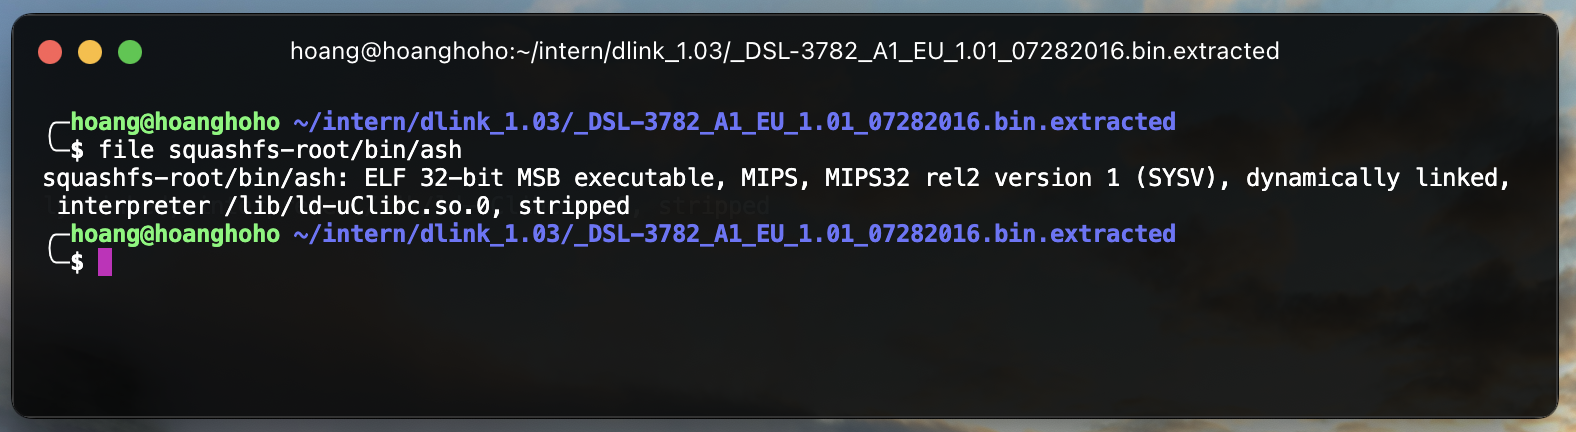
إثبات مفهوم CVE-2025-65320 يوضح استخراج مفتاح الترخيص بنص واضح من ذاكرة العملية عبر إرفاق مصحح الأخطاء، مما يتيح تجاوز تنشيط البرنامج على Abacre…
memory-forensicsvulnerability-analysisexploitation+3
2منذ 8 أشهر
CVE-2023-27216 preview

CVE-2023-27216

GitHubhoangrealer/cve-2023-27216

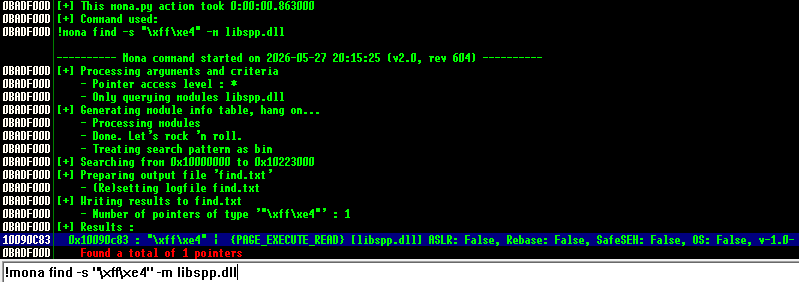
نهج المبتدئين في اختراق البرامج الثابتة
embedded-systems-securityiot-securityvulnerability-analysis+6
3منذ 2 سنوات
CVE-2017-14980 preview

CVE-2017-14980

GitHubgodoy-sec/cve-2017-14980

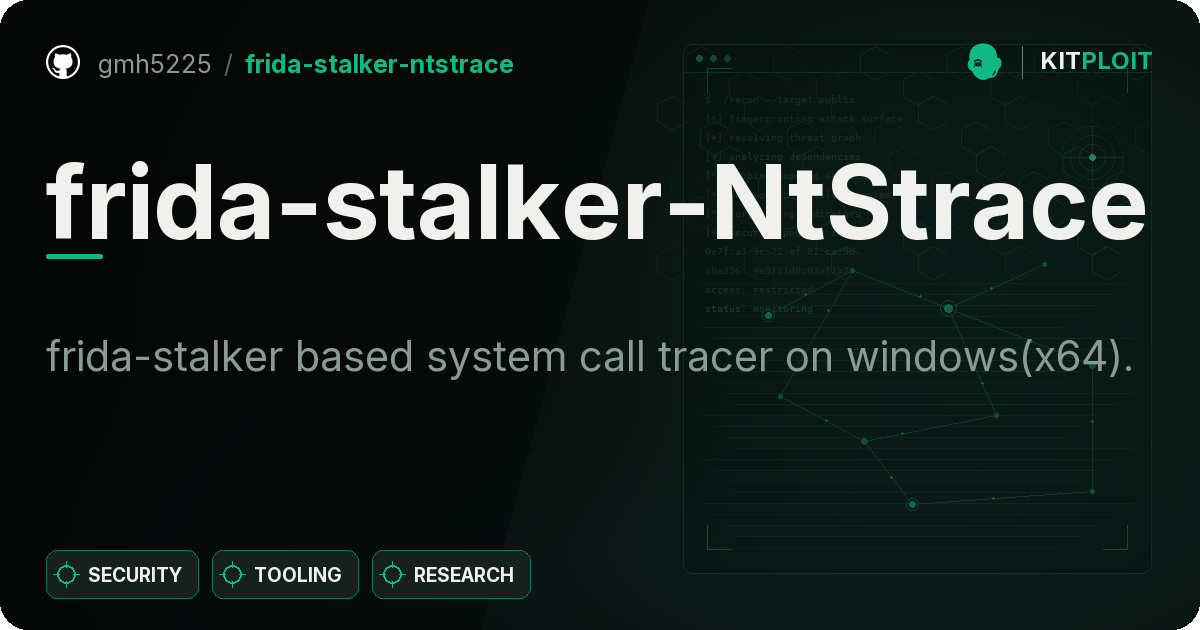
دراسة ثغرة تجاوز سعة المخزن المؤقت الكلاسيكية القائمة على المكدس في بيئة مختبرية خاضعة للتحكم لأغراض تعليمية.
exploitationdebuggersfuzzing+5
1منذ 3 أشهر
frida-stalker-NtStrace preview

frida-stalker-NtStrace

GitHubgmh5225/frida-stalker-ntstrace

متتبع استدعاءات النظام القائم على frida-stalker على windows(x64).
dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
3منذ 3 سنوات
CVE-2026-23479-Redis-UAF-Proof-of-Concept preview

CVE-2026-23479-Redis-UAF-Proof-of-Concept

GitHubrizlmaulanaa/cve-2026-23479-redis-uaf-proof-of-concept

إثبات مفهوم مع استغلال بمساعدة GDB (للاستخدام التعليمي/المختبري فقط)
vulnerability-analysisexploitationdebuggers+4
منذ شهر واحد
ida-claude-code-plugins preview

ida-claude-code-plugins

GitHubgmh5225/ida-claude-code-plugins

إضافات تدمج Claude Code مع IDA Pro للمساعدة في هندسة عكسية وسير عمل تحليل الملفات الثنائية من خلال التفكيك وفهم الشيفرة المدعومين بالذكاء الاصطناعي.
static-analysisdynamic-code-analysisreverse-engineering+5
2منذ 10 أشهر
heaplens preview

heaplens

GitHubypl6/heaplens

# مشروع مختبر الأمن السيبراني CMPT733 II: إضافة GDB لاستغلالات الكومة مستوحاة من CVE-2021-3156
vulnerability-analysisexploitationdebuggers+2
2منذ 4 سنوات
CVE-2025-60791 preview

CVE-2025-60791

GitHubsmarttfoxx/cve-2025-60791

Easywork Enterprise 2.1.3.354 عرضة لثغرة تخزين المعلومات الحساسة بنص واضح في الذاكرة. يترك التطبيق مفاتيح ترخيص صالحة مرتبطة بالجهاز في ذاكرة العملية…

memory-forensicsvulnerability-analysisexploitation+3
2منذ سنة واحدة
CVE-2023-40294-and-CVE-2023-40295 preview

CVE-2023-40294-and-CVE-2023-40295

GitHubhalcy0nic/cve-2023-40294-and-cve-2023-40295

إثبات المفهوم لـ CVE-2023-40294 و CVE-2023-40295
memory-forensicsvulnerability-analysisexploitation+3
2منذ 3 سنوات
CVE-2025-70330 preview

CVE-2025-70330

GitHubthemalwareguardian/cve-2025-70330

ثغرة في تحليل الملفات في Easy Grade Pro 4.1 تُستخدم كمثال تعليمي لإظهار كيف يمكن للمبتدئين البدء في أبحاث الثغرات الأمنية من خلال الهندسة العكسية.
static-analysisvulnerability-analysiscode-analysis+7
2منذ 7 أشهر
Hooketh preview

Hooketh

GitHubhumoud/hooketh

مجموعة من النصوص البرمجية التي تسهل العمل مع frida
android-securitydynamic-analysis-sandboxingreverse-engineering+2
2منذ 6 سنوات
السابق1…252627…32التالي
مصممي الأخطاء — الصفحة 26 | Kitploit