
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
مصممي الأخطاء — الصفحة 16 | Kitploit
الفئات

مصممي الأخطاء

أدوات تصحيح الأخطاء خصيصًا لتحليل تدفق تنفيذ البرامج الضارة وتحديد الثغرات الأمنية.

موصى به من Kitploit

أفضل الأدوات

10 محدد
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 20س 3د
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8kمنذ 11س 13د
gef preview#3

gef

GitHubhugsy/gef
8.3kمنذ 2 أشهر
delve preview#4

delve

GitHubgo-delve/delve
25.0kمنذ 8 أيام
rr preview#5

rr

GitHubrr-debugger/rr
10.7kمنذ 4 أيام
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5kمنذ 5س 43د
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9kمنذ 11 أيام
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2kمنذ 17س 44د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
558 نتائج
functrace preview

functrace

GitHubinvictus1306/functrace

متعقّب الدوال

dynamic-analysis-sandboxingvulnerability-analysisreverse-engineering+2
92منذ 7 سنوات
lst2x64dbg preview

lst2x64dbg

GitHubutkonos/lst2x64dbg

استخراج التسميات من ملفات IDA وGhidra وBinary Ninja وRelyze وتصدير قاعدة بيانات x64dbg. بما في ذلك العنوان الرئيسي لـ radare2.
reverse-engineeringdebuggersutilities-frameworks+1
114منذ 2 سنوات
REW-sploit preview

REW-sploit

GitHubrew-sploit/rew-sploit

محاكاة وتشريح هجمات MSF وهجمات *أخرى*
defensive-toolsbluetooth-securitydynamic-analysis-sandboxing+6
144منذ 2 سنوات
FstHook preview

FstHook

GitHubmalwaretech/fsthook

مكتبة لاعتراض الدوال الأصلية عن طريق ربط (Hook) دالة KiFastSystemCall
exploitationreverse-engineeringdebuggers+1
74منذ 11 سنوات
heapinfo preview

heapinfo

GitHubdavid942j/heapinfo

معلومات ذاكرة تفاعلية لـ pwning / exploiting
memory-forensicsexploitationdebuggers+3
98منذ 3 سنوات
thematrix preview

thematrix

GitHubenkomio/thematrix

مُحمِّل PE ومتعقِّب واجهة برمجة تطبيقات ويندوز. مفيد في تحليل البرامج الضارة.

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
143منذ 4 سنوات
usbsnoop preview

usbsnoop

GitHubyeet-src/usbsnoop

متشمم نقل USB مباشر على مستوى النظام في eBPF — يفك ترميز حركة مرور USB أثناء مرورها (control SETUP وSCSI وHID) من خطافَي URB شاملَين. لا حاجة إلى…
embedded-systems-securitypacket-sniffing-analysisdynamic-analysis-sandboxing+7
85منذ 2 أشهر
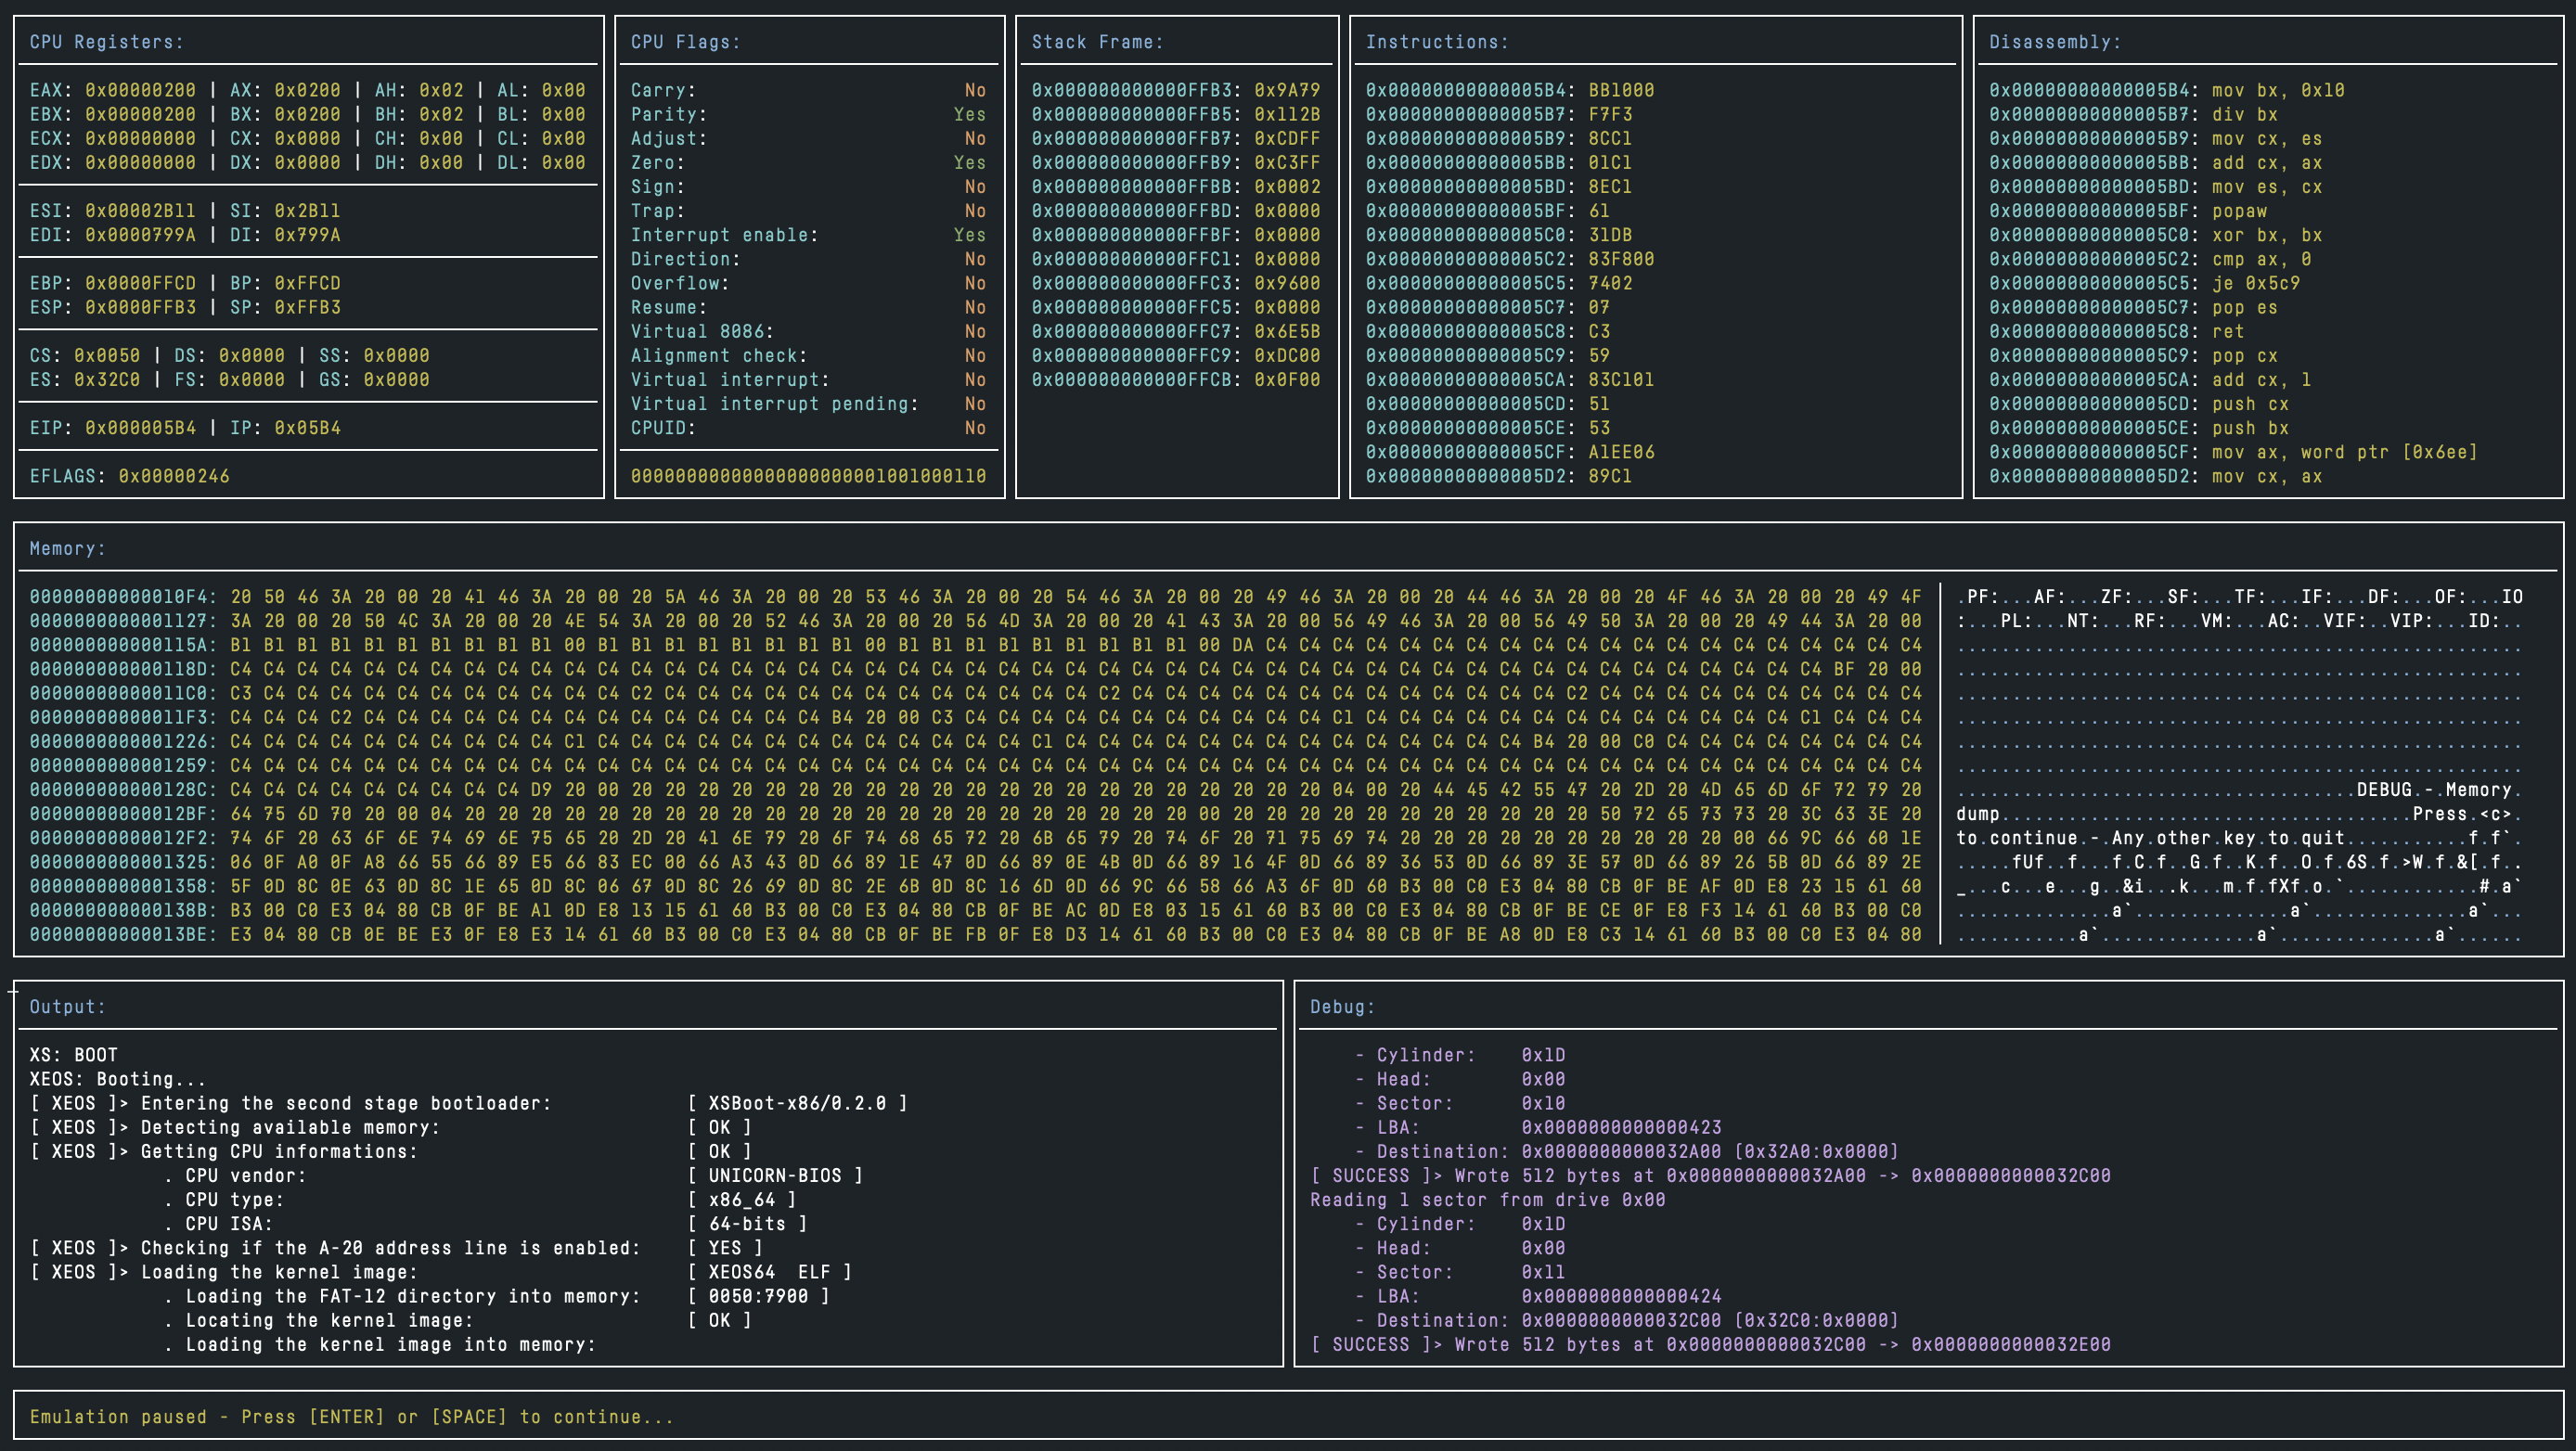
unicorn-bios preview

unicorn-bios

GitHubmacmade/unicorn-bios

محاكي BIOS أساسي لـ Unicorn Engine.
reverse-engineeringdebuggershardware-security+2
100منذ 6 سنوات
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

خادم MCP (بروتوكول سياق النموذج) يحول جميع وظائف مصحح الأخطاء pybag Windows إلى أدوات MCP أصلية. يسمح للعملاء المتوافقين مع MCP (Claude Desktop,…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
86منذ 5 أشهر
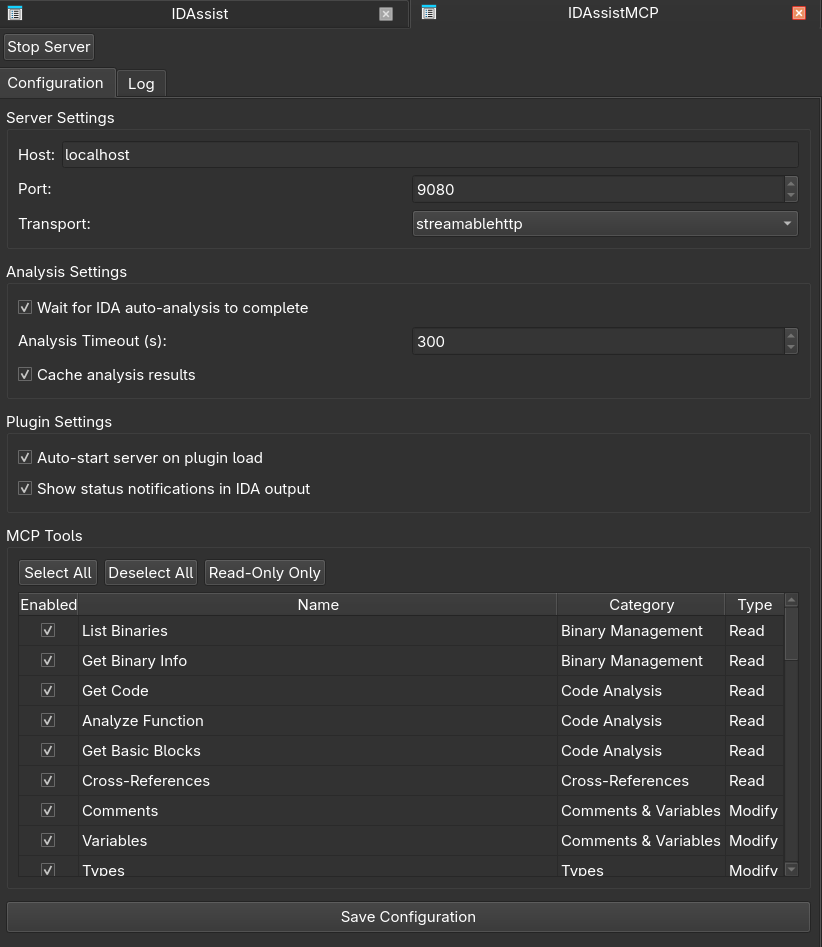
IDAssistMCP preview

IDAssistMCP

GitHubsymgraph/idassistmcp

إضافة خادم MCP مستقلة لـ IDA Pro.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+9
46منذ 19 أيام
Sojobo preview

Sojobo

GitHubenkomio/sojobo

إطار عمل تحليل ثنائي

dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
134منذ 5 سنوات
ll-34 preview

ll-34

GitHubdbrll/ll-34

Circuit-level PDP-11/34 emulator
embedded-systems-securityreverse-engineeringdebuggers+4
69منذ 3 أيام
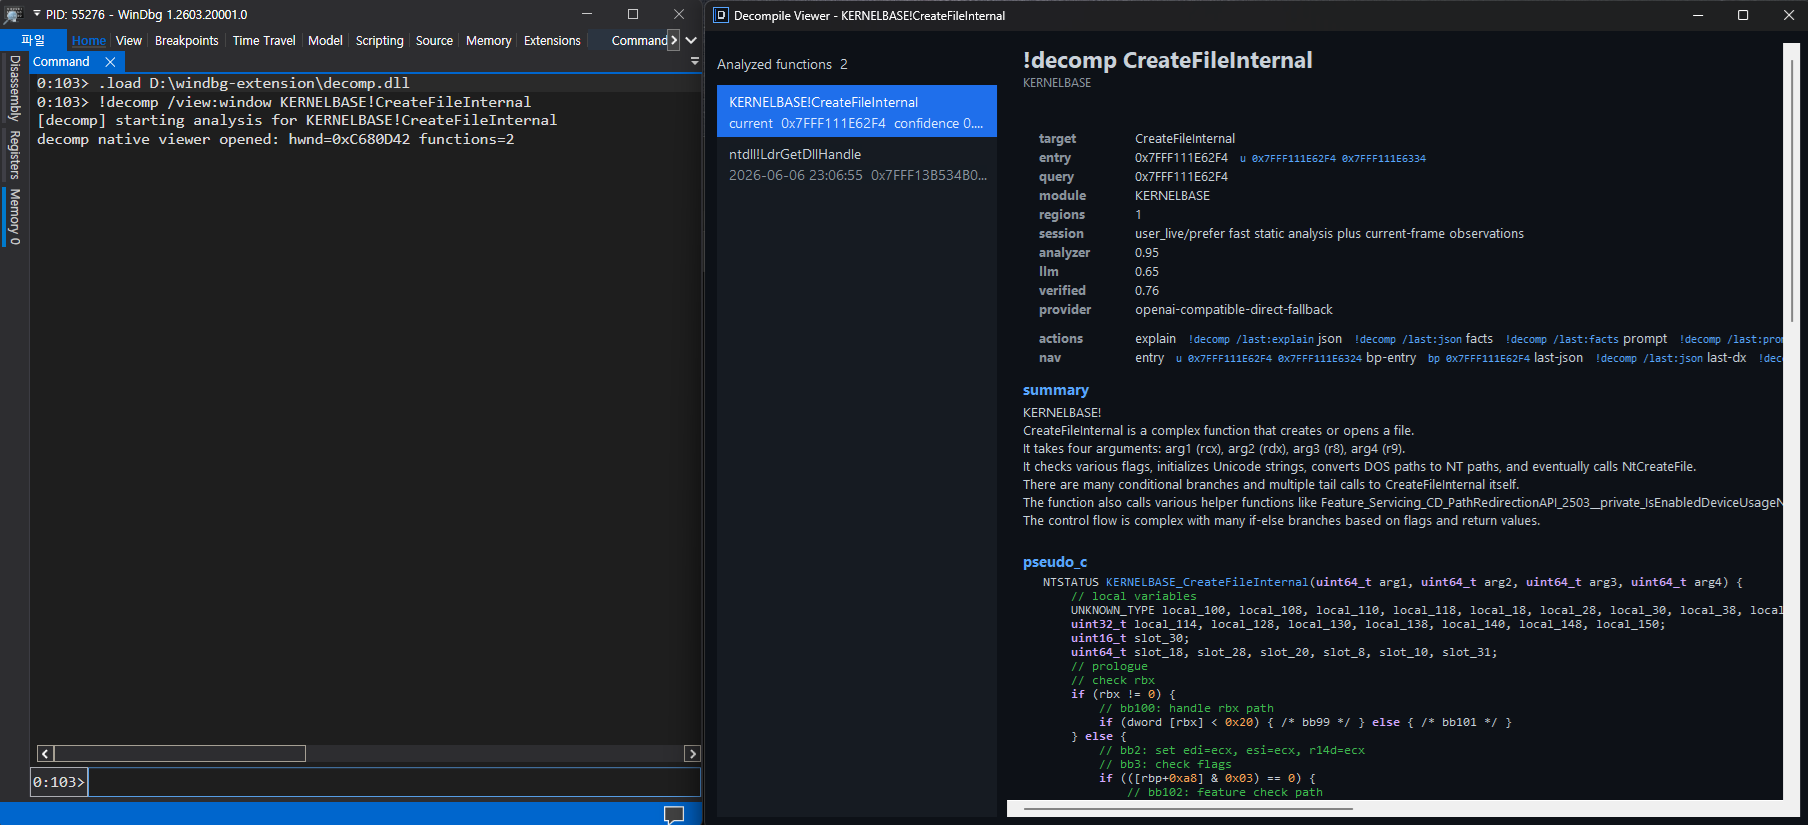
windbg-decompile-ext preview

windbg-decompile-ext

GitHubkernullist/windbg-decompile-ext

إضافة WinDbg x64 تفكّك الدوال الحية وتستخدم نموذج LLM لإنتاج شبه كود متحقق منه.
static-analysisdynamic-analysis-sandboxingcode-analysis+8
112منذ 4 أشهر
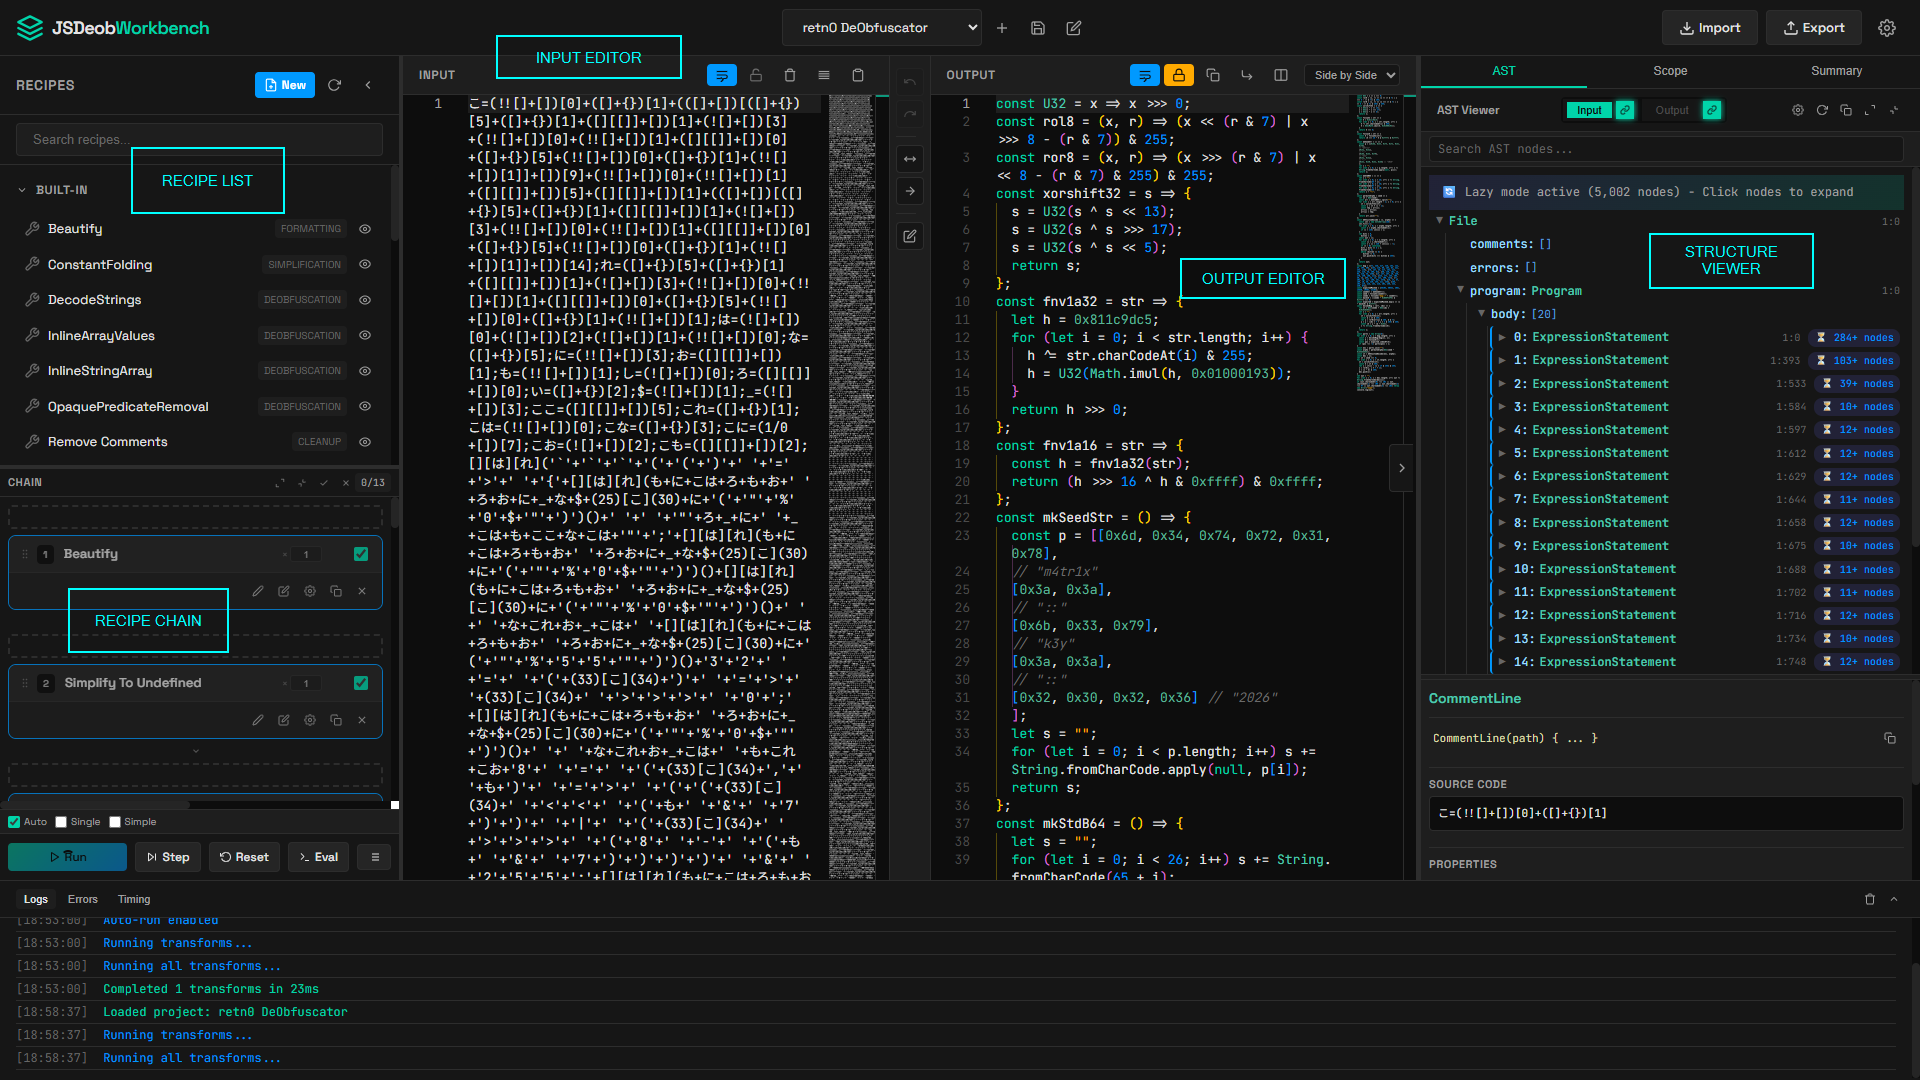
jsdeob-workbench preview

jsdeob-workbench

GitHubowl4444/jsdeob-workbench

قم بهندسة عكسية لجافا سكريبت مبهمة بصريًا. قم بتسلسل التحويلات، وافحص تغييرات AST، واكتب إضافات إزالة الإبهام قابلة لإعادة الاستخدام.

static-analysiscode-analysisreverse-engineering+5
118منذ 8 أشهر
kernel-research preview

kernel-research

GitHubgoogle/kernel-research

مجموعة أدوات لاستغلال نواة Linux توفر مكتبة لبناء الاستغلالات، ومولدات لسلاسل ROP ومحاور المكدس، ومشغلات صور النواة، وقاعدة بيانات للأهداف لتطوير…
exploit-frameworksvulnerability-analysisreverse-engineering+6
96منذ 7 أشهر
spectrIDA-Reverse_Engineering_Stack preview

spectrIDA-Reverse_Engineering_Stack

GitHubggfuchsi-oss/spectrida-reverse_engineering_stack

تحليل ثنائي متوازٍ باستخدام IDA Pro مع تسمية وظائف مدعومة بالذكاء الاصطناعي، ورسم بياني معرفي من Neo4j، ومحرك محاكاة/ربط/تشويش phantomrt للهندسة…
static-analysisdynamic-analysis-sandboxingexploitation+8
49منذ 3 أشهر
IDA-Ghidra-bridge preview

IDA-Ghidra-bridge

GitHuboscarsantanaarias/ida-ghidra-bridge

TCP JSON bridge servers for IDA Pro and Ghidra exposing decompilation, xrefs, symbols, vtables, RTTI and memory patching to external scripts and…
static-analysiscode-analysisdynamic-code-analysis+6
45منذ 17 أيام
ps5-umtxdbg preview

ps5-umtxdbg

GitHubfail0verflow/ps5-umtxdbg

تجارب موثوقية استغلال الثغرات بلغة C++ لثغرة في نواة FreeBSD على بلاي ستيشن 5، مع بناء نواة داخل آلة افتراضية وإعداد تصحيح الأخطاء عن بُعد باستخدام…


vulnerability-analysisexploitationdebuggers+1
83منذ 2 سنوات
السابق1…151617…31التالي