
 #1
أدوات تصحيح الأخطاء خصيصًا لتحليل تدفق تنفيذ البرامج الضارة وتحديد الثغرات الأمنية.
موصى به من Kitploit

 kernullist/windbg-decompile-ext
إضافة WinDbg x64 تفكّك الدوال الحية وتستخدم نموذج LLM لإنتاج شبه كود متحقق منه.
 immunityinc/libptrace
إطار عمل يعتمد على الأحداث لتصحيح الأخطاء وتتبع ومعالجة العمليات متعددة النوى.
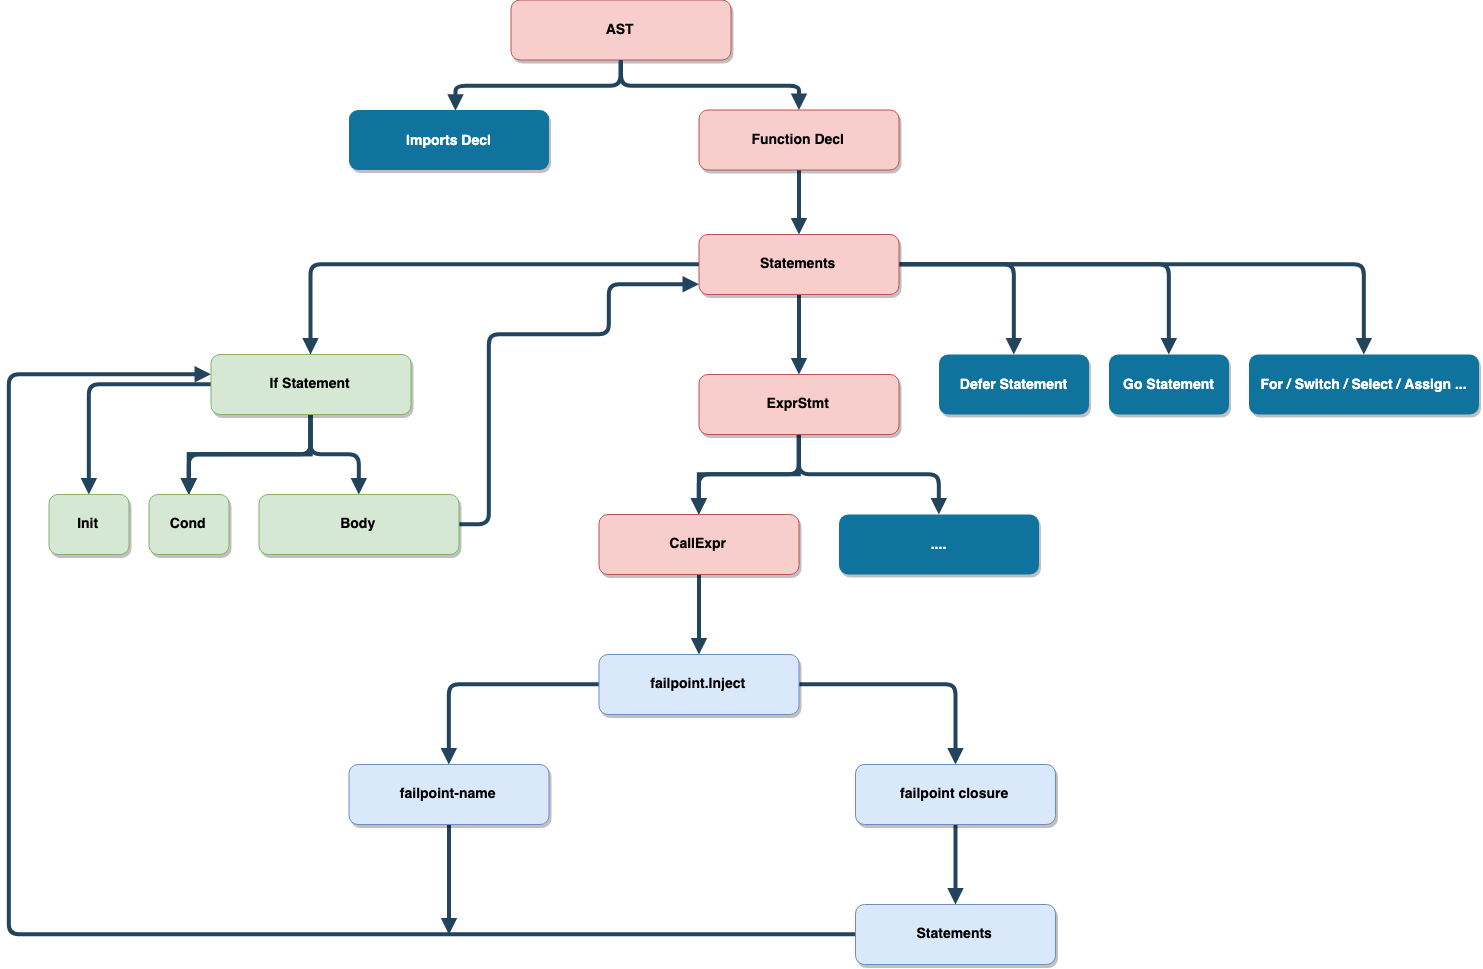 pingcap/failpoint
مكتبة حقن أعطال للغة Go تضيف نقاط فشل قابلة للتحكم في وقت التشغيل لإحداث حالات panic، ونوم (sleeps)، وإرجاعات (returns)، ومسارات أخطاء شرطية عبر…
 angr/angr
منصة تحليل ثنائي قوية وسهلة الاستخدام!
 zrax/pycdc
مفكك ومفكك برامج لبايت كود C++ وPython
 nanashili/rea-rust
نقل Rust لأداة REA، وهي أداة هندسة عكسية محلية فقط مع سير عمل CLI/MCP وعامل Ghidra أصلي
 taviso/avscript
أفاست شل جافاسكريبت التفاعلي
 echo-devim/fhex
HexEditor كامل الميزات متوافق مع Linux/Windows/MacOS
 mandiant/goresym
يحلّل ملفات Go الثنائية لاستعادة الرموز وبيانات التعريف الخاصة بالدوال والأنواع ومسارات الملفات والسلاسل النصية المضمّنة، بما في ذلك العينات…
 steven-michaud/hookcase
أداة للهندسة العكسية لـ macOS/OS X
 tnot123/cve-2017-9822
تحليل فني متعمق وإثبات المفهوم لـ CVE-2017-9822، وهي ثغرة إلغاء تسلسل غير آمن في DotNetNuke تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد عبر ملفات تعريف…
 rizinorg/cutter
منصة هندسة عكسية مجانية ومفتوحة المصدر مدعومة من rizin
 miscusi-peek/cheatengine-mcp-bridge
قم بتوصيل وكلاء الذكاء الاصطناعي المفضلة لديك مباشرةً بـ Cheat Engine عبر MCP. أتمت الهندسة العكسية، ومسح المؤشرات، وتحليل الذاكرة باستخدام اللغة…
 thisistfs/rogue-framework
منضدة عمل مكتبية لاختبار التشويش (Fuzzing) بإطار AFL++، ومحاكاة QEMU عبر البنى المختلفة، وتطوير أدوات الربط (harnesses)، وتحليل Ghidra بدون واجهة…
 bethington/ghidra-mcp
خادم MCP يربط بين الهندسة العكسية لـ Ghidra وأدوات الذكاء الاصطناعي: 256 أداة لفك التجميع، ومحاكاة P-code، والتصحيح المباشر، وتحليل تدفق البيانات،…
 gallopsled/pwntools
إطار عمل CTF ومكتبة تطوير الاستغلالات
 apple-oss-distributions/xnu
نواة هجينة تجمع بين Mach وFreeBSD وIOKit لنظامي macOS وiOS. تقدم خدمات نظام التشغيل الأساسية، إطار عمل السائق، وتطبيق سياسات الأمان على x86_64 وARM64.
 m0bilesecurity/rms-runtime-mobile-security
Runtime Mobile Security (RMS) 📱🔥 - هي واجهة ويب قوية تساعدك على التلاعب بتطبيقات Android و iOS أثناء وقت التشغيل







