
 #1
أدوات تقييم قواعد البيانات واختبار حقن SQL والتدقيق والتشفير ومراقبة النشاط.
موصى به من Kitploit
 citcheese/odbparser
أداة استخبارات مفتوحة المصدر (OSINT) للبحث عن دليلَيْ Elasticsearch وMongoDB المفتوحين وتحليلهما وتفريغهما فقط، واللذين يحتويان على البيانات التي…
 al1ex/cve-2021-27928
CVE-2021-27928 MariaDB/MySQL-'wsrep provider' ثغرة حقن الأوامر
 dwisiswant0/cve-2025-49844
إثبات مفهوم لاستغلال ثغرة استخدام الذاكرة بعد تحريرها (use-after-free) في محلل Lua الخاص بـ Redis 8.2.1، عبر استباق جمع القمامة باستدعاءات loadstring…
 mhaskar/blinder
مكتبة بايثون لأتمتة حقن SQL الأعمى القائم على الوقت
 tjnull/cygor
إطار عمل معياري لاكتشاف الأصول مكتوب بلغة بايثون لأتمتة العمل اليدوي المتكرر
 neo23x0/mongobleed-detector
نص برمجي للكشف عن استغلال MongoBleed
 lorenzotullini/influxdb-exploit-cve-2019-20933
استغلال ثغرة CVE-2019-20933 في InfluxDB
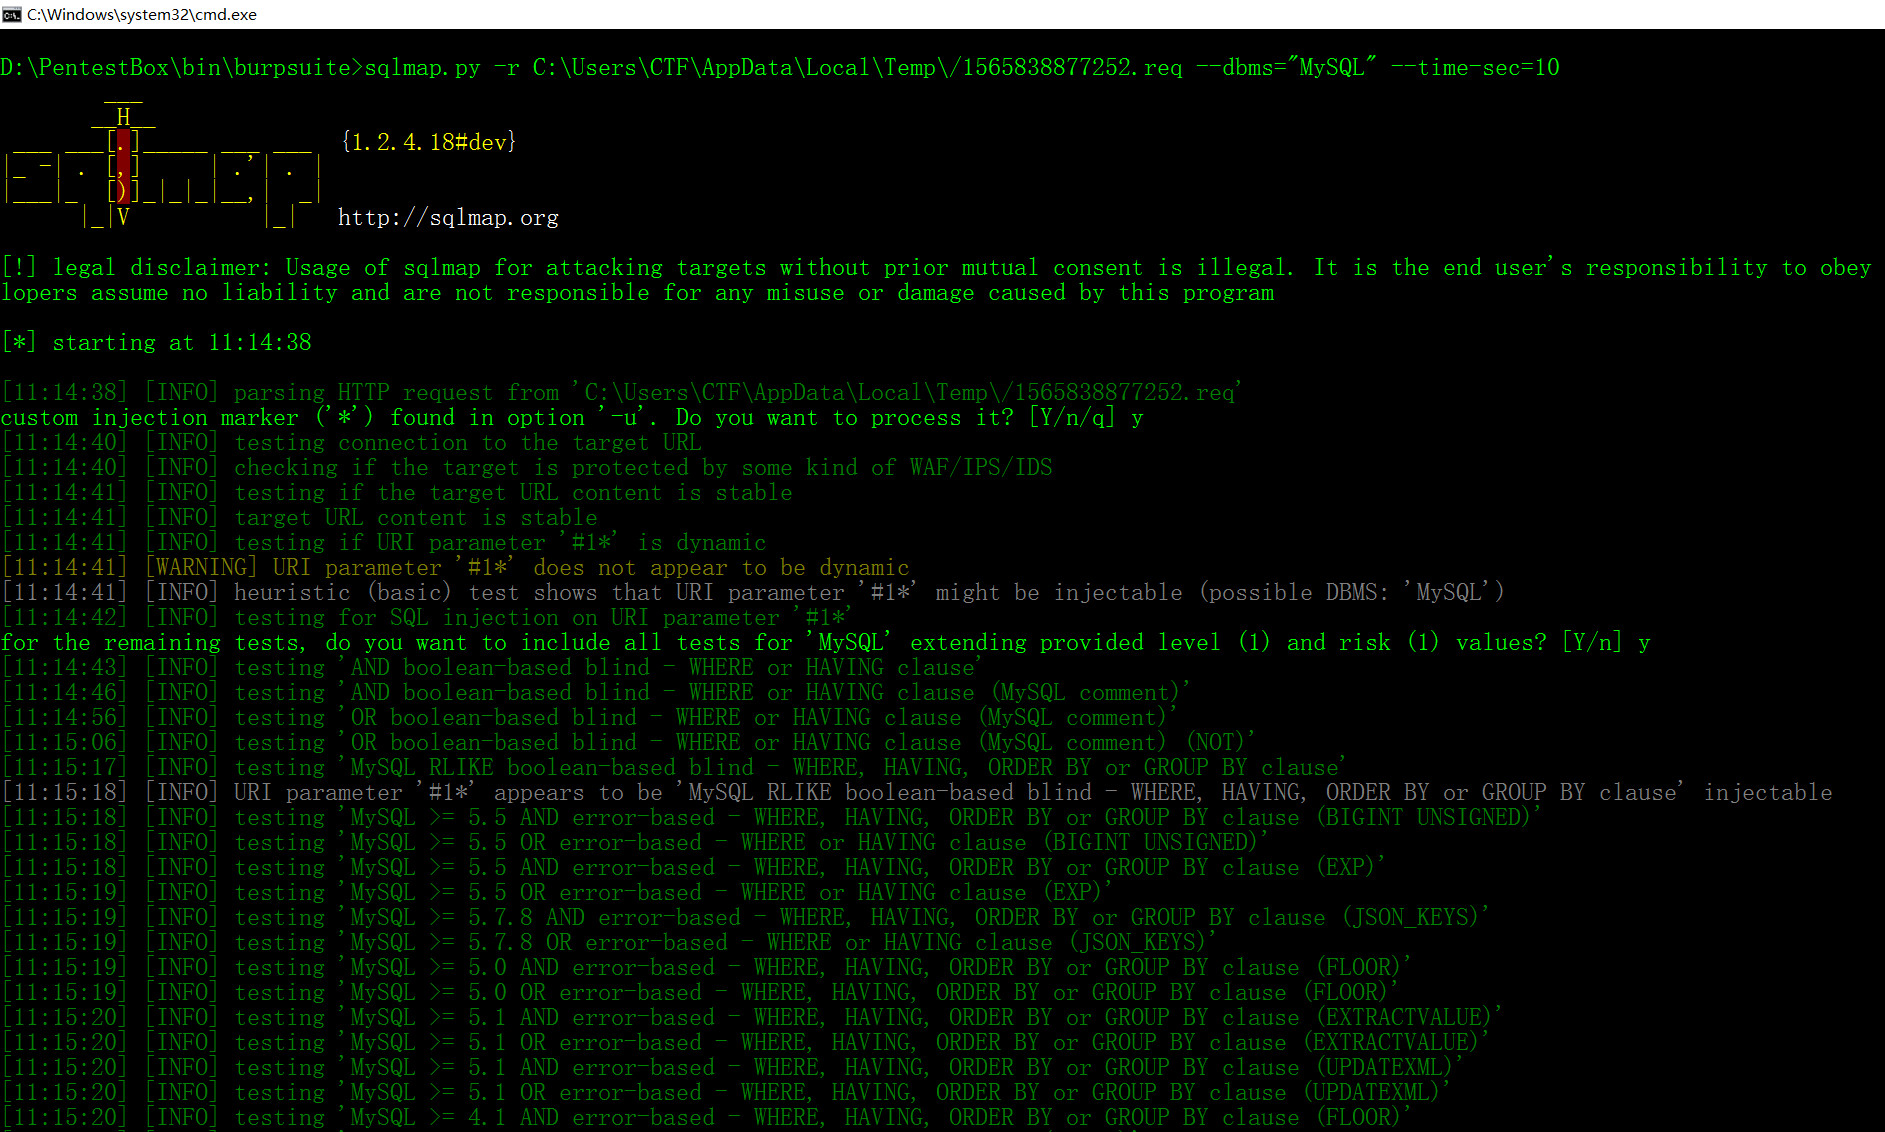 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 daniel2005d/mapxplore
السماح بتصدير المعلومات التي تم تنزيلها باستخدام sqlmap إلى قاعدة بيانات علائقية مثل Postgres و sqlite
 rootsecdev/microburstsecretshunter
يفحص ملفات تفريغ نطاقات Azure المُصدَّرة بحثاً عن كلمات مرور نصية صريحة، وسلاسل اتصال، ومفاتيح تخزين، وغيرها من الأسرار؛ وينشئ تقارير CSV/HTML منقّحة…
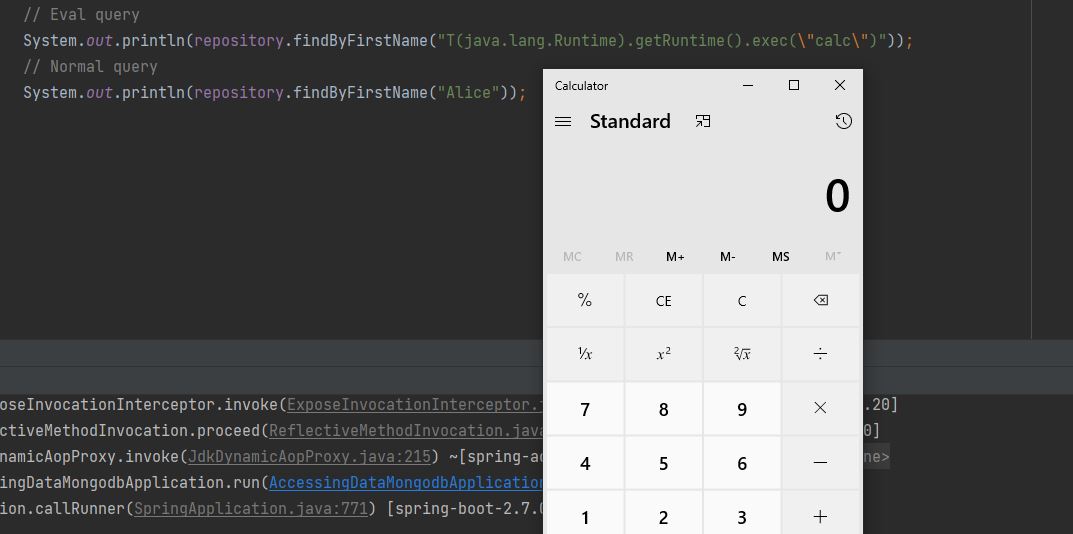 trganda/cve-2022-22980
استغلال لإثبات المفهوم لـ CVE-2022-22980 يستهدف Spring Data MongoDB. يوضح تنفيذ التعليمات البرمجية عن بُعد عبر استعلامات MongoDB مُصمّمة بعناية.…
 codelatteid/carina
Webshell، خادم افتراضي خاص (VPS) وقاعدة بيانات cPanel
 jas502n/mssql-command-tool
mssql أداة اتصال طرفية | تنفيذ الأوامر
 var77/cve-2026-2005
PoC لـ CVE-2026-2005
 yoyosh/darkreplica
CVE-2026-23631 (DarkReplica) استغلال Redis
 shieldersec/cve-2020-11579
كود استغلال لـ CVE-2020-11579، كشف تعسفي للملفات من خلال عميل MySQL في PHPKB
 adityaks/strafer
Strafer: أداة للكشف عن الإصابات المحتملة في حالات Elasticsearch
 trailofbits/cvedb
مكتبة وأداة استعلام CVE تستخدم مخزنًا محليًا يتزامن مباشرةً مع قاعدة بيانات الثغرات الوطنية.








