
 #1
أدوات لاستخراج البيانات الحساسة من الأنظمة المخترقة دون الكشف عنها.
موصى به من Kitploit
 george0papasotiriou/cve-2026-5432-graphql-batching-alias-confusion-sql-injection
يستعرض ثغرة حقن SQL خطيرة من نوع الالتباس في الأسماء المستعارة عند تجميع GraphQL (CVE-2026-5432) مع خادم Node.js قابل للاستغلال ونص استغلال بلغة…
 v3s9er/cve-2026-52886
Notepad++ CVE-2026-52886 — ثغرة اجتياز المسار في backupFilePath في session.xml (GHSA-rqfm-pw34-r7j6)
 george0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection
CVE-2026-7070 PoC لاختطاف الحافظة في RDP عبر حقن القناة الافتراضية؛ يتضمن خادمًا محاكى وسكربت استغلال لسرقة البيانات/اعتراض بيانات الاعتماد.
 george0papasotiriou/cve-2026-9997-vpn-split-tunneling-bypass-via-dhcp-option-injection
خادم DHCP مارق لثغرة CVE-2026-9997: يحقن مسارات ثابتة عبر Option 121 في عملاء VPN، متجاوزًا تقسيم النفق (split tunneling) لتسريب حركة المرور الحساسة.
 error-inside/cve-2025-10897
WooCommerce Designer Pro <= 1.9.28 - قراءة ملفات عشوائية بدون مصادقة
 oscerd/cve-2026-64640
مُعيد إنتاج لـ CVE-2026-64640 — Apache Polaris Iceberg REST register/register-view يبيع بيانات اعتماد التخزين ويقرأ موقع بيانات وصفية يختاره المهاجم…
 george0papasotiriou/cve-2026-21002-serverless-cold-start-credential-leakage-via-reused-tmp
استغلال برهان مفهوم لثغرة CVE-2026-21002 المتعلقة بتسريب بيانات الاعتماد عند بدء التشغيل البارد في بيئات serverless، مع توضيح كيف تؤدي إعادة استخدام…
 daemoncibsec/flar3ad
POC لـ CVE-2026-51031 لقراءة أي ملف محلي
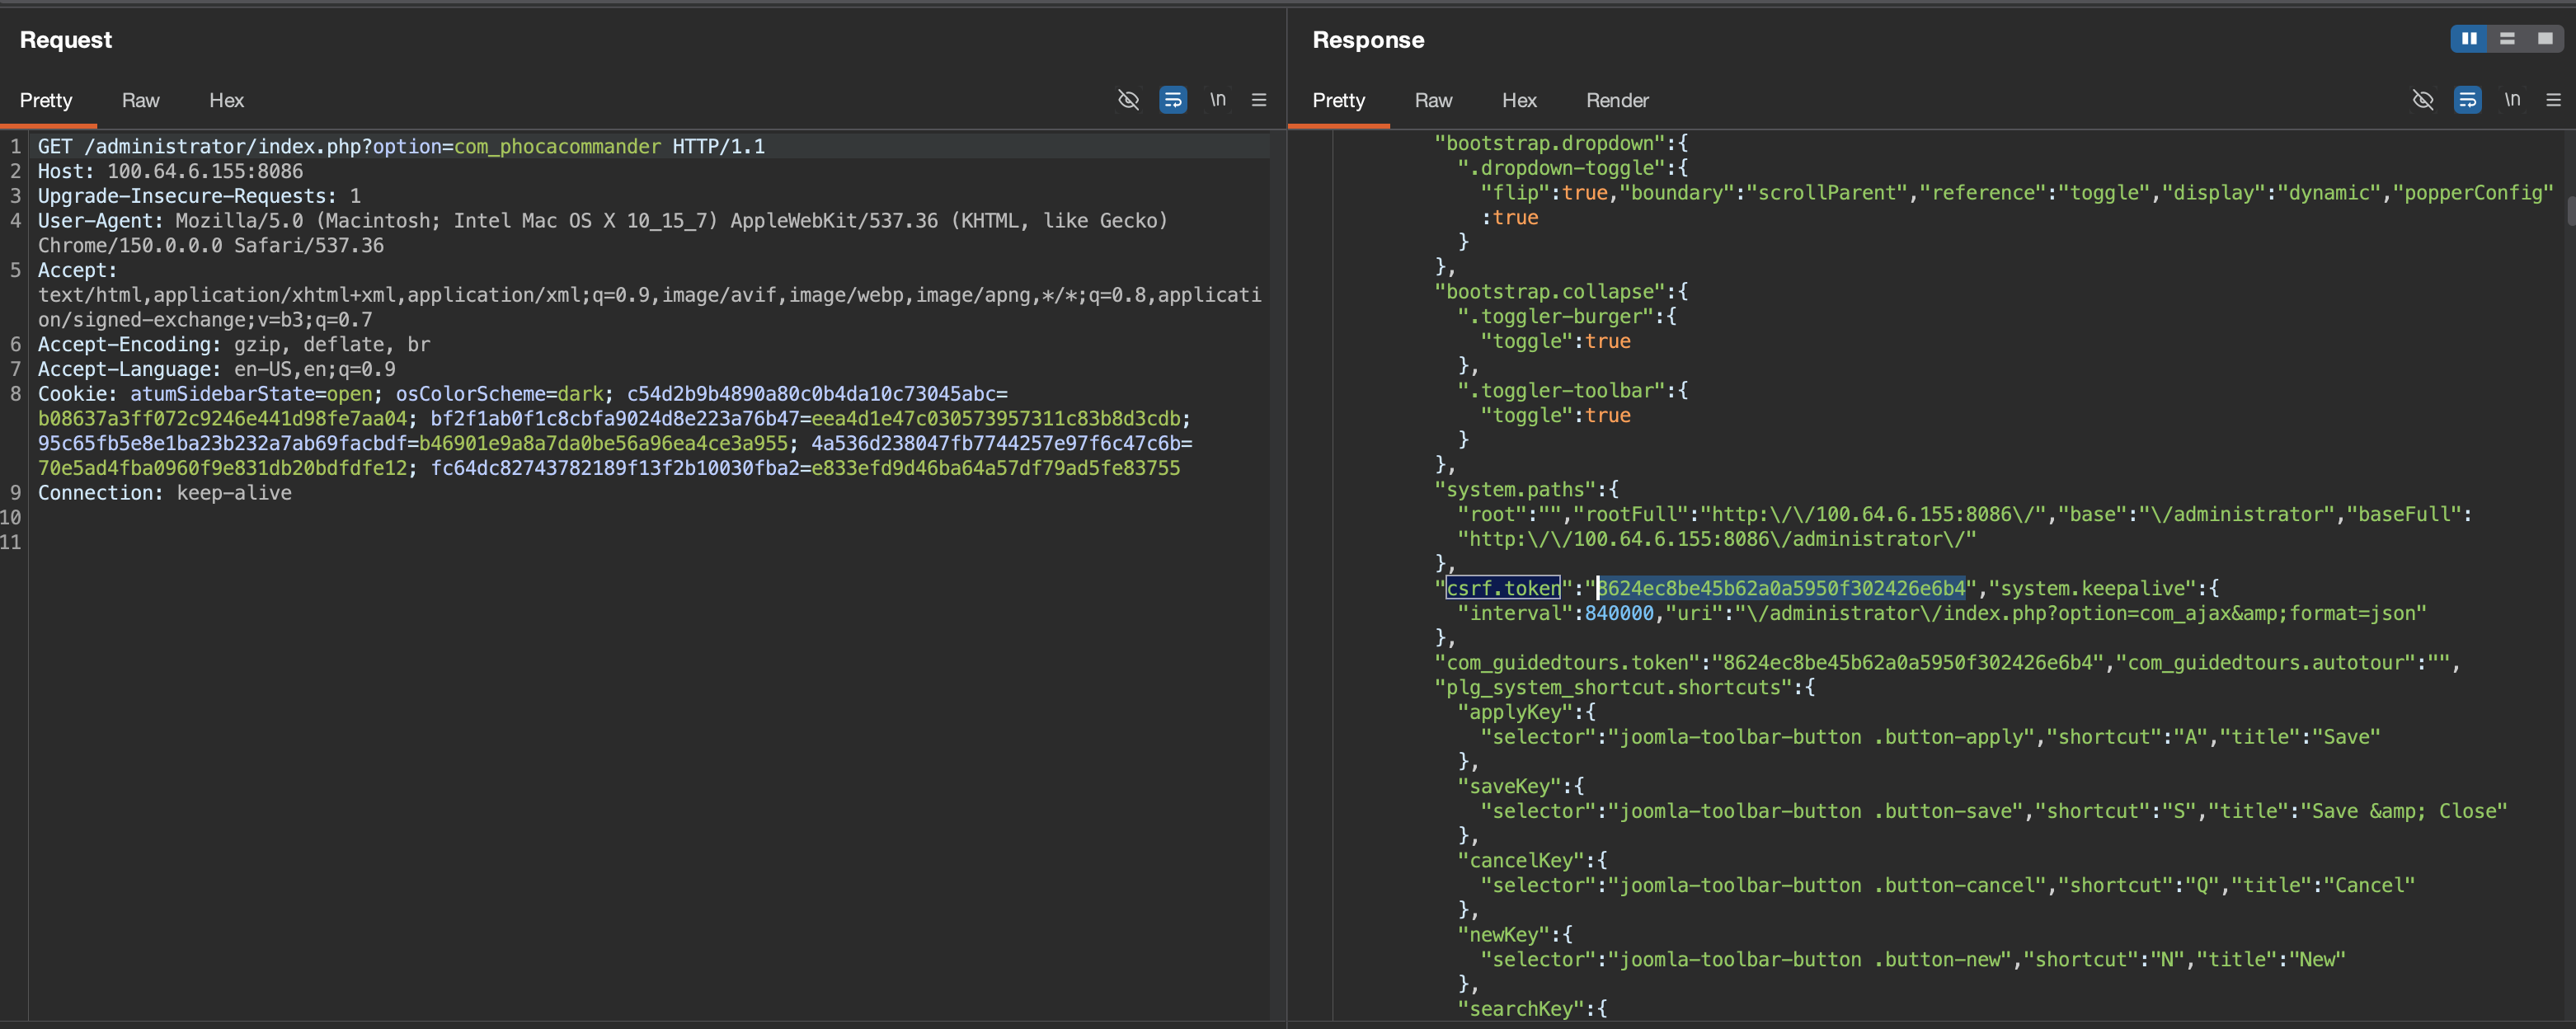 toanln-cov/cve-2026-66493
امتداد Joomla PhocaCommander معرّض لثغرة اجتياز المسار في عمليات الحذف والنسخ والنقل - CVSS 6.4
 abdugafforov-bobur/cve-2026-72550-poc
CVE-2026-72550 — Friendica إثبات مفهوم (PoC) لحقن SQL متعدد الاستعلامات دون مصادقة (CVSS 9.8 حرج)
 vulnmachines/apacheskywalking
ApacheSkywalking SQLi لقراءة ملف حساس
 majpuv/flowise-arbitrary-file-read-getfilefromstorage
قراءة ملفات عشوائية غير مصادق عليها في Flowise (< 2.2.4) عبر اجتياز المسار في getFileFromStorage (storageUtils.ts). ناتج عن مسار ملف غير معقم مقترن…
 tam-k592/cve-2024-52317
CVE-2024-52317 - ثغرة تسرب بيانات HTTP/2 في Apache Tomcat
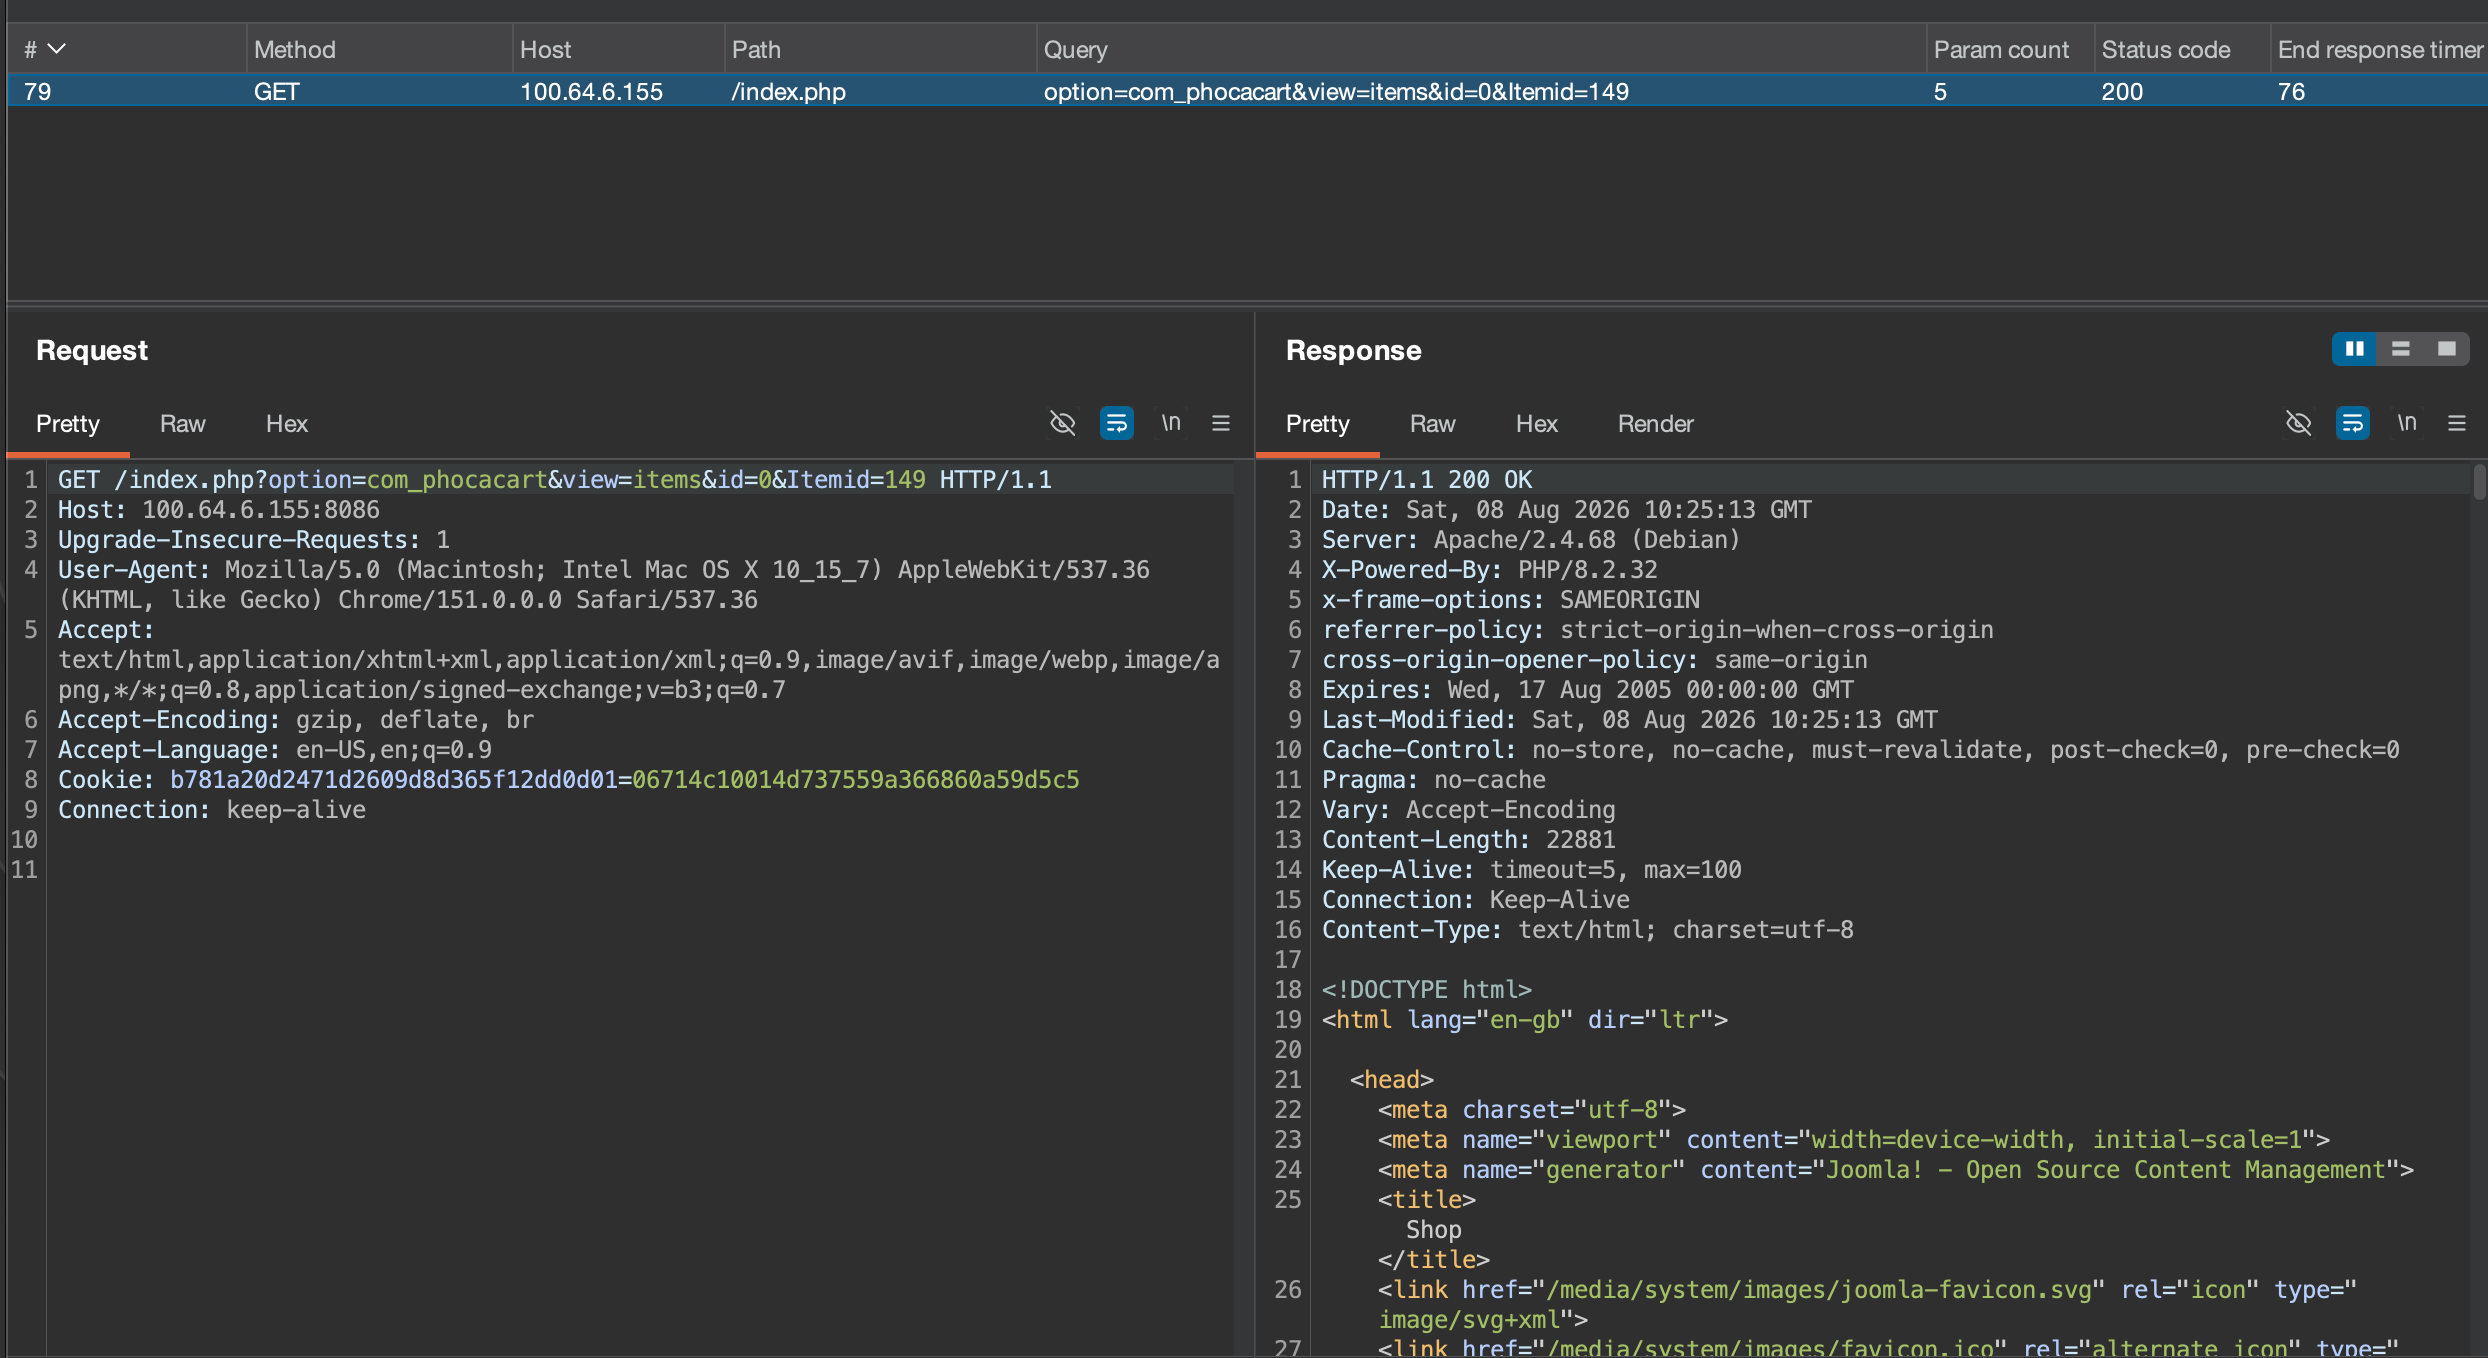 toanln-cov/cve-2026-74251
ثغرة حقن SQL بدون مصادقة عبر مرشح السمات في Phoca Cart - CVSS 9.3
 kaitokidc500/cve-2024-23700-c2-server
كود مصدر يوضح خادم C2 تجريبي لنص تنفيذي لـ CVE-2024-23700
 0xbassiouny1337/cve-2024-42009
يستغل هذا السكريبت ثغرة XSS مخزنة (CVE-2024-42009) في Roundcube Webmail الإصدار 1.6.7. يقوم بحقن حمولة خبيثة في نظام البريد الإلكتروني، والتي عند…
 heartlesseorg-dot/cve-2024-52806-poc
استغلال لإثبات الفكرة لثغرات قراءة الملفات عبر XXE قبل المصادقة في SimpleSAMLphp، مما يتيح استخراج أي ملفات محلية من الخوادم المتأثرة عبر طلبات SAML…
 l0lsec/cve-2021-26837
CVE-2021-26837 - حقن SQL في معامل SearchTextbox في HelpSystems/Fortra DeliverNow. الحمولات، الطلبات المشروحة، والأدلة. أُصلح في 1.2.18.








