
 #1
أدوات لاستخراج البيانات الحساسة من الأنظمة المخترقة دون الكشف عنها.
موصى به من Kitploit
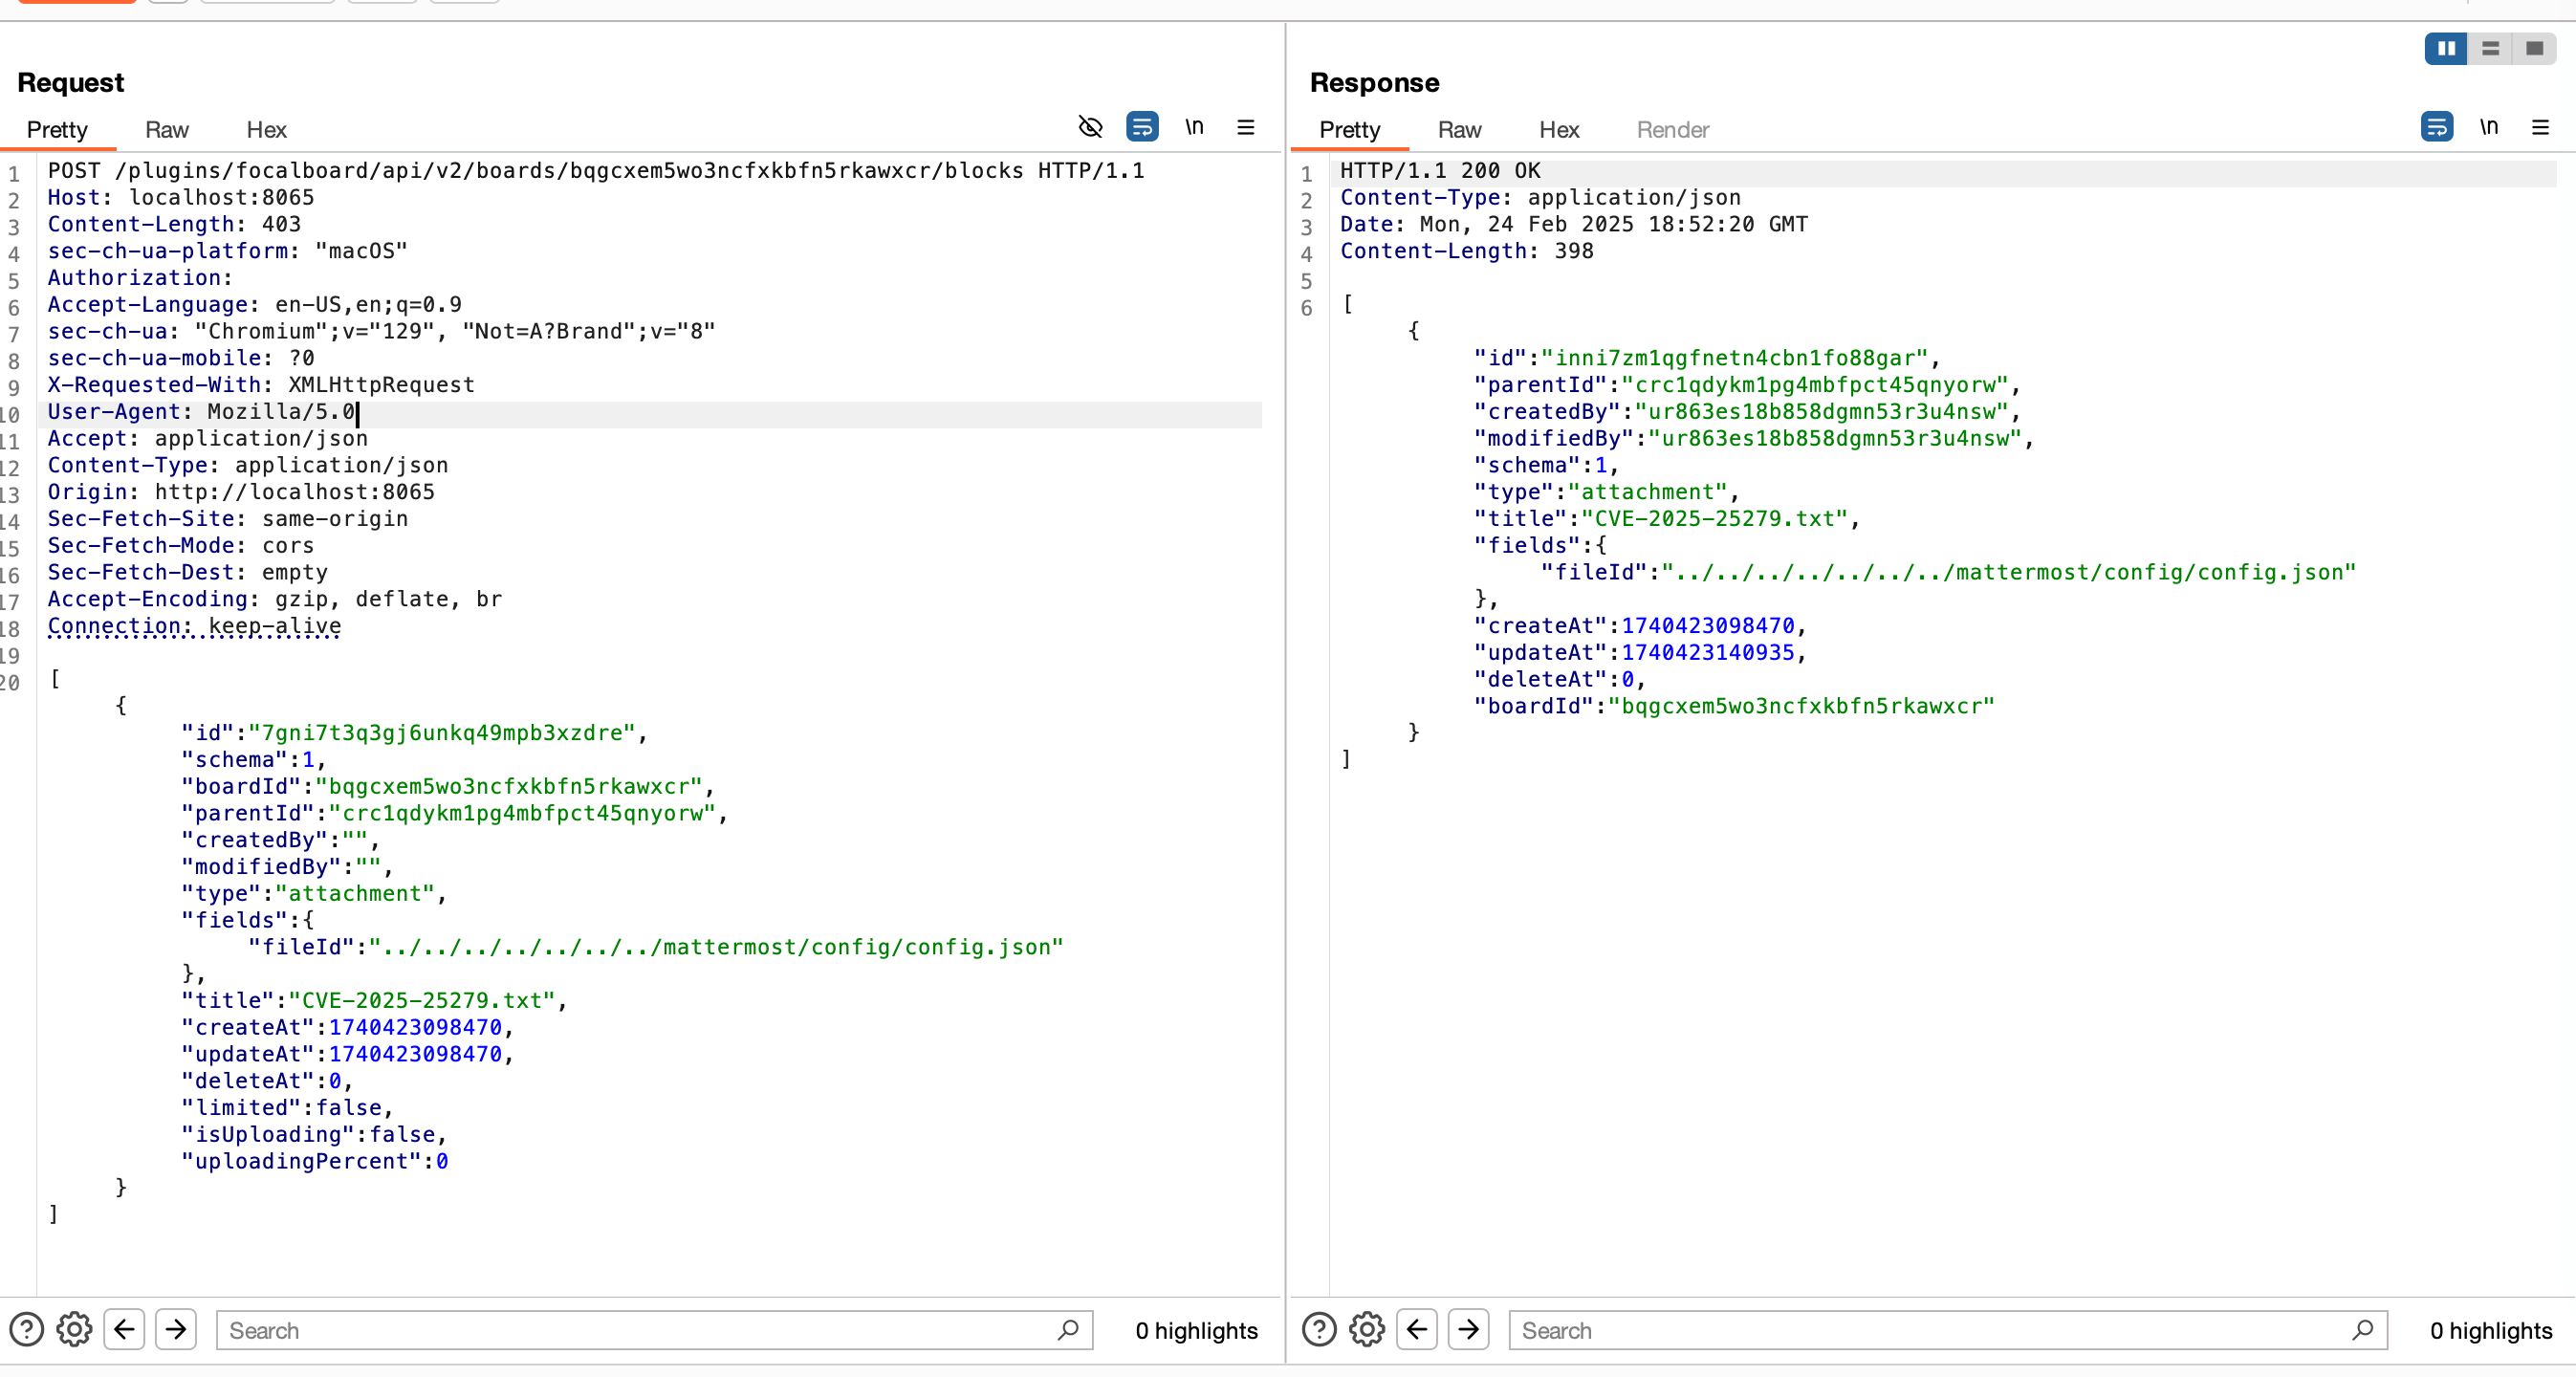
 numanturle/cve-2025-25279
إثبات المفهوم لـ CVE-2025-25279: اجتياز المسار في Mattermost Boards يسمح بقراءة ملفات عشوائية عبر أرشيف استيراد مُصمَّم وتكرار لوحة.
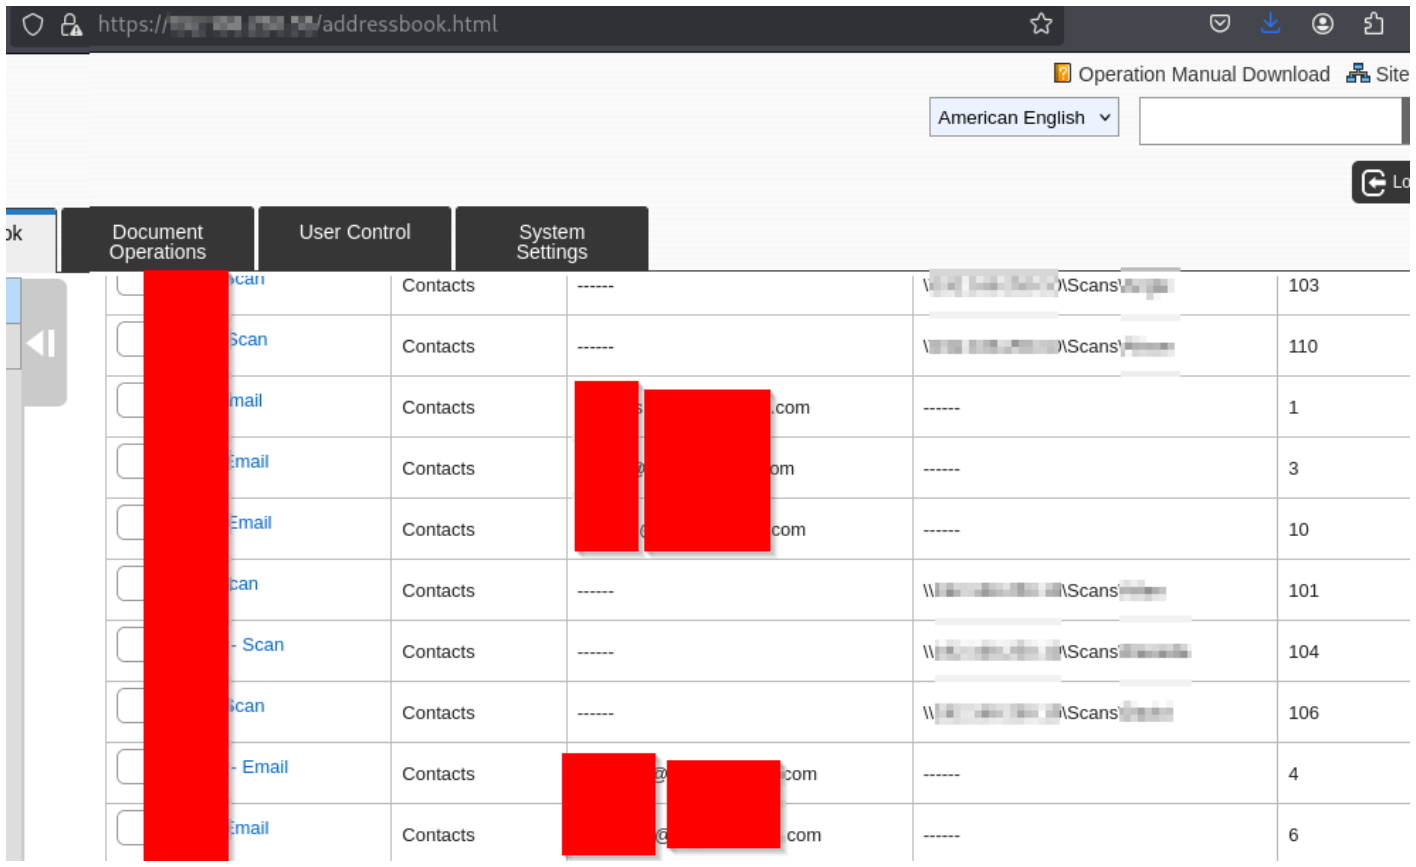 redr0nin/cve-2026-63563
تعديل دفتر العناوين دون مصادقة على طابعات Sharp MX/BP متعددة الوظائف
 0ggp4r1s/osint-pattern-analyzer
أداة OSINT آلية لاكتشاف أرقام الهواتف، كشف الأنماط، والربط عبر المنصات.
 b1tbreaker/cve-2025-48708
نقص في تنقية الوسائط يؤدي إلى تسرب كلمة المرور في إصدارات Ghostscript PDF حتى 10.05.0.
 acceis/exploit-cve-2022-0482
Easy!Appointments < 1.4.3 - الكشف غير المصادق عليه PII (events)
 007criptografia/c-cve-2024-0044
CVE-2024-0044: ثغرة أمنية عالية الخطورة من نوع "التنفيذ كأي تطبيق" تؤثر على إصدارَي Android 12 و13
 dakotanelson/multicat
PoC RAT باستخدام مكتبة sneaky-creeper لتسريب البيانات
 chethine/esfileexplorer-cve-2019-6447
استغلال ثغرة أمنية في تطبيق ES File Explorer على أندرويد
 jisung-pacific/hdi-graphrag-attack
تنفيذ بحثي لـ Hop-Decayed Influence (HDI) وإطار عمل هجوم 3S، مما يكشف عن ثغرات الفهرسة المساعدة الهيكلية في خطوط أنابيب GraphRAG مع LLMs.
 hannob/cve-2020-27603-bbb-libreoffice-poc
إثبات مفهوم لثغرة تسريب ملفات Libreoffice في Big Blue Button
 hritikthapa7/cve-2023-31711
ثغرة يوم-صفر في قارئ بصمات الأصابع ZKTEco.
 jonstratton/selenium-node-takeover-kit
مجموعة من اختبارات Selenium قد تساعد في الاستيلاء على عقدة Selenium
 joshatticus/ztewaste
استخراج كمية كبيرة من معلومات المستخدم من أجهزة Unisoc ZTE باستخدام CVE-2022-38694.
 crackercat/rootsmart-v2.0
تطوير برمجية فدية لأندرويد - تشفير AES256 + CVE-2019-2215 (صدفة جذر عكسية) + استخراج البيانات
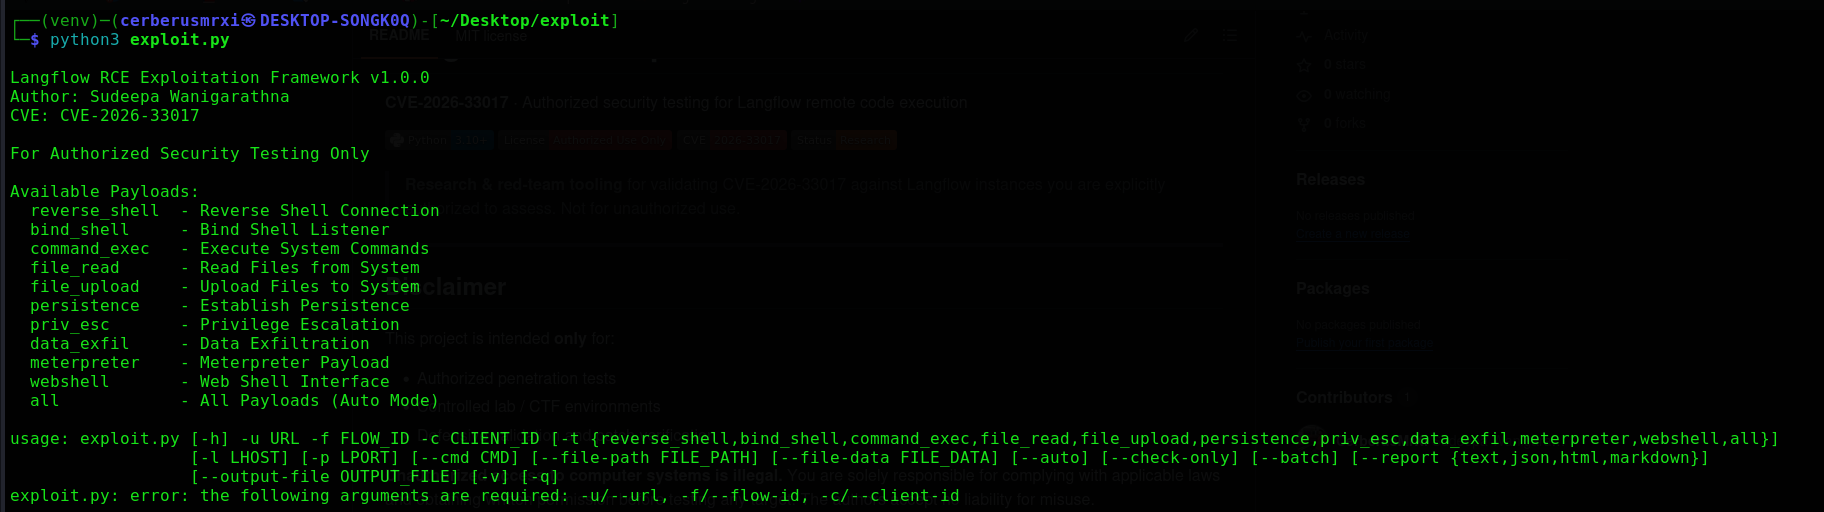 cerberusmrxi/langflow-cve-2026-33017-exploit
أداة استغلال لـ CVE-2026-33017 في Langflow <1.9.0. تشمل قذائف عكسية، تنفيذ أوامر، عمليات ملفات، استمرارية، واختبارًا آليًا. تتحقق من تأثير ثغرة تنفيذ…
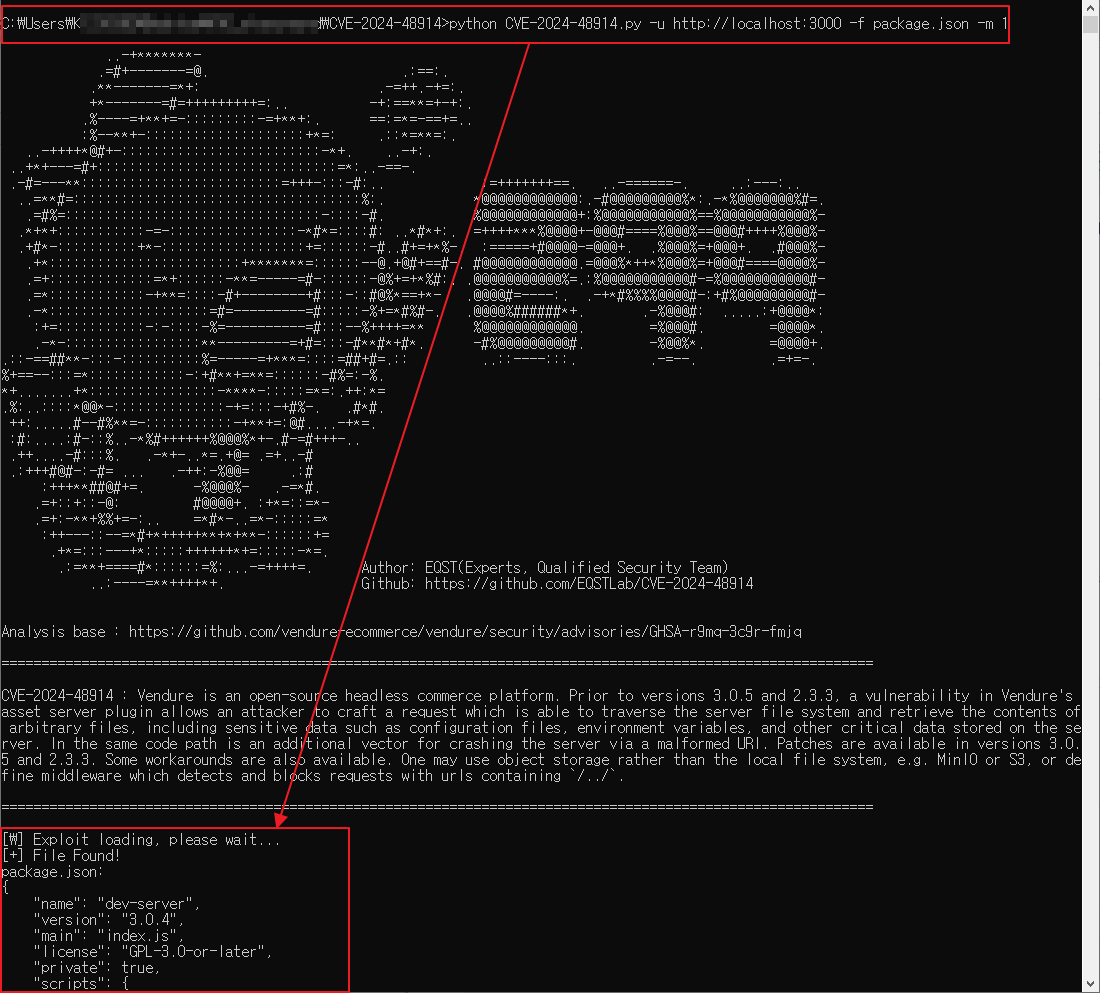 eqstlab/cve-2024-48914
قراءة ملف تعسفي وDoS في exploit vendure-ecommerce
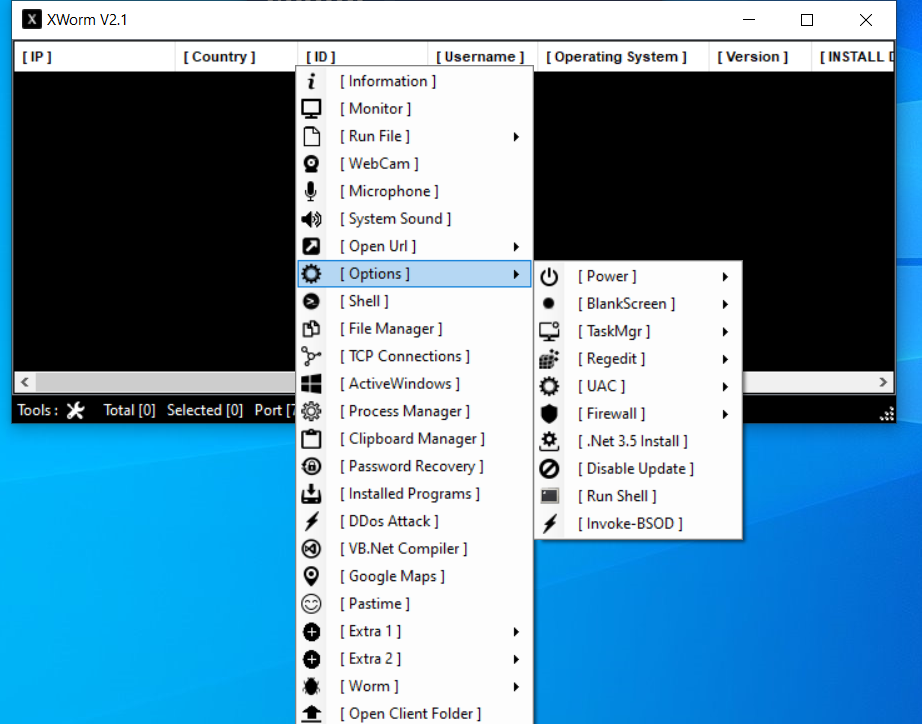
 manturever/xworm-rat
⭐️الـ XWorm RAT الشهير، الإصدار 2.1. للأغراض التعليمية فقط








