
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit

 roxanne_ardary/e2eauth
مواصفات مصادقة TOTP/HOTP متعددة المنصات مع مزامنة خزنة مشفرة من طرف إلى طرف، وتخزين محلي أولاً، وإدارة الأجهزة، واسترداد اجتماعي عتبي.

 eternityforest/lazymesh
إثبات المفهوم لشبكة متداخلة لإنترنت الأشياء/الراديو الهواة مع توجيه عالمي عبر الإنترنت
 x1colegal/ussh
إعادة إنشاء SSH عبر USTPS
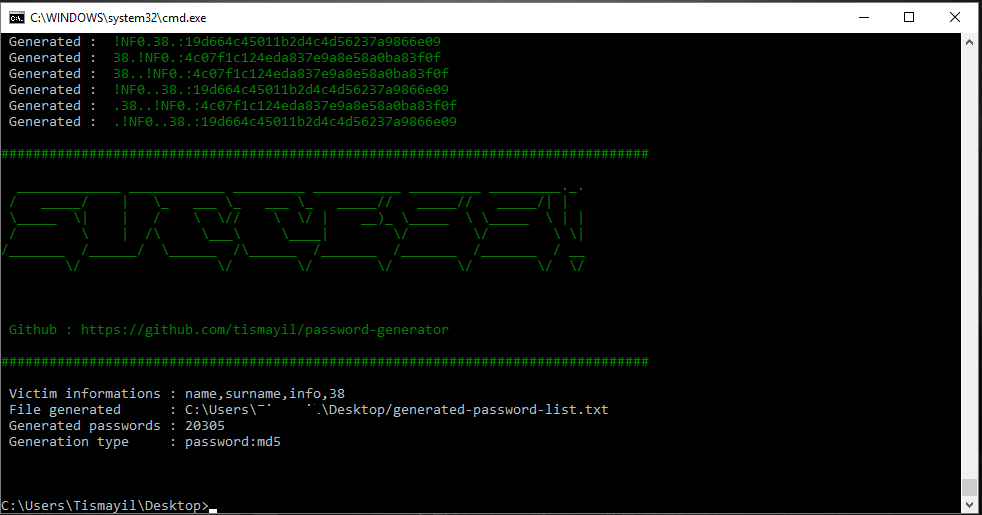 tismayil/password-generator
-> مولد قائمة كلمات المرور للهجوم بالقوة العمياء.
 krishsharma0413/syncord
Syncord هي أداة مزامنة وتخزين ملفات قائمة على CLI، تستخدم Discord كوحدة تخزين ملفات مشفرة.
 0xxon/cve-2020-0601-plugin
حزمة Zeek تستخدم OpenSSL للكشف عن محاولات استغلال CVE-2020-0601
 umarrehmansiddiqui/cve-2026-0073
استغلال إثبات مفهوم لثغرة تجاوز مصادقة TLS في Android adbd Wireless Debugging، باستخدام عدم تطابق نوع مفتاح EC/RSA للحصول على صدفة عن بُعد دون مصادقة.
 linnemanlabs/glimmer
إطار محاكاة الخصوم و C2 للبحث الأمني
 vqkro/higernes
مجموعة أدوات OSINT سلبية بلغتي python و c++ لأسماء المستخدمين، وعناوين البريد الإلكتروني، والنطاقات، وعناوين IP، وأرقام الهواتف، والتجزئات (hashes).…
 voidsecsoftwares/voidsec-proxy
مجموعة أدوات أمنية هجومية متعددة الوحدات لتسلسل بروكسي SOCKS5، وفحص المنافذ، وتعداد DNS، وكسر التجزئات، وتوليد الصدفة العكسية، وإخفاء المعلومات،…
 anthophilee/a2sv--ssl-vul-scan
A2SV = المسح التلقائي لثغرات SSL HeartBleed، حقن CCS، SSLv3 POODLE، FREAK... إلخ دعم الثغرات [CVE-2007-1858] Anonymous Cipher [CVE-2012-4929]…
 freax13/cve-2023-31355-poc
استغلال لثغرة برمجيات AMD SEV-SNP (CVE-2023-31355) التي تفك تشفير ذاكرة عشوائية للضيوف المتقاعدين عن طريق إتلاف بذرة مفتاح UMC عبر كتابة إدخال RMP…
 engrbilal992/deaddialect
معمارية تعليمات RISC-V فريدة لكل جلسة — كل إقلاع يتحدث لهجة مختلفة. الملفات الثنائية القديمة تصبح غير صالحة. لا يمكن للبرامج الضارة البقاء.
 balgan/cve-2025-15467
DoS عاملة لـ CVE-2025-15467 وحاوية docker لاختبار ضدها
 roninreilly/wazuh-unauth-chain
Wazuh PoC يربط بين قراءة الملفات عبر CVE-2026-74034 وتنفيذ الأوامر عبر CVE-2026-74041؛ تم إصلاحه في 4.14.8. مكتبة Python القياسية فقط.
 wvllxe/cve-2026-104356-pictshare-weak-delete-code
حذف متوقع للكود delete_code عبر rand() في PictShare < 3.7.1 (CWE-338). إثبات المفهوم + تقرير استشاري.
 studiomeyer-io/mcp-server-attestation
تعزيز سلسلة التوريد من الطبقة الثانية لخوادم MCP — بيانات الأداة الموقعة بـ Ed25519، إثبات الاستدعاء في وقت التشغيل، منقي الوسائط برفض افتراضي. يدافع…
 chakshugupta13/lab
Code artifacts from research paper implementations








