
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit

 h3xduck/umbra
أداة LKM rootkit تستهدف إصدارات النواة 4.x و5.x، تفتح بابًا خلفيًا (backdoor) يمكنه إطلاق قشرة عكسية (reverse shell) إلى مضيف بعيد، وتشغيل برمجيات…
 enkomio/brokenflow
PoC بسيط لاستدعاء شيلكود مشفر باستخدام استدعاء مخفي
 nccgroup/collaboratorplusplus
إضافة لـ Burp Suite تعزز Collaborator بالتقاط السياق، وسجلّ الاستطلاع، ومصادقة مشفّرة بتقنية AES اختيارية لنشر الخوادم الخاصة.

 rawsec/rawsec-cybersecurity-list
قائمة منتقاة من أدوات وموارد الأمن السيبراني تغطي اختبار الاختراق، والأدلة الرقمية، والاستخبارات مفتوحة المصدر، وأمن الويب، وتحليل البرمجيات الخبيثة،…
 concinnity-risks/ransomcoinpublic
أداة DFIR لاستخراج عناوين العملات المشفرة ومؤشرات أخرى للاختراق من الملفات الثنائية.
 cisc0-gif/kitt-lite
أداة CLI لاختبار الاختراق مبنية بلغة بايثون
 buybitart/cyclepatrol
أداة Bash لإجراء فحوصات أمنية للشبكات اللاسلكية Wi-Fi سيرًا على الأقدام في حلقة متكررة، مع تقارير أدلة. (إعادة ابتكار wifi WarDriving)
 volexity/donut-decryptor
يستخرج ويفك تشفير الحمولات الداخلية من عينات Donut obfuscator عبر اكتشاف توقيعات shellcode الخاصة بالمحمّل، وتحليل بنية DONUT_INSTANCE، واستخراج…
 mirchr/security-research
بحث أمني
 0xsch1zo/nullgate
مكتبة تسهّل استخدام استدعاءات النظام غير المباشرة (indirect syscalls). تقنية مثيرة للاهتمام لتجاوز أنظمة مكافحة الفيروسات وEDR كإثبات للمفهوم (PoC).
 dcit/perl-cryptx
أداة تشفير مكتوبة بلغة Perl توفر تشفيرًا متماثلًا، أوضاع AEAD، دوال تجزئة، رموز MAC، تشفيرًا بالمفاتيح العامة، اشتقاق المفاتيح، وتوليدًا عشوائيًا…
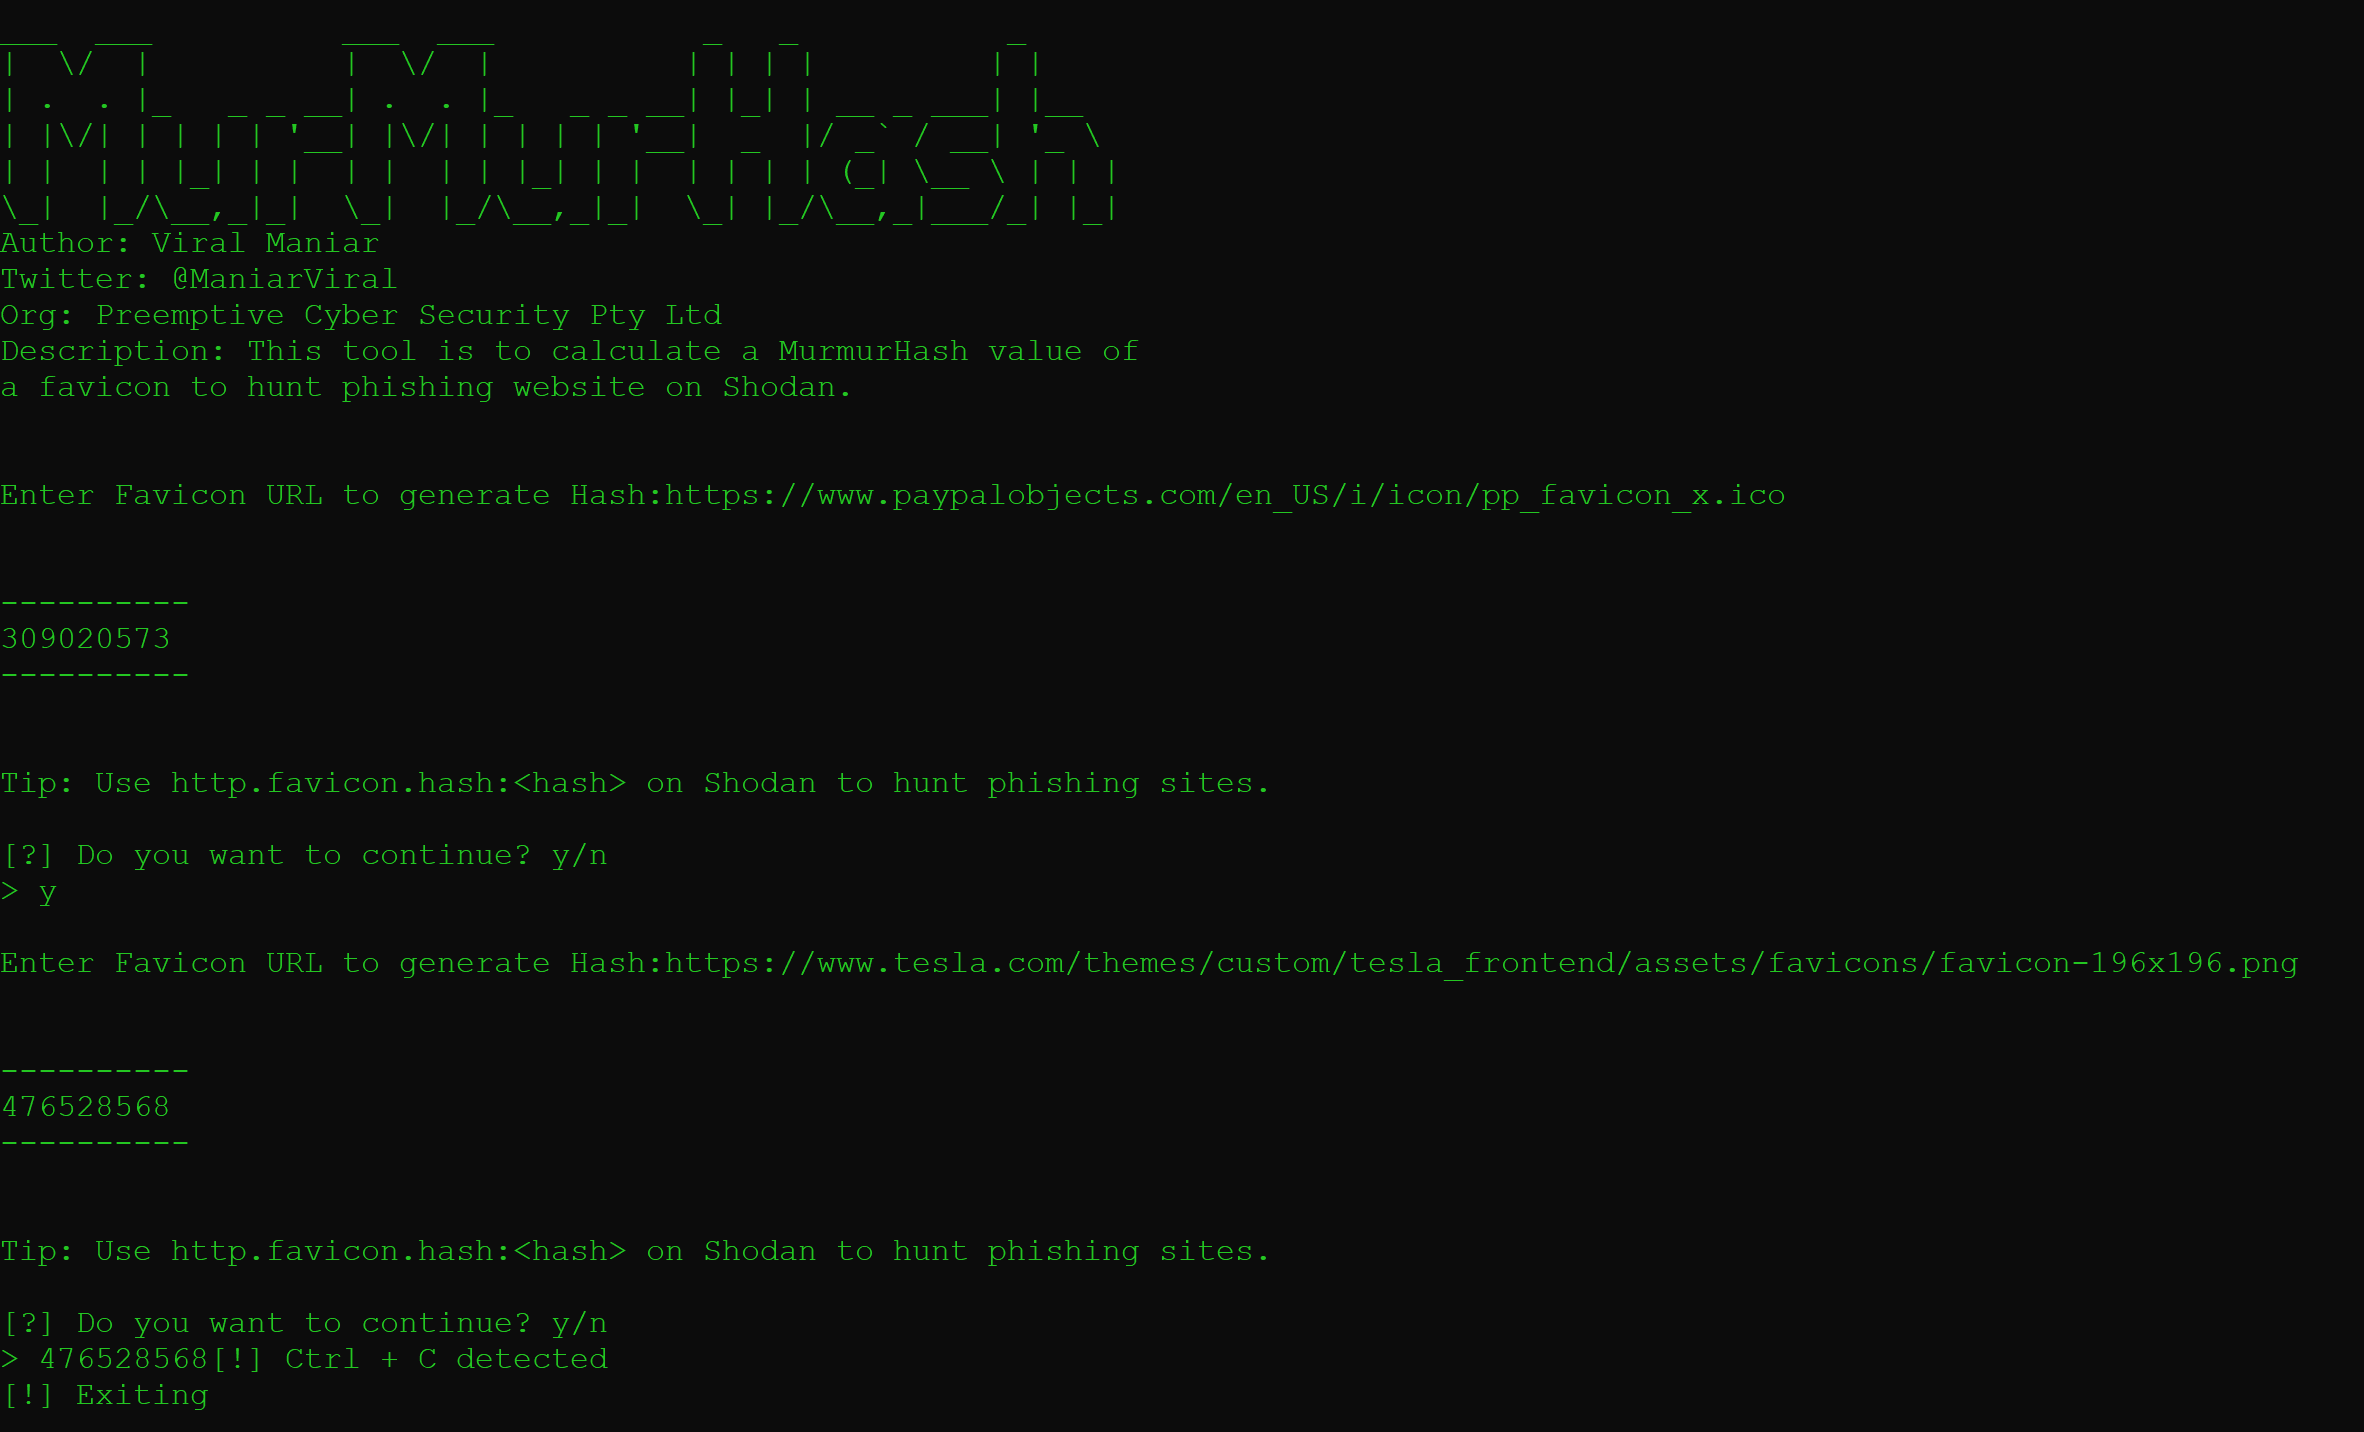 viralmaniar/murmurhash
هذه الأداة الصغيرة تحسب قيمة MurmurHash للأيقونة المفضلة (favicon) لصيد مواقع التصيد على منصة Shodan.
 venkatkrishna07/mkdev
HTTPS موثوق لـ localhost — شهادة CA محلية، /etc/hosts، مشاركة mDNS عبر الشبكة المحلية، بروكسي عكسي. يربط https://name.local → localhost:port
 adamlaurie/hdmi-sniff
التقاط حركة مرور HDMI DDC (I2C)
 anssi-fr/ultrablue
مصادقة TPM عن بُعد خفيفة الوزن وسهلة الاستخدام عبر البلوتوث
 0xade1a1de/mastik
مجموعة أدوات بلغة C تنفّذ هجمات القنوات الجانبية المعمارية الدقيقة على معمارية Intel x86-64، بما في ذلك Prime+Probe وFlush+Reload وFlush+Flush…
 rench321/sklad
مستودع مقاطع آمن بمعايير صناعية لشريط النظام الخاص بك. 📦 مبني باستخدام Rust (Tauri v2) و React. يعمل دون اتصال، مشفر بـ AES-256، وتكراري.
 3ndg4me/spraygen
مُولِّد قوائم كلمات المرور لرش كلمات المرور - مُجهَّز مسبقًا بميزات إضافية








