
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit

 0x6rss/cve-2025-24071_poc
CVE-2025-24071: تسريب هاش NTLM عبر استخراج RAR/ZIP وملف .library-ms
 thomastjdev/wmd
إطار عمل بايثون لأدوات أمن تكنولوجيا المعلومات
 owasp/json-sanitizer
عند تقديم محتوى شبيه بـ JSON، يقوم JSON Sanitizer بتحويله إلى JSON صالح.

 ricardojoserf/samdump
استخرج سجلات SAM و SYSTEM باستخدام واجهة برمجة تطبيقات نسخ الظل لوحدة التخزين (VSS). مع خيارات استخراج البيانات والتعتيم عبر XOR. بلغات C# و C++ و…
 querylab/lazywarden
أداة نسخ احتياطي تلقائي لخزنة Bitwarden مع تشفير AES-256، اشتقاق مفاتيح Argon2، دعم التحميل إلى سحابات متعددة، وإشعارات فورية عبر Discord وTelegram…
 them4hd1/vayne-rat
أداة تصيُّف متطورة بلغة C# .NET، مستقرة وتحتوي على العديد من الميزات.
 rxwx/chlonium
نسخ واستيراد ملفات تعريف الارتباط وكلمات المرور الخاصة بـ Chromium عبر المتصفحات باستخدام فك تشفير مفتاح حالة DPAPI دون اتصال، مع دعم قواعد البيانات…
 cyberark/riskyspn
كشف واستغلال SPNs الخطيرة
 fjrevoredo/mini-diarium
A local-only journal with serious encryption. Free, open source, and never touches the internet.
 iana-org/get-trust-anchor
أداة لجلب/تحديث مراسي الثقة في منطقة جذر DNS
 wkovacs64/pwned
أداة سطر أوامر للاستعلام عن API الخاص بـ Have I Been Pwned للحصول على الحسابات المخترقة والملصقات وكشف كلمات المرور، مما يتيح تقييمًا أمنيًا سريعًا…
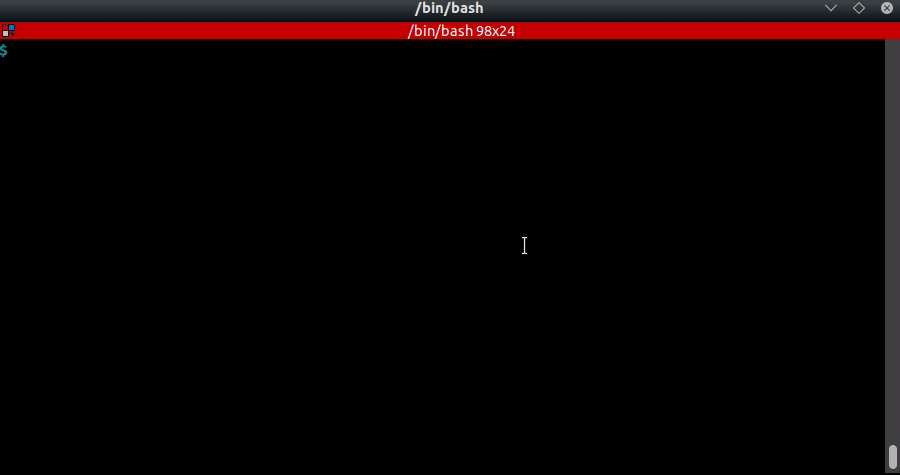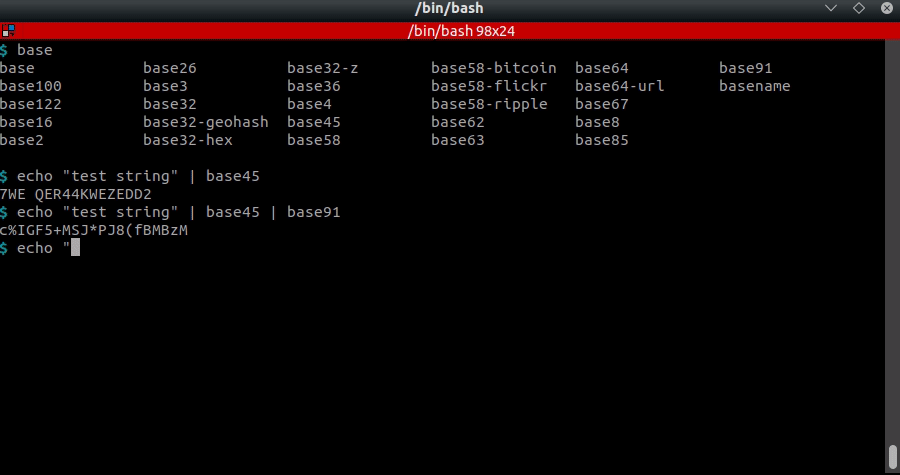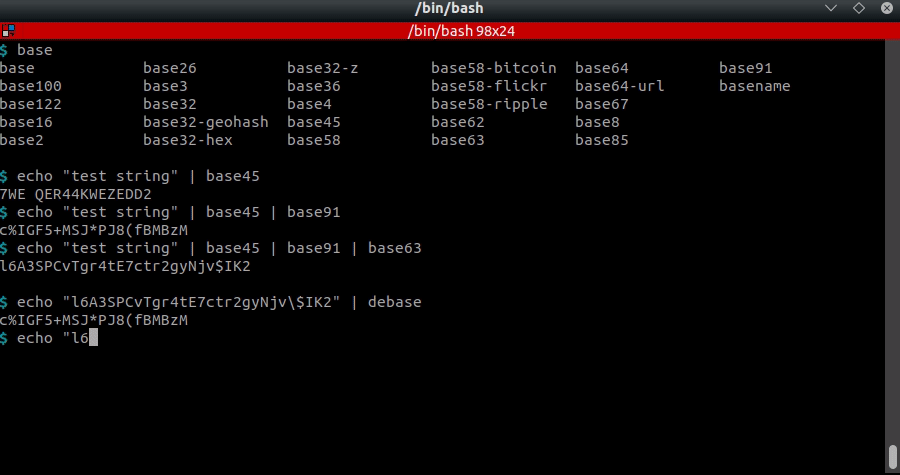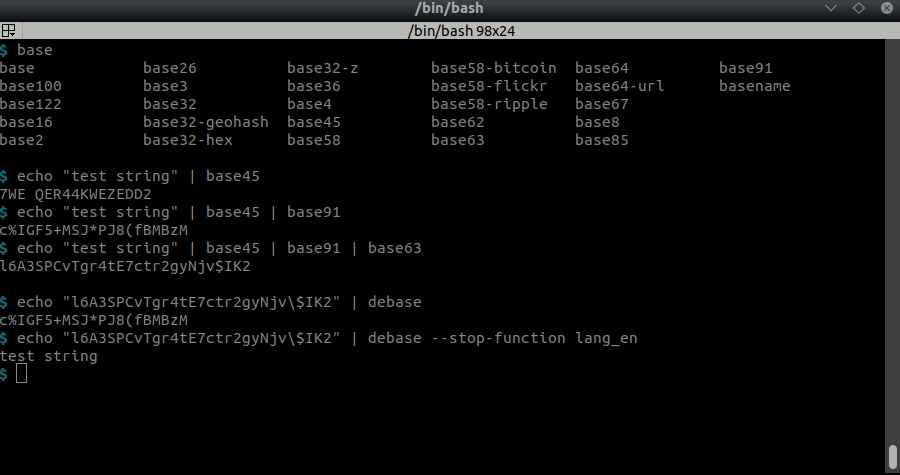 dhondta/python-codext
إضافة بايثون لتحويل الترميز تتضمن أدوات سطر أوامر لتشفير/فك تشفير أي شيء
 kspearrin/ff-password-exporter
قم بتصدير كلمات المرور الخاصة بك من Firefox بسهولة.
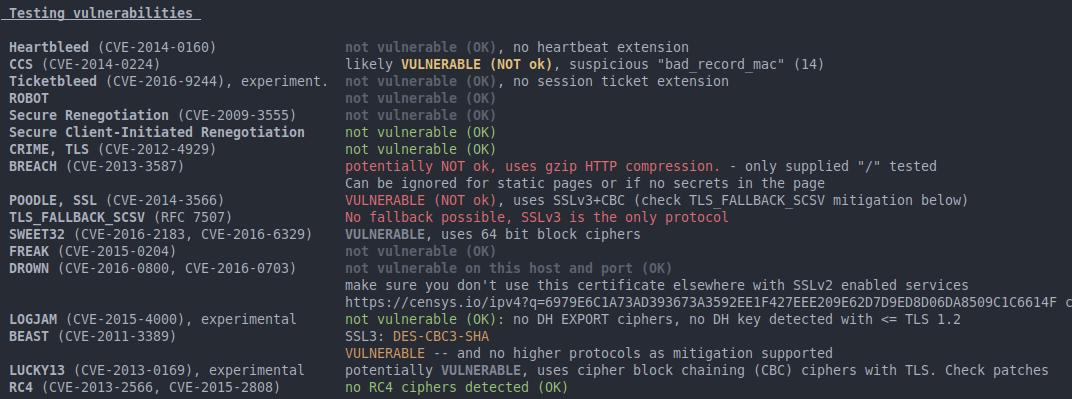 mpgn/poodle-poc
:poodle: هجوم بادل (Padding Oracle On Downgraded Legacy Encryption) CVE-2014-3566 :poodle:
 cerbersec/ares
مشروع Ares هو أداة تحميل إثبات المفهوم (PoC) مكتوبة بلغة C/C++ تعتمد على تقنية Transacted Hollowing
 0sec-labs/foxguard
ماسح أمان شفرة عالمي سريع، مكتوب بلغة Rust. شامل: يدعم 14 لغة، واجهة طرفية للفرز، الأسرار، تدقيقات ما بعد الكم، مسح واعي بالفروقات والمزيد 𓃥
 sigstore/root-signing
يحافظ على مستودع TUF الذي يوصّل جذر ثقة Sigstore (trusted_root.json) إلى العملاء بشكل آمن، باستخدام توقيع العتبة من قبل حاملي المفاتيح، والتوقيع عبر…








