
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit

 idov31/cronos
إثبات مفهوم (PoC) لتقنية إخفاء النوم (sleep obfuscation) تعتمد على المؤقتات القابلة للانتظار (waitable timers) للتهرب من ماسحات الذاكرة.
 plackyhacker/shellcode-encryptor
أداة تشفير/فك تشفير/تنفيذ بسيطة لأكواد الشيل لتجاوز مضاد الفيروسات.
 drew-alleman/datasurgeon
يستخرج بسرعة عناوين IP، عناوين البريد الإلكتروني، التجزئات (Hashes)، الملفات، بطاقات الائتمان، أرقام الضمان الاجتماعي، والكثير غيرها من النص.
 pushpenderindia/thorse
THorse هو مولد RAT (حصان الإدارة عن بعد) لأنظمة ويندوز/لينكس مكتوب بلغة Python 3.
 withsecurelabs/doublepulsar-c2-traffic-decryptor
سكربت بلغة python2 لمعالجة ملف PCAP لفك تشفير حركة مرور C2 المرسلة إلى برمجية DOUBLEPULSAR

 here_forawhile/terminalphone
اتصالات صوتية ونصية مشفرة من نوع push-to-talk عبر خدمات Tor المخفية مع تشفير من طرف إلى طرف، وأصفار قابلة للتكوين، ووضع الترحيل للمكالمات الجماعية،…
 ebryx/aes-killer
مكون إضافي لـ Burp لفك تشفير حركة المرور المشفرة بـ AES أثناء التنقل
 g0tmi1k/debian-ssh
Debian OpenSSL PRNG قابل للتنبؤ (CVE-2008-0166)
 isecpartners/sslyze
التطوير الحالي لـ SSLyze يتم الآن في مستودع منفصل
 cyrusimap/cyrus-sasl
Cyrus SASL API implementation providing client- and server-side authentication and authorization services via pluggable SASL mechanisms per RFC 4422.
 gellin/bantam
أداة إدارة وتوليد باب خلفي PHP / C2 تتميز بتيار الحمولة المشفرة من النهاية إلى النهاية المصممة لتجاوز أنظمة WAF و IDS و SIEM.
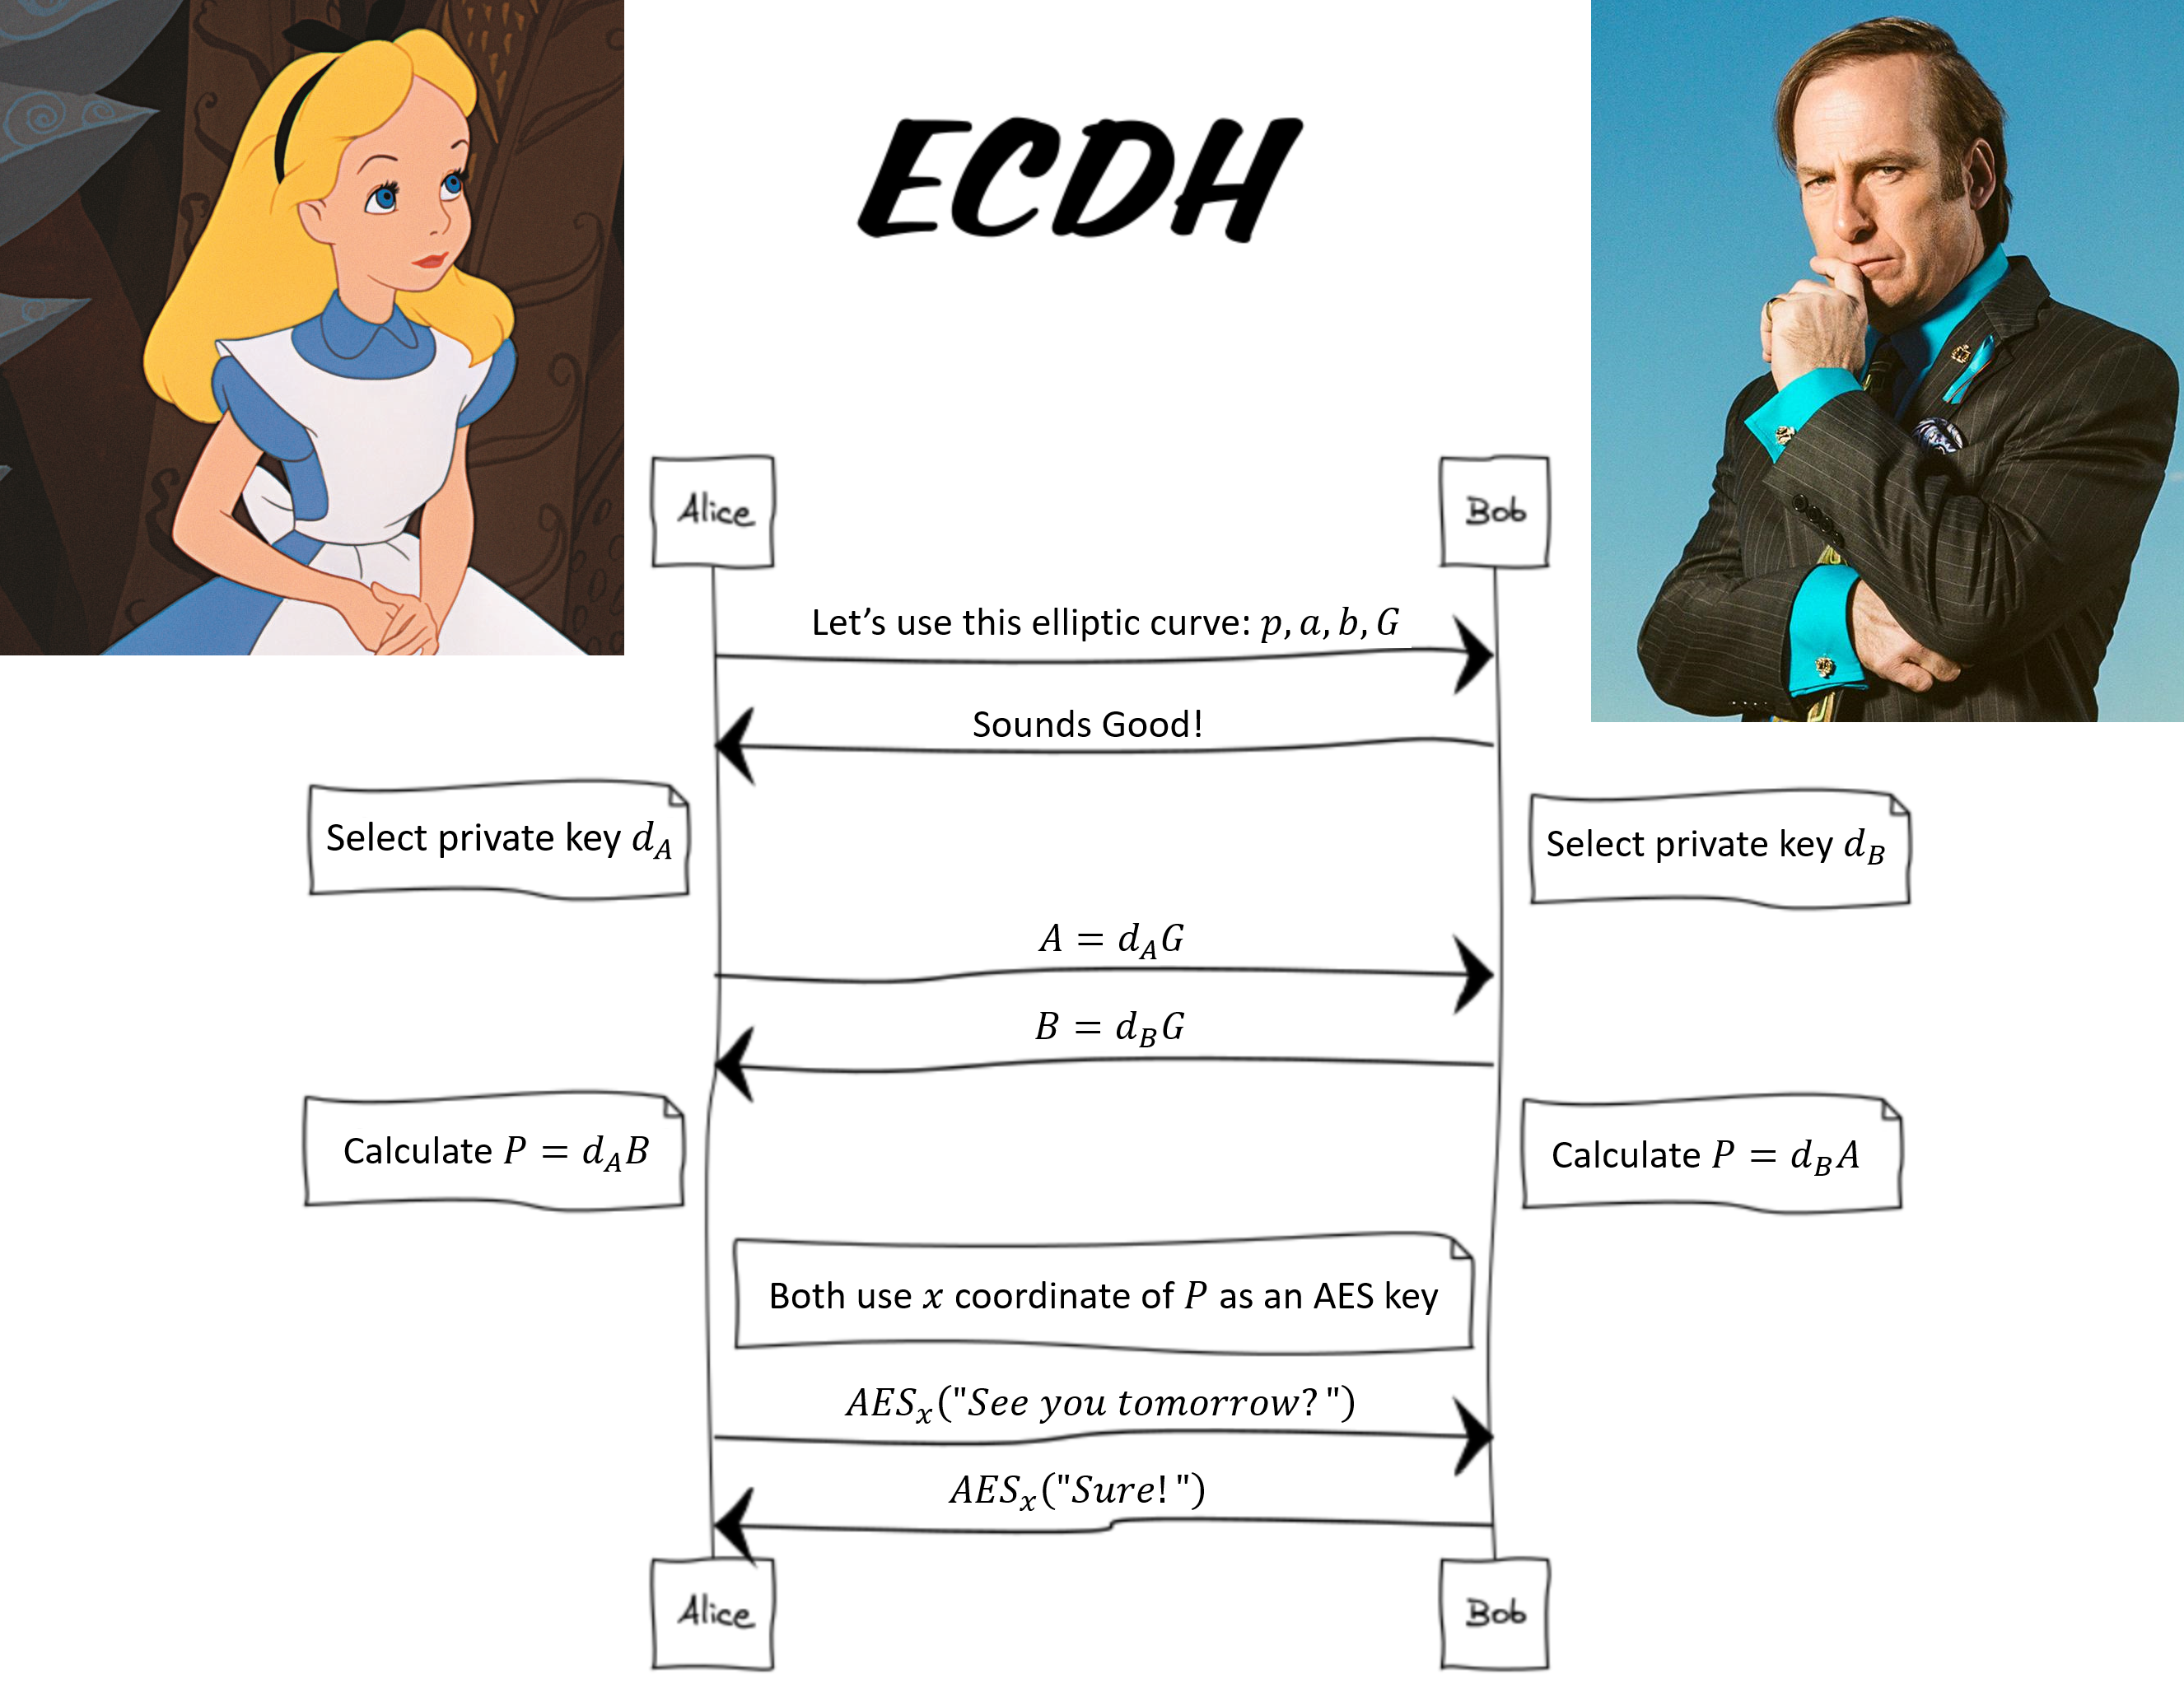 elikaski/ecc_attacks
الهجمات المعروفة على تشفير المنحنيات الإهليلجية
 cedricbonhomme/stegano
وحدة إخفاء معلومات نقية بلغة Python.
 tothi/pwn-hisilicon-dvr
استغلال لإثبات المفهوم وكشف ثغرات لأجهزة HiSilicon hi3520d DVR/NVR. يوضح تنفيذ تعليمات برمجية عن بُعد (RCE) عبر واجهة الويب، وبيانات اعتماد الباب…
 helich0pper/karkinos
اختبار الاختراق ومسابقات CTF في الاختراق مع أداة Swiss Army Knife: معالجة الصدف العكسية - الترميز/فك الترميز - التشفير/فك التشفير - كسر…
 dievus/powershellforpentesters
مستودع دورة PowerShell لمختبري الاختراق
 arno0x/csharpscripts
نصوص C# هجومية لحقن PE الانعكاسي وshellcode، وتنفيذ الحمولات في الذاكرة، وفك تشفير shellcode بالقوة الغاشمة عبر XOR، وتحليل تجميعات .NET.
 justicerage/freedomfighting
مجموعة من البرامج النصية التي قد تكون مفيدة أثناء أنشطتك في النضال من أجل الحرية.








