
 #1

 tencent/ai-infra-guard
منصة Red Teaming متكاملة للذكاء الاصطناعي تعمل على تأمين النظم البيئية للذكاء الاصطناعي عبر Agent Scan وSkills Scan وMCP scan وAI Infra scan وتقييم…
 microsoft/azurelinux
مُوزَّعة لينكس مُصلَّبة ومُحسَّنة لـ Azure، مبنية من مصادر فيدورا مع تغليف RPM، وأمان سلسلة التوريد، وتكوين تصريحي لأحمال العمل السحابية الأصلية.
 flatpak/flatpak
إطار عمل لعزل وتوزيع التطبيقات على لينكس
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
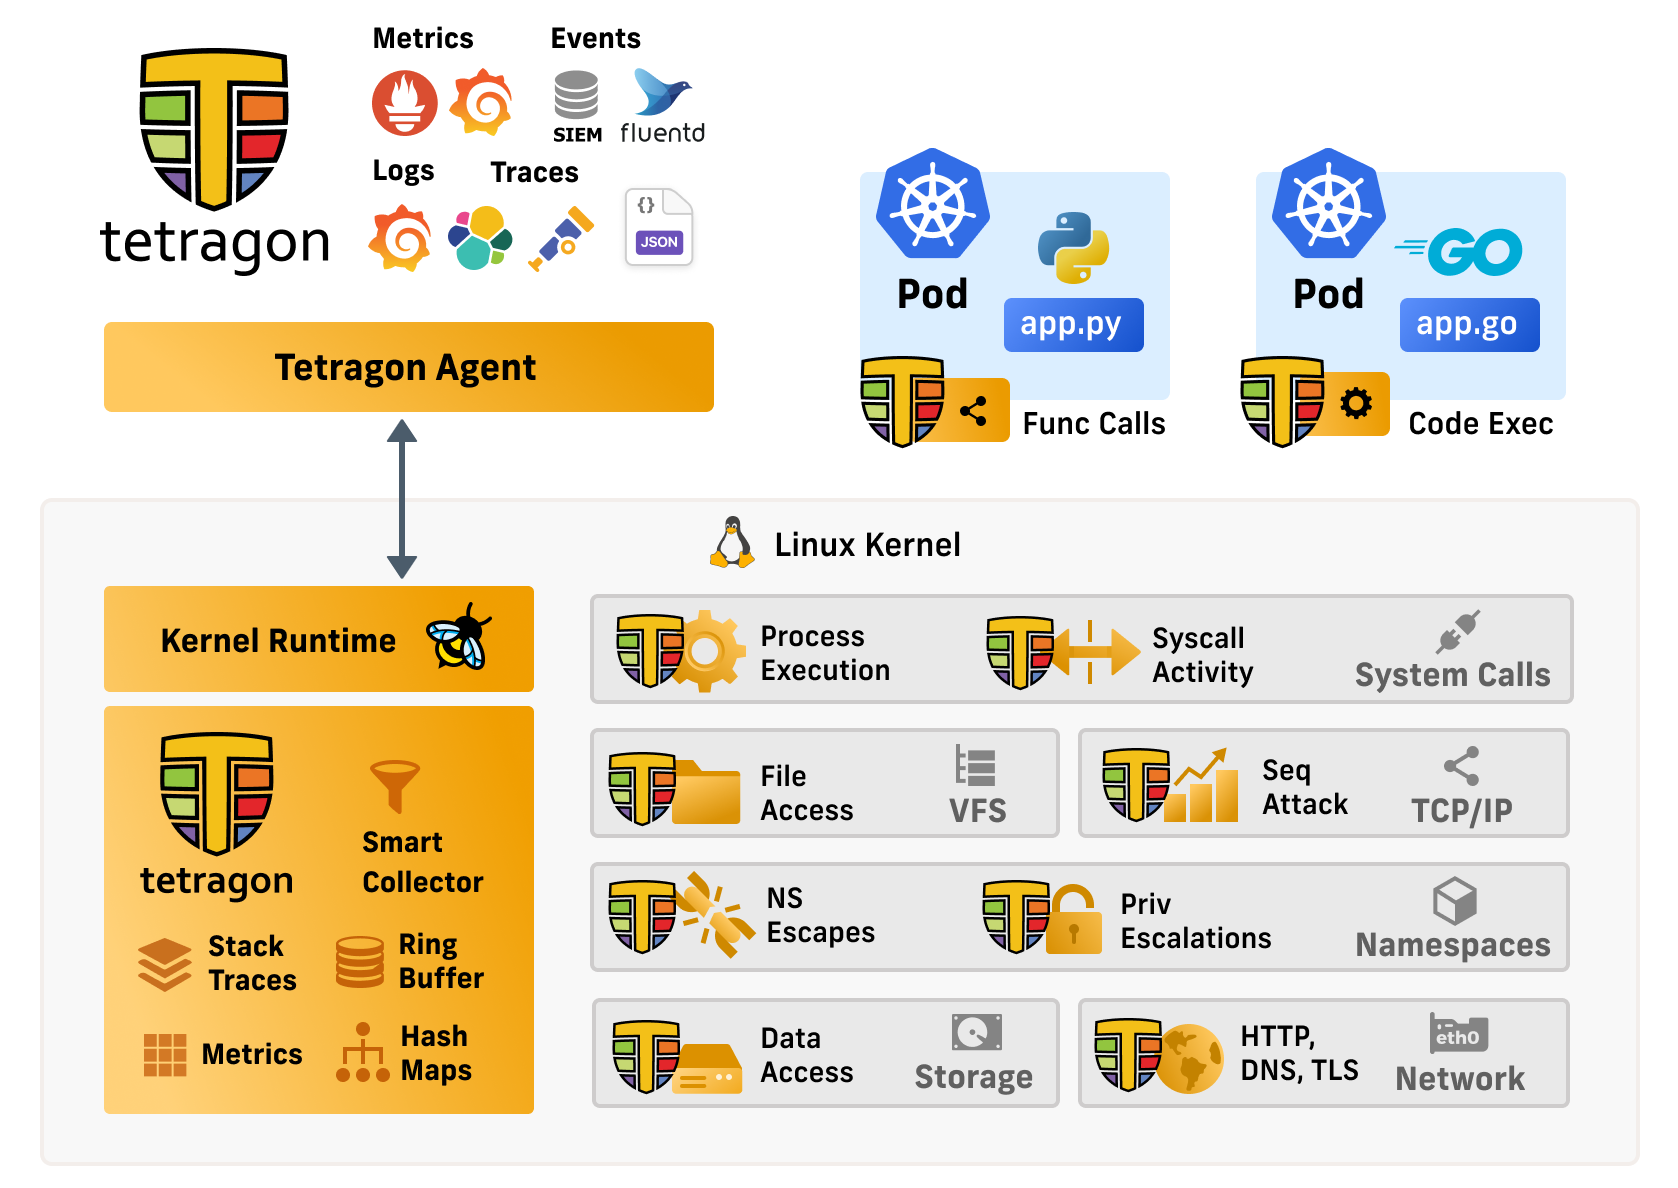 cilium/tetragon
المراقبة الأمنية والتنفيذ في وقت التشغيل المستندة إلى eBPF
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ مجموعة منسّقة من الموارد والأدوات والأشياء الرائعة الأخرى لفرق الأمن السيبراني الزرقاء.
 greenbone/openvas-scanner
يحتوي هذا المستودع على مكوّن الماسح الضوئي لإصدار Greenbone Community Edition.
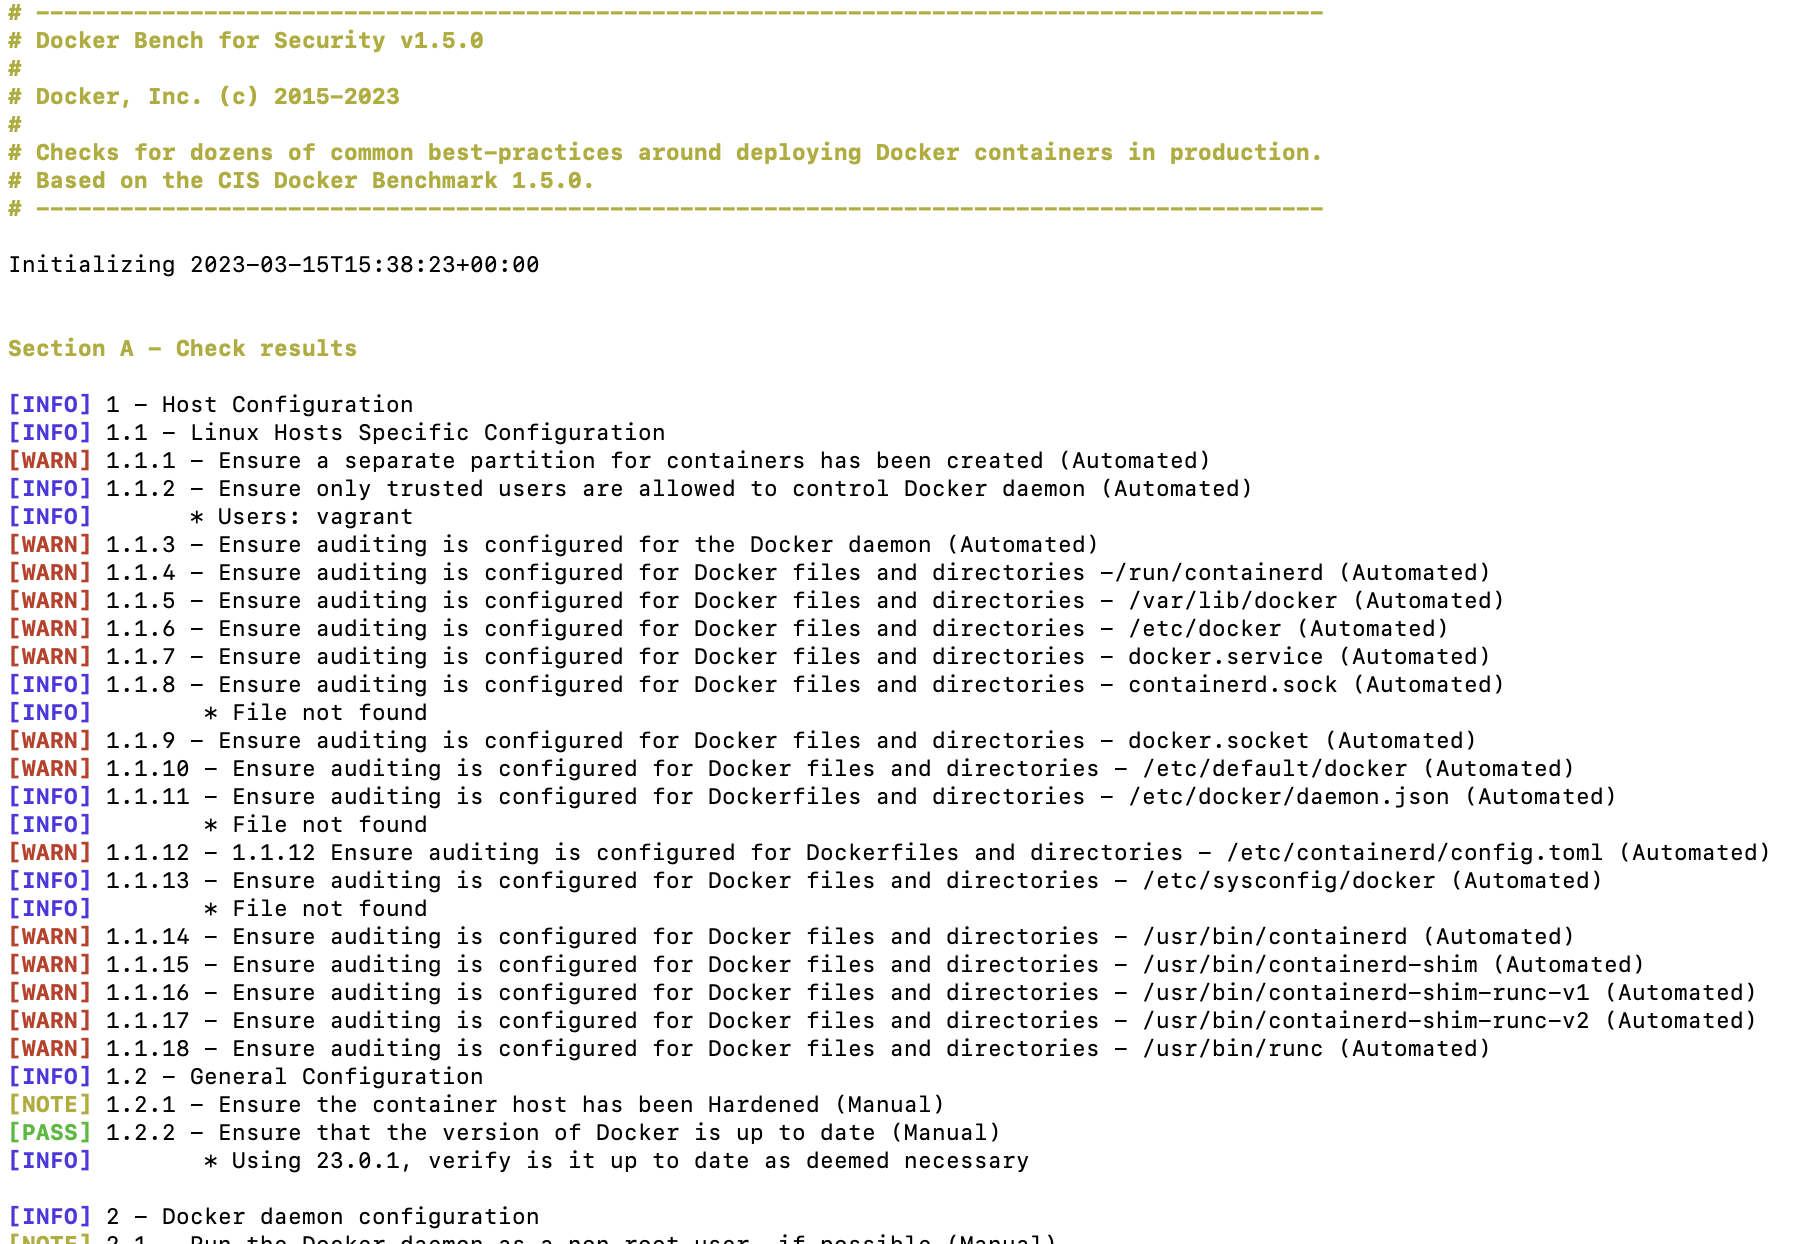 docker/docker-bench-security
إن Docker Bench for Security هو سكريبت يتحقق من العشرات من أفضل الممارسات الشائعة حول نشر حاويات Docker في الإنتاج.
 open-policy-agent/gatekeeper
محرك سياسات Kubernetes مع تحكم في القبول مبني على OPA، وتعديل، وتدقيق لفرض تكوينات الأمان والامتثال.
 anthropic-experimental/sandbox-runtime
أداة عزل (sandboxing) خفيفة الوزن لفرض قيود على نظام الملفات والشبكة على أي عملية على مستوى نظام التشغيل، دون الحاجة إلى حاوية (container).
 microsoft/litebox
مكتبة نظام تشغيل تركز على الأمان وتدعم التنفيذ في وضعي النواة والمستخدم
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 aquasecurity/tracee
أمان وقت التشغيل والتحقيق الرقمي في لينكس باستخدام eBPF
 openziti/ziti
منصة شبكات الثقة الصفرية التي تجعل الخدمات غير مرئية من خلال الهوية المشفرة، والوصول القائم على السياسات، والتشفير من طرف إلى طرف. تستبدل شبكات VPN،…
 complianceascode/content
يولّد محتوى أمنيًا لـ SCAP وAnsible وBash وCEL لتقييم الامتثال والتحصين الآلي عبر مضيفات Linux والحاويات وKubernetes.
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.









