
 #1
أدوات لتقييم واستغلال أمان أجهزة البلوتوث وثغرات الاتصال.
موصى به من Kitploit
 shaikusaf/system_bt_aosp10_r33_cve-2021-0475
# حزمة بلوتوث أندرويد (Fluoride) مع تعليمات البناء لـ AOSP و Linux، بما في ذلك إعداد التبعيات وخطوات البناء باستخدام GN/Ninja.
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
حزمة بلوتوث أندرويد مُرقّعة (AOSP10) تعالج ثغرة CVE-2021-0589، مع تعليمات البناء لكل من AOSP وLinux.
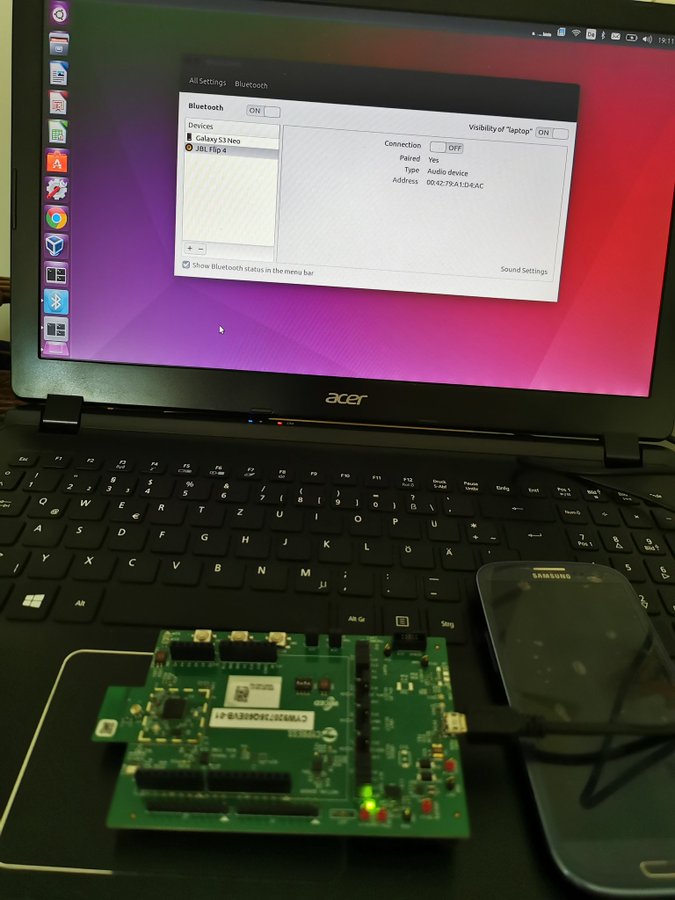 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 المعروف أيضًا باسم BIAS (هجوم انتحال البلوتوث)
 nanopathi/packages_apps_nfc_cve-2020-0453
استغلال ثغرة CVE-2020-0453 التي تستهدف ثغرة في مكدس NFC في أندرويد، مما يتيح تصعيد الامتيازات المحلية عبر حزم NFC مصممة خصيصًا.
 spiralbl0ck/cve-2024-31320-
احصل على الموقع الجغرافي للجهاز المخترق باستخدام CVE-2024-31320 والبلوتوث
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 uthrasri/cve-2023-28588_system_bt
system_bt_CVE-2023-28588
 kalibb/cve-2020-0022
استغلال RCE عبر Bluetooth بدون نقر لنظام Android 8-9 (CVE-2020-0022) مع رش الكومة وتسريب العناوين وتنفيذ سلسلة JOP لتنفيذ التعليمات البرمجية عن بُعد…
 tlatkdgus1/blueborne-cve-2017-1000251
clone
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 v3ilsm1th/cve-2023-45866_wip
محاكاة لوحة مفاتيح بلوتوث لاستغلال CVE-2023-45866، وحقن ضغطات المفاتيح عبر DuckyScript على أجهزة Android وiOS وmacOS وLinux الضعيفة للاختبار المصرح…
 chapoly1305/cve-2023-46870
# تحليل تفصيلي وإثبات المفهوم لـ CVE-2023-46870 تصعيد امتيازات محلي في Nordic Semiconductor nRF Sniffer لتقنية Bluetooth LE بسبب صلاحيات ملفات غير…
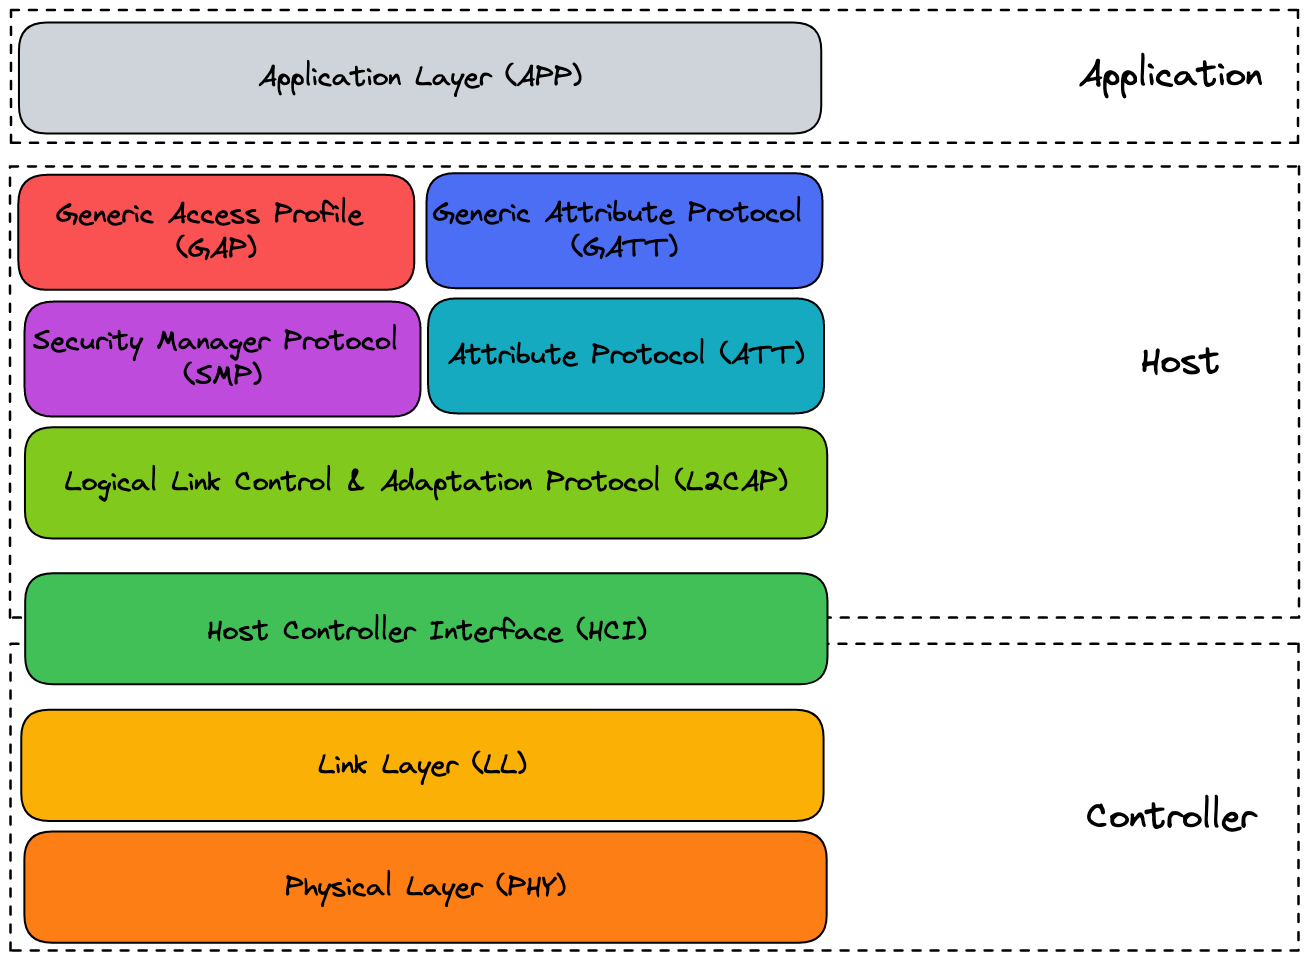 louisabricot/writeup-cve-2019-19194
شرح وإثبات مفهوم نظري لـ CVE-2019-19194
 jjjjjjjj987/cve-2023-45866-py
إثبات مفهوم مبني على بايثون لثغرة CVE-2023-45866، وهي ثغرة في البلوتوث، تعرض تقنيات الاستغلال لأغراض البحث والاختبار الأمني.
 cipherx1802/cve-2026-31280-insecure-bluetooth-rfcomm-leading-to-device-crash-in-parani-m10-intercom
إثبات مفهوم يوضح خدمة Bluetooth RFCOMM غير المصادق عليها في جهاز Parani M10 Intercom، والتي تسمح بتسليم حمولات عشوائية، مما يؤدي إلى تعطل الجهاز.
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
 uthrasri/system_bt_cve-2024-0030
استغلال لـ CVE-2024-0030 يستهدف ثغرة في مكدس Bluetooth في Android، مما يتيح تنفيذ كود عن بعد عبر حزم Bluetooth مصممة بعناية.








