#1
أدوات المصادقة متعددة العوامل والدخول الموحد وبدون كلمة مرور والقياسات الحيوية وموفر الهوية.
موصى به من Kitploit

 pomerium/pomerium
وكيل عكسي مدرك للهوية يوفّر وصولاً بمبدأ الثقة المعدومة (Zero Trust) إلى التطبيقات والخدمات الداخلية عبر سياسة مدركة للسياق، وتحقّق مستمر، وبدون VPN.
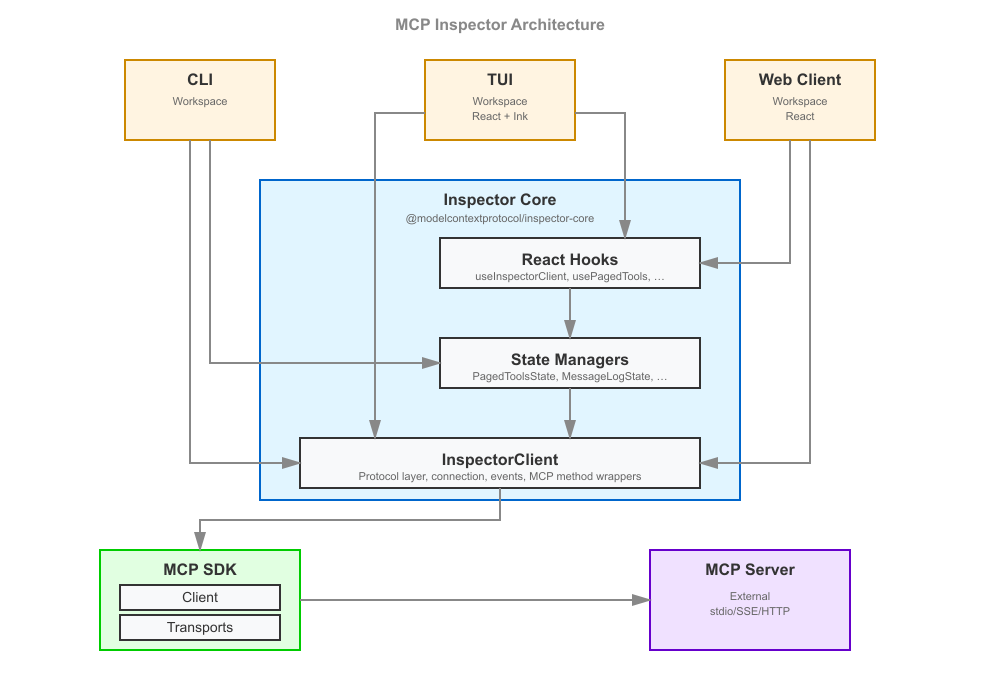 modelcontextprotocol/inspector
افحص خوادم بروتوكول سياق النموذج (MCP) وصحّح أخطاءها واختبرها بصريًا من واجهة ويب أو CLI أو TUI، مع استكشاف الأدوات والموارد، وتسجيل الطلبات، ودعم…
 mafifrizi/tanuki
Tactical Identity Operator for Linux & Hybrid Active Directory
 wolfssl/wolfssh
مكتبة عميل وخادم SSHv2 صغيرة ومحمولة وقابلة للتضمين بلغة C مع SCP وSFTP وإعادة توجيه المنافذ وتبادل مفاتيح ما بعد الكم للأنظمة المدمجة وإنترنت…
 bert-janp/entratrace
Defensive research tool that documents observable API endpoints and user agents of offensive tooling targeting Microsoft Entra ID, supporting…

 nccgroup/carnivore
أداة لتقييم مصادقة خوادم Microsoft المحلية مثل ADFS وSkype وExchange وRDWeb
 b5null/invoke-badsuccessor.ps1
سكربت PowerShell لاستغلال ثغرة BadSuccessor تلقائيًا (CVE-2025-53779)
 hackplayers/evil-winrm
أداة WinRM shell المثلى للاختراق/اختبار الاختراق
 boydhacks/ntlmscout
أداة استطلاع لنقاط نهاية NTLM غير المصادق عليها تقوم بفك تشفير تحديات Type-2 عبر HTTP وSMB وMSSQL وSMTP وIMAP وPOP3 وNNTP وLDAP وRDP لاستخراج تفاصيل…
 osyanina/westone-cve-2021-37580-scanner
ماسح ثغرات يكتشف الثغرة الأمنية CVE-2021-37580.
 yowise/cve-2022-26923
توثيق تقني مفصل وإثبات مفهوم لـ CVE-2022-26923، وهي ثغرة تصعيد امتيازات في خدمات شهادات Active Directory، بما في ذلك خطوات الاستغلال ورؤى التخفيف.
 owasp/cheatsheetseries
تم إنشاء سلسلة OWASP Cheat Sheet Series لتوفير مجموعة موجزة من المعلومات عالية القيمة حول مواضيع أمن التطبيقات المحددة.
 ghostpack/rubeus
محاولة ترويض الكلب ذو الرؤوس الثلاثة.
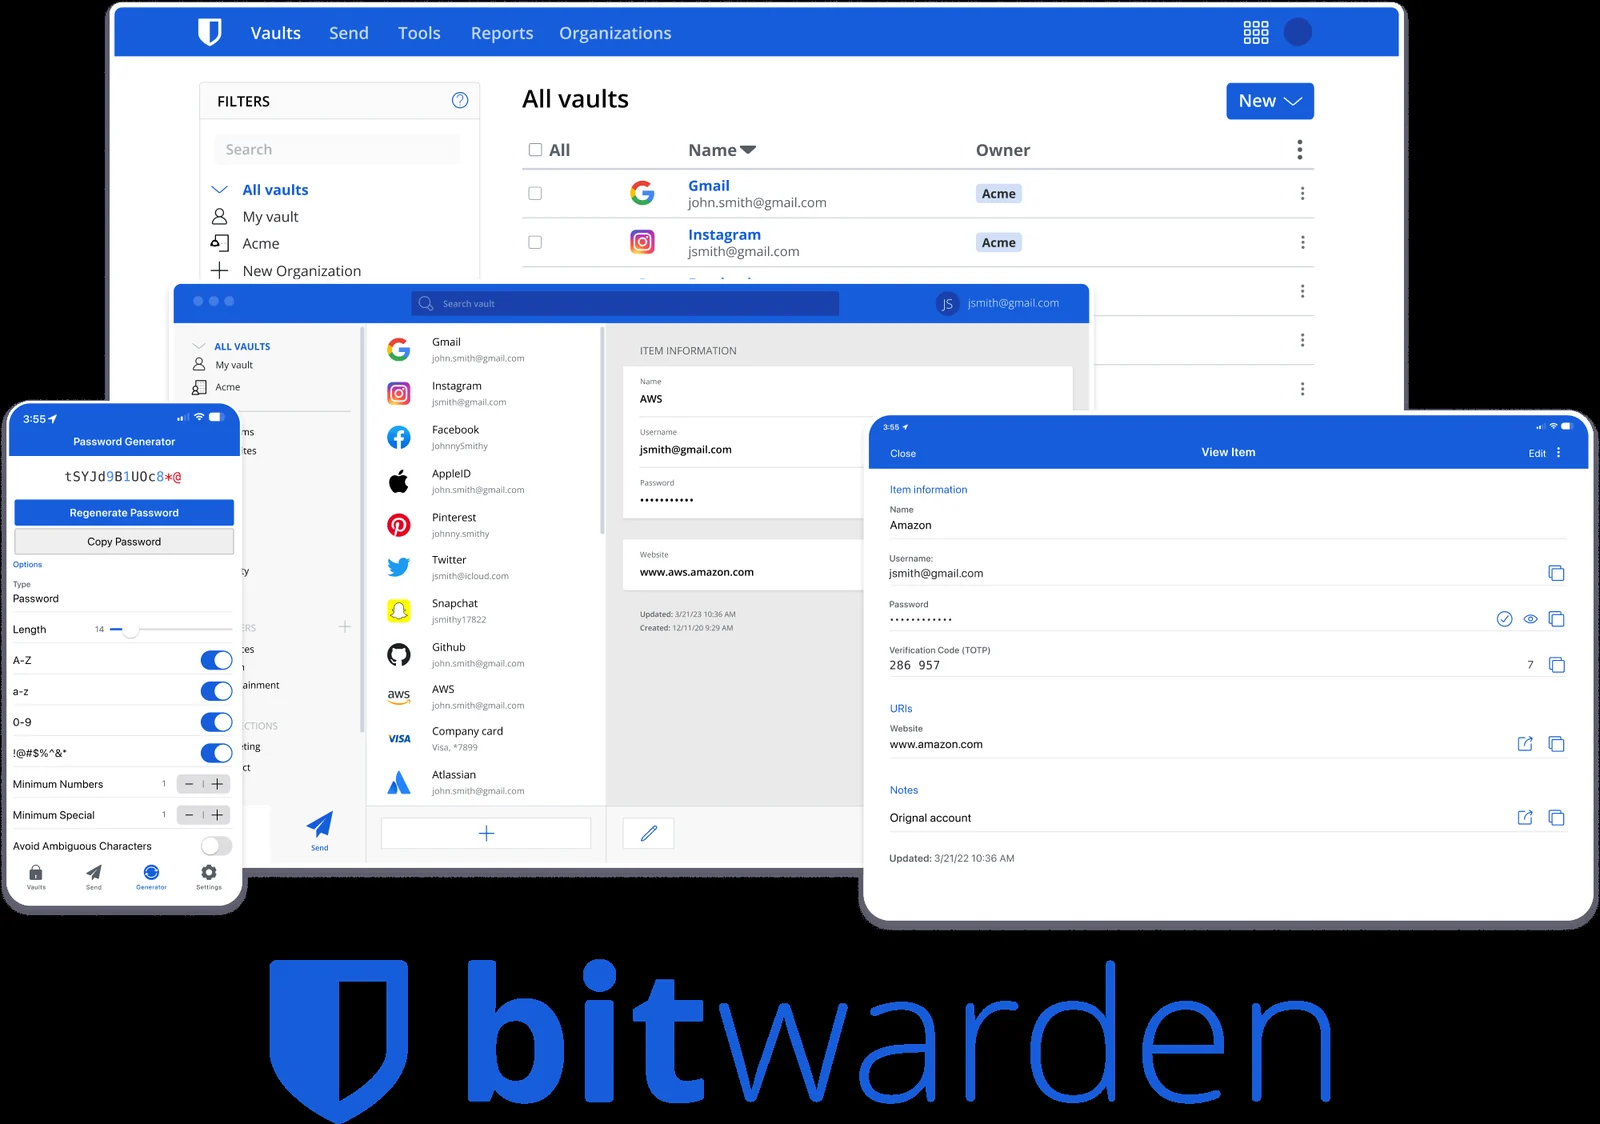 bitwarden/clients
تطبيقات Bitwarden للعميل (الويب، امتداد المتصفح، سطح المكتب، وcli).
 kgretzky/evilginx
يرجى استخدام الإصدار الجديد: https://github.com/kgretzky/evilginx2
 renich/genclave
مركز هوية تشفيرية مدمجة مدعومة بأجهزة TPM 2.0 وجسر متعدد البروتوكولات لنظام Linux (مفاتيح مرور FIDO2/CTAP2 WebAuthn، وكيل OpenSSH، GnuPG LibAssuan،…
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability