
 #1
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
موصى به من Kitploit
 mcw0/dahuaconsole
Dahua Console، الوصول إلى وحدة التحكم الداخلية للتصحيح و/أو وظائف أخرى مكتشفة في أجهزة Dahua. لا تتردد في المساهمة في هذا المشروع.
 owasp/rbac
PHP-RBAC هي مكتبة تفويض صلاحيات للـ PHP. توفر للمطورين التحكم في الوصول المستند إلى الأدوار وفقًا للمعيار NIST المستوى 2 وأكثر، بأسرع تنفيذ حتى الآن.
 aker-gateway/aker
مضيف وسيط SSH / مضيف القفز / خادم القفز
 openpcc/openpcc
إطار عمل مفتوح المصدر للاستدلال الخاص بالذكاء الاصطناعي القابل للتحقق
 lsh123/xmlsec
مكتبة أمان XML
 synacktiv/sccmsecrets
SCCMSecrets.py يهدف إلى استغلال توزيع سياسات SCCM لجمع بيانات الاعتماد، وتحقيق الوصول الأولي، والحركة الجانبية.
 radicle-dev/heartwood
مكدس تعاون ونشر للكود بطريقة الند للند مع بروتوكول آمن ولامركزي، وأداة سطر أوامر، وبرنامج خفي للشبكة من أجل منصات برمجية سيادية.
 cyrusimap/cyrus-sasl
تنفيذ واجهة Cyrus SASL API التي توفر خدمات المصادقة والتفويض من جانب العميل والخادم عبر آليات SASL القابلة للتوصيل وفقًا لـ RFC 4422.
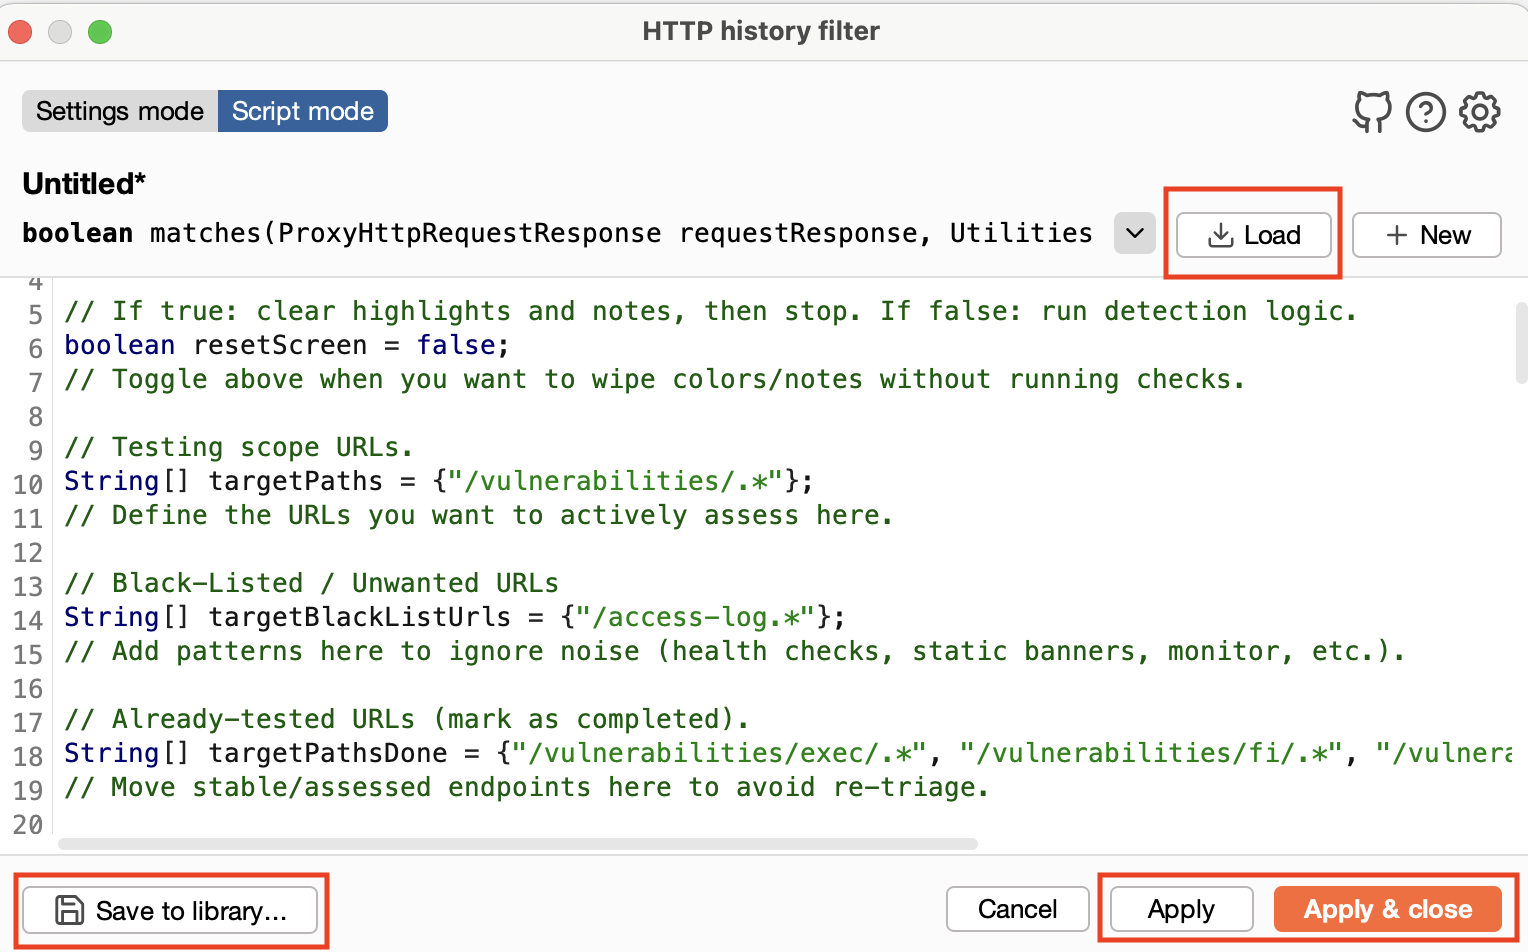 volkandindar/agartha
أداة إضافية لـ Burp Suite لتحديد ثغرات الحقن (LFI, RCE, SQLi)، ومشاكل المصادقة/التفويض، وانتهاكات الوصول HTTP 403. تدعم توليد الحمولات الديناميكية،…
 zyn3rgy/smbtakeover
تنفيذ BOF وPython3 لتقنية إلغاء ربط 445/tcp على ويندوز عبر تفاعلات SCM
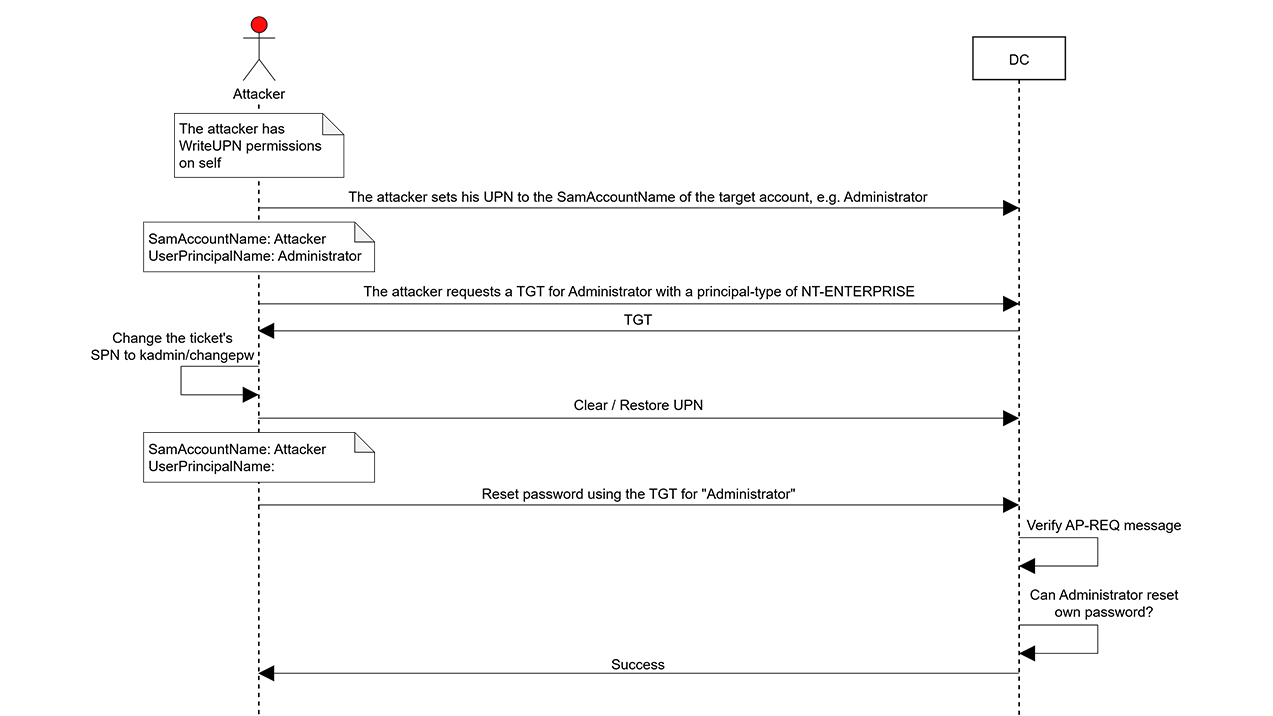 semperis-community/resetnightmare
أداة إثبات مفهوم لـ ResetNightmare (CVE-2026-27912)
 dun/munge
خدمة مصادقة لإنشاء والتحقق من بيانات اعتماد المستخدم المقاومة للعبث في بيئات مجموعات HPC، مع واجهة برمجة تطبيقات (API) محمولة ودون الحاجة إلى صلاحيات…
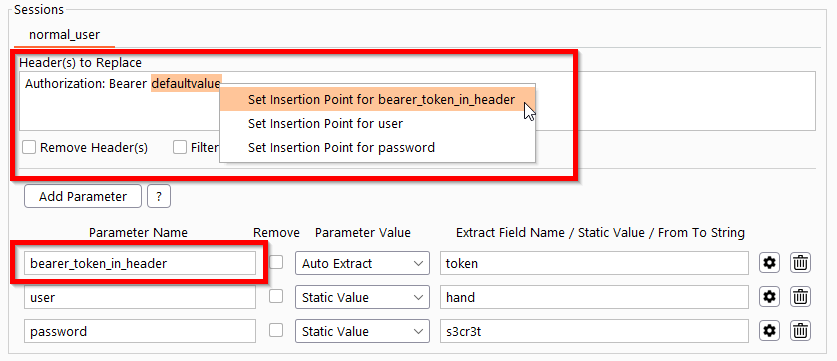 simioni87/auth_analyzer
إضافة Burp لاختبار مشكلات التفويض. إعادة تكرار الطلبات تلقائيًا واستخراج قيم المعلمات أثناء التنفيذ.
 guardicore/vmware_vcenter_cve_2020_3952
استغلال لـ CVE-2020-3952 في vCenter 6.7
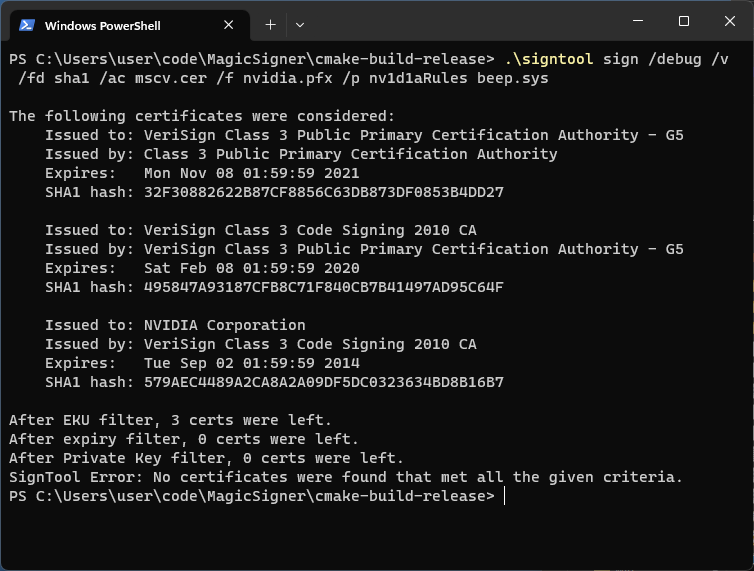 namazso/magicsigner
أداة توقيع للشهادات منتهية الصلاحية
 canyonroad/agentsh
أمان طبقة التنفيذ (ELS) لوكلاء الذكاء الاصطناعي — شل مدعومة بالسياسات مع تدقيق.
 soledad208/cve-2018-10933
CVE-2018-10933 POC بسيط جداً
 softrams/bulwark
أداة لإدارة الأصول والثغرات المؤسسية، مع تكامل مع Jira، مصممة لإنشاء تقارير أمن التطبيقات.








