
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

المصادقة والترخيص

أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.

موصى به من Kitploit

أفضل الأدوات

10 محدد
keycloak preview#1

keycloak

GitHubkeycloak/keycloak
37.7kمنذ 6س 47د
hydra preview#2

hydra

GitHubory/hydra
17.6kمنذ 3 أشهر
kratos preview#3

kratos

GitHubory/kratos
13.8kمنذ 3 أشهر
authentik preview#4

authentik

GitHubgoauthentik/authentik
26.3kمنذ 5س 51د
zitadel preview#5

zitadel

GitHubzitadel/zitadel
15.5kمنذ 2 أيام
dex preview#6

dex

GitHubdexidp/dex
11.2kمنذ 17س 26د
authelia preview#7

authelia

GitHubauthelia/authelia
28.5kمنذ 5س 40د
oauth2-proxy preview#8

oauth2-proxy

GitHuboauth2-proxy/oauth2-proxy
15.3kمنذ يوم واحد
pomerium preview#9

pomerium

GitHubpomerium/pomerium
5.1kمنذ 6س 36د
opa preview#10

opa

GitHubopen-policy-agent/opa
12.4kمنذ 17س 3د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
872 نتائج
pv2-victim preview

pv2-victim

GitHubdarrocarocatest-sys/pv2-victim

بحث authz - تغطية إصلاح CVE-2026-3306

authentication-authorizationvulnerability-analysiscode-analysis+2
منذ 3 أشهر
cve-2023-22515-lab preview

cve-2023-22515-lab

GitHubcybersentinel321/cve-2023-22515-lab

مختبر أمني عملي يوضح CVE-2023-22515 — تجاوز المصادقة في Atlassian Confluence باستخدام بيئة ضعيفة محاكاة.
authentication-authorizationvulnerability-analysisweb-application-exploitation+3
منذ 11 أشهر
CVE-2025-49173 preview

CVE-2025-49173

GitHubaliyabuz25/cve-2025-49173

بحث أمني — PoC لتصعيد الامتيازات المحلية إلى صلاحيات الجذر على macOS Mavericks 10.9.
authentication-authorizationprivilege-escalationvulnerability-analysis+2
منذ 11 أشهر
Axiom-protocol preview

Axiom-protocol

GitHubkl4v3/axiom-protocol

هدف Axiom هو توفير منصة تواصل اجتماعي مجهولة تمامًا، لا مركزية، ومقاومة للرقابة. لجعل ذلك ممكنًا، يتم تقسيم البنية الهندسية بشكل صارم بين البروتوكول…
authentication-authorizationencryption-decryption-toolsidentity-management+3
منذ 7 أشهر
cve-2025-29927-lab preview

cve-2025-29927-lab

GitHubmetasploit403/cve-2025-29927-lab

تطبيق Next.js مُعرَّض للثغرات بشكل متعمّد، يوضح CVE-2025-29927 (تجاوز المصادقة عبر middleware) للتعلّم والتدريب على مكافآت اكتشاف الثغرات.
authentication-authorizationvulnerability-analysisweb-application-exploitation+3
منذ 7 أشهر
CVE-2025-23419 preview

CVE-2025-23419

GitHubxitexploiter96-dot/cve-2025-23419

مختبر استغلال بايثون قائم على إعادة استخدام جلسات TLS يتحقق من ثغرات تجاوز المصادقة في الخوادم غير المهيأة بشكل صحيح والتي تتطلب مصادقة شهادة العميل.
authentication-authorizationvulnerability-analysisexploitation+3
منذ 7 أشهر
sudowp-crowdsignal-forms preview

sudowp-crowdsignal-forms

GitHubsudo-wp/sudowp-crowdsignal-forms

فرع مُعزز أمنيًا من نماذج Crowdsignal Forms. يصحح CVE-2025-69015 (التحكم في الوصول المكسور)، ويُحدث ليتوافق مع PHP 8.2+، ويفرض فحوصات تفويض صارمة.
authentication-authorizationvulnerability-analysiscode-analysis+3
منذ 7 أشهر
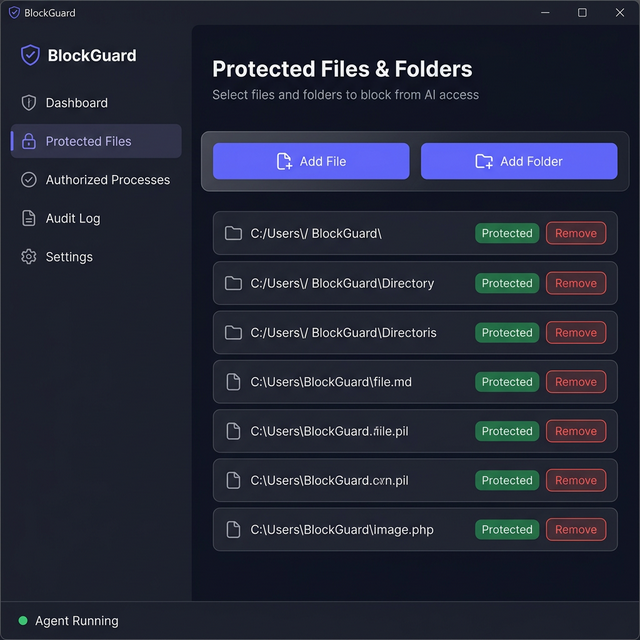
BlockGuard preview

BlockGuard

GitHubm2l33k/blockguard

BlockGuard هو وكيل لمنع فقدان البيانات (DLP) لنظام Windows يعترض ويتحكم في الوصول إلى الملفات على مستوى العملية. يضمن أن العمليات المصرح لها فقط —…
authentication-authorizationdefensive-toolsencryption-decryption-tools+4
منذ 8 أشهر
CVE-2026-29000 preview

CVE-2026-29000

GitHubzf-tm/cve-2026-29000

PoC لثغرة CVE-2026-29000
authentication-authorizationencryption-decryption-toolsvulnerability-analysis+3
منذ 6 أشهر
CVE-2025-26788 preview

CVE-2025-26788

GitHubeqstlab/cve-2025-26788

Strongkey FIDO Server تجاوز التفويض
authentication-authorizationvulnerability-analysisexploitation+2
1منذ سنة واحدة
CVE-2025-29927 preview

CVE-2025-29927

GitHubsdrtba/cve-2025-29927

أداة إثبات المفهوم والمسح الجماعي لـ CVE-2025-29927، وهو تجاوز صلاحية المصادقة الوسيطة في Next.js عن طريق رأس الطلب الفرعي للوسائط المزور…
authentication-authorizationvulnerability-analysisids-ips-evasion+3
منذ سنة واحدة
CrushFTP-auth-bypass-CVE-2025-31161 preview

CrushFTP-auth-bypass-CVE-2025-31161

GitHub0xdtc/crushftp-auth-bypass-cve-2025-31161

استغلال لتجاوز المصادقة CVE-2025-31161 في CrushFTP: يكتشف الأهداف المعرضة للخطر، ويسرد المستخدمين، وينشئ حسابات مسؤول غير مصرح بها عبر طلبات HTTP…
authentication-authorizationpayload-generationvulnerability-analysis+7
منذ سنة واحدة
CVE-2025-29927 preview

CVE-2025-29927

GitHubzs1n/cve-2025-29927

PoC | NextJS Middleware 15.2.2 - تجاوز التفويض
authentication-authorizationvulnerability-analysisexploitation+3
منذ سنة واحدة
Thank-u-Next preview

Thank-u-Next

GitHubmickhacking/thank-u-next

CVE-2025-29927 PoC | استغلال تجاوز المصادقة | أداة بايثون تستخدم httpx | ثغرة البرمجيات الوسيطة | مجموعة أدوات الاختراق الأخلاقي
authentication-authorizationvulnerability-analysisexploitation+3
منذ سنة واحدة
CVE-2025-26198 preview

CVE-2025-26198

GitHubtansique-17/cve-2025-26198

الإفصاح العلني
authentication-authorizationvulnerability-analysisweb-application-exploitation+2
منذ سنة واحدة
CVE-2025-54309 preview

CVE-2025-54309

GitHubblueisbeautiful/cve-2025-54309

CrushFTP AS2 تجاوز المصادقة
authentication-authorizationvulnerability-analysisexploitation+3
منذ سنة واحدة
CVE-2025-29556 preview

CVE-2025-29556

GitHub0xsu3ks/cve-2025-29556

PoC لـ CVE-2025-29556 ينشئ حسابات مسؤول أمني على أجهزة النسخ الاحتياطي ExaGrid EX10 عبر جلسة API منخفضة الامتياز، مما يتيح تصعيد الامتيازات.
authentication-authorizationprivilege-escalationvulnerability-analysis+4
منذ سنة واحدة
CVE-2018-0114-Exploit preview

CVE-2018-0114-Exploit

GitHubpandora-research/cve-2018-0114-exploit

استغلال لـ CVE-2018-0114: يعيد توقيع رموز JWT عن طريق تضمين مفتاح عام يتحكم فيه المهاجم في رأس JWS، متجاوزًا المصادقة في إصدارات مكتبة Cisco…


authentication-authorizationencryption-decryption-toolsvulnerability-analysis+2
منذ 4 سنوات
السابق1…383940…49التالي