
 #1
أدوات لاختبار وتطبيق آليات المصادقة (مثل MFA، SSO) وسياسات الترخيص.
موصى به من Kitploit
 stra-x/outoftune
أداة تسجيل الأجهزة المارقة لـ Entra ID و Intune MDM. تقوم بأتمتة انضمام الجهاز، الحصول على الرمز، التسجيل في MDM، والتحقق من OMA-DM لاستخراج…
 duy-31/cve-2023-46805_cve-2024-21887
ثغرة تجاوز المصادقة في المكوّن الإلكتروني لـ Ivanti ICS 9.x و22.x وIvanti Policy Secure تسمح لمهاجم عن بُعد بالوصول إلى الموارد المقيدة عن طريق تجاوز…
 otterhacker/labs4u2self
مختبر اختبار اختراق قابل للنشر ومستضاف على AWS لـ Active Directory مع وحدة تحكم بالمجال و MSSQL بها ثغرات؛ تدرّب على استغلال S4U2Self، وهجمات القوة…
 ianxtianxt/ms14-068
أداة اختراق المجال
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 m3ssap0/wordpress-really-simple-security-authn-bypass-exploit
استغلال بلغة بايثون لثغرة CVE-2024-10924 لتجاوز المصادقة في Really Simple Security < 9.1.2. يتيح تسجيل الدخول دون مصادقة كأي مستخدم ووردبريس موجود،…
 qarait/ephemera
شهادة SSH للثقة الصفرية
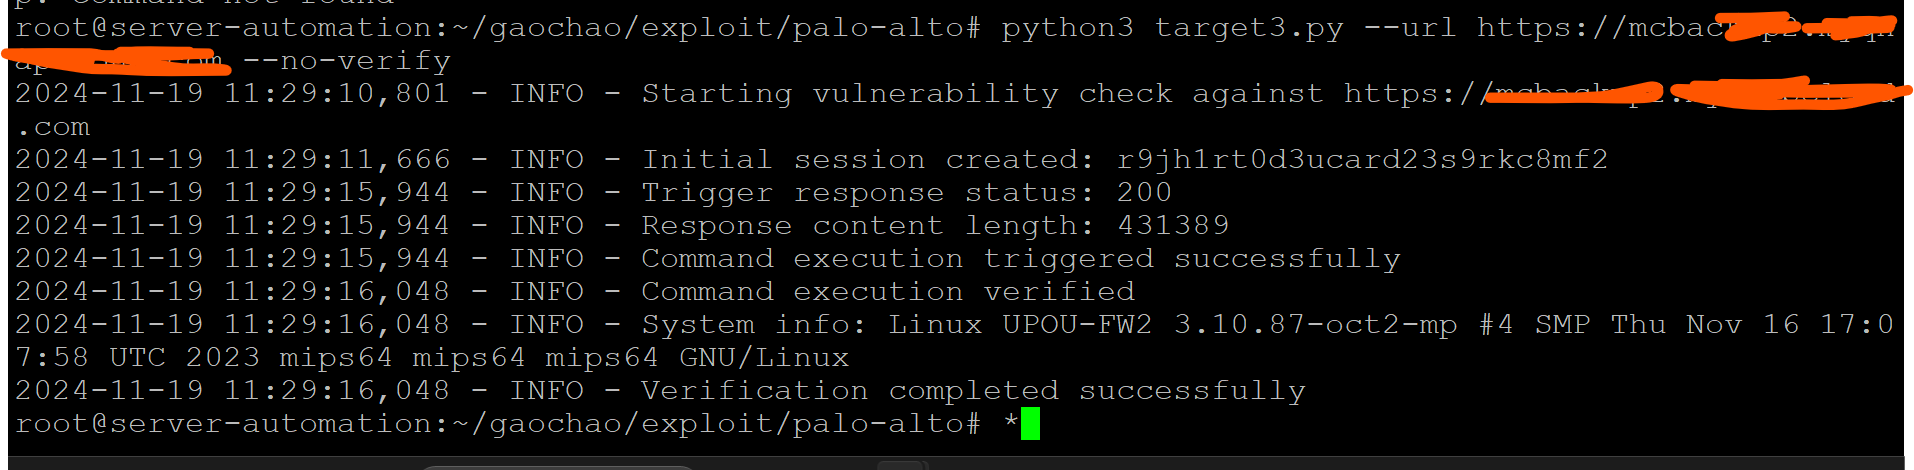 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: تجاوز المصادقة في واجهة الإدارة على الويب (PAN-SA-2024-0015) RCE POC
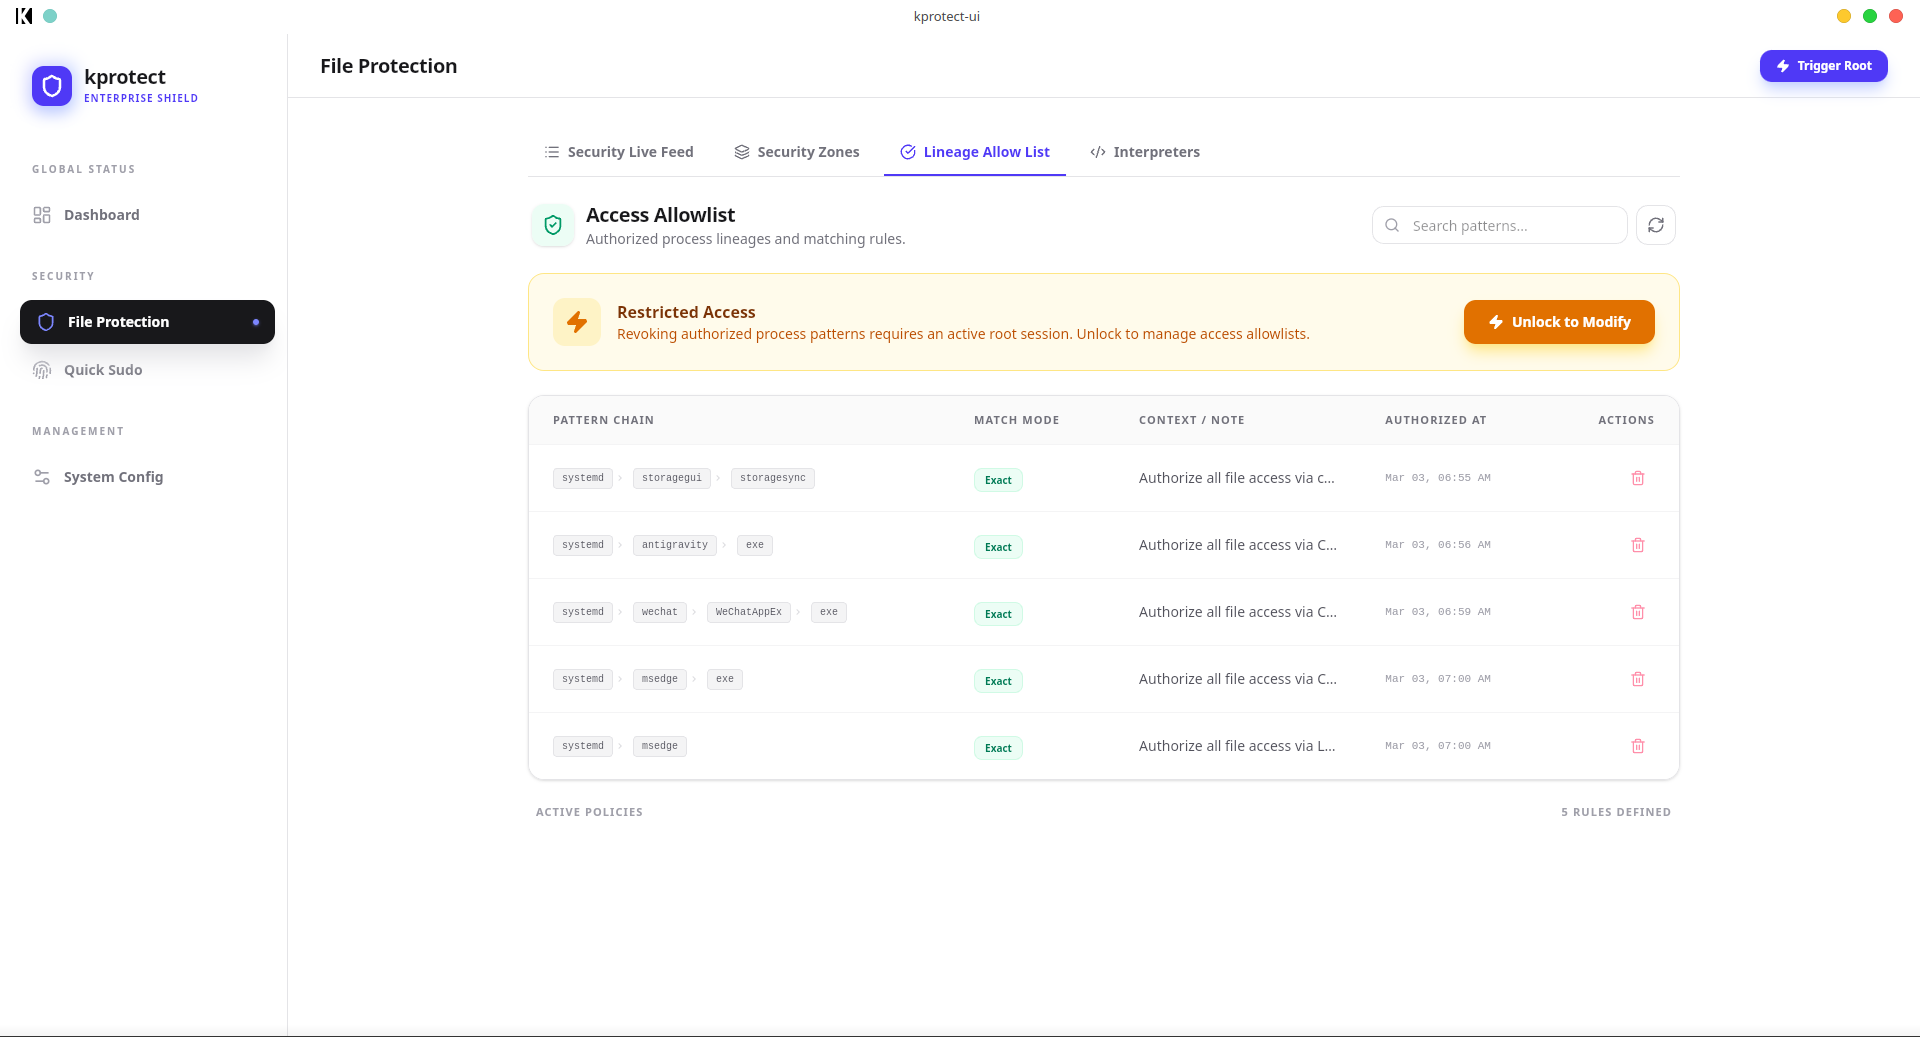 khoinp1012/kprotect
محرك أمان على مستوى النواة يستخدم eBPF-LSM لفرض سياسات الوصول إلى الملفات استنادًا إلى سلالة العملية، وحماية البيانات الحساسة من هجمات سلسلة التوريد…
 watchtowrlabs/palo-alto-panos-cve-2024-0012
استغلال لـ CVE-2024-0012 و CVE-2024-9474 يستهدف تجاوز المصادقة وحقن الأوامر المُصادَق عليه في واجهة إدارة الويب الخاصة بـ Palo Alto PAN-OS.
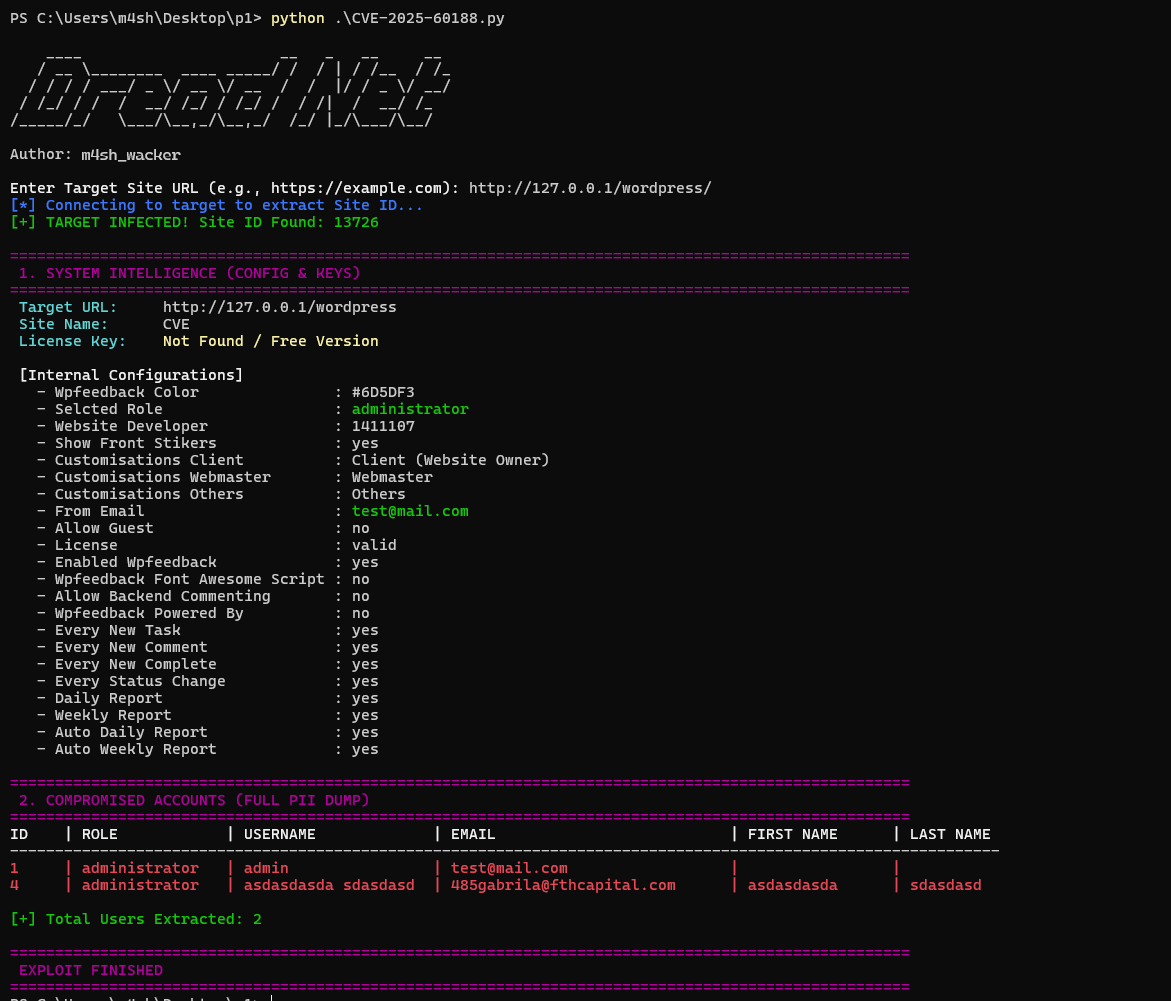 m4sh-wacker/cve-2025-60188-atarim-plugin-exploit
CVE-2025-60188 استغلال إضافة Atarim
 scopeblind/scopeblind-gateway
إيصالات موقعة بـ Ed25519 + سياسات Cedar لوكلاء الذكاء الاصطناعي. بوابة التفويض المالي (Legate)، حزم الإثبات، 3 مسودات إنترنت من IETF. npx protect-mcp
 jas502n/cve-2018-10933
libssh CVE-2018-10933
 akzedevops/cve-2016-8776
تجاوز frp دون استبدال الحساب
 irsl/lgosp-poc
إثبات المفهوم لتجاوز المصادقة في LG On Screen Phone (CVE-2014-8757)
 s1incere/cve-2023-22515
سكربت استغلال لإضافة مستخدم مدير غير مصرح به في Confluence
 helixar-ai/mcp-security-checklist
يتم اعتماد MCP بسرعة. لكن الإرشادات الأمنية متأخرة. تقدم قائمة التحقق هذه لمهندسي الأمن وفرق المنصات والقادة التقنيين أساسًا واضحًا وقابلًا للتنفيذ…
 eddiejibson/limitrr-php
تحديد معدل أفضل لطلبات PHP باستخدام Redis.








