
 #1
أدوات لتقييم أمان واجهات برمجة التطبيقات REST و SOAP و GraphQL.
موصى به من Kitploit
 shaniidev/bug-reaper
مهارة وكيل صيد الثغرات Web2 — قائمة على الأدلة، لا هراء الذكاء الاصطناعي. تغطي 18 فئة من الثغرات عبر HackerOne وBugcrowd وIntigriti وYesWeHack.
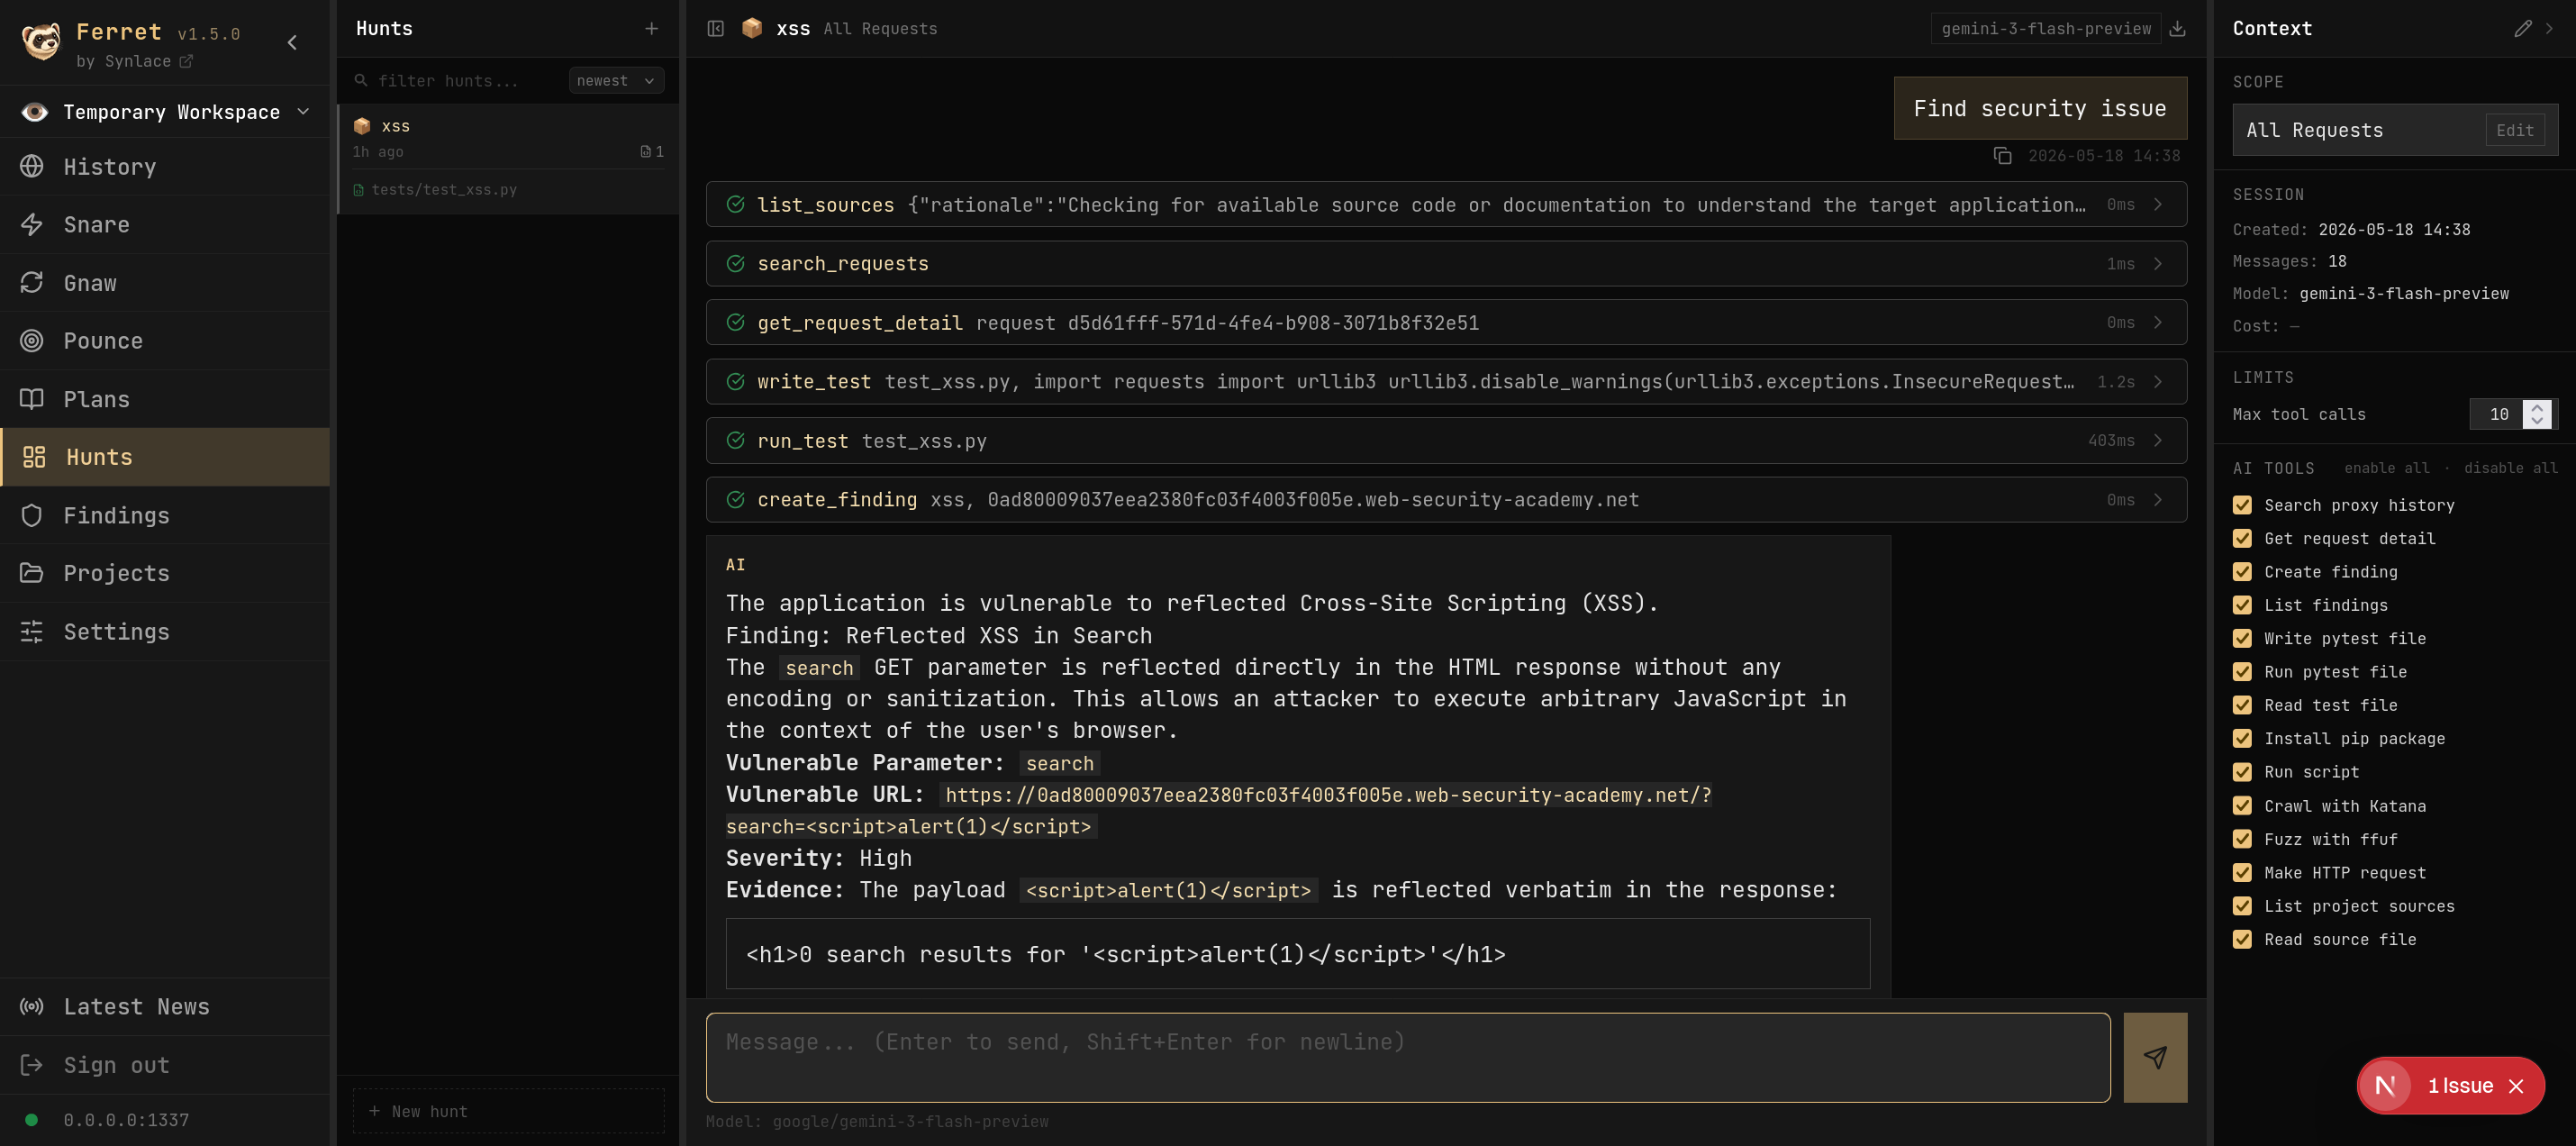 synlace/ferret
المجموعة التعاونية لاختبار اختراق تطبيقات الويب
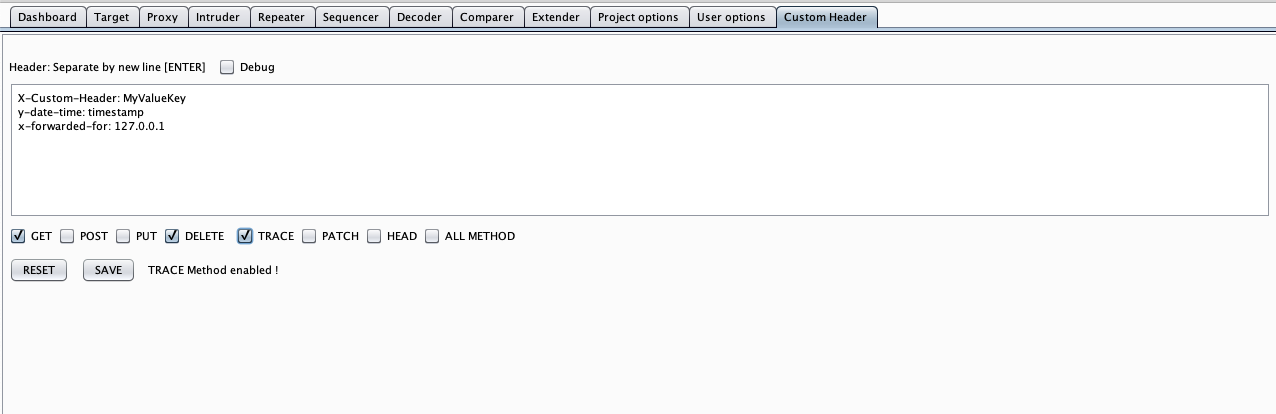 mirfansulaiman/customheader
إضافة Burp Suite هذه تتيح لك تخصيص الرأس عبر إضافة رأس جديد إلى طلب HTTP في BurpSuite (Scanner, Intruder, Repeater, Proxy History).
 hackvertor/shadow-repeater
إضافة Burp Suite Repeater التي تقوم تلقائيًا بتغيير الحمولات وتحليل الاستجابات للكشف عن اجتياز المسار، وحقن SQL، وXSS، وغيرها من ثغرات الويب.
 piratesshield/apiharvester
أداة مهاجمة API بضربة واحدة - تعثر على رابط API من الجذر المحدد وتحاكي الهجمات الآلية
 nccgroup/wcfdser-ngng
مكوّن إضافي لـ Burp Extender، يجعل كائنات SOAP الثنائية قابلة للقراءة والتعديل.
 logisek/huntcyberark
CyberArk تدقيق أمني
 infobyte/ai-pentest-agent
وكيل اختبار اختراق بالذكاء الاصطناعي مستقل ذاتي التشغيل بحلقة تخطيط→تنفيذ→حكم، ومهارات عامة، وبوابة للإجراءات التدميرية، ومزوّدو LLM قابلون للتبديل،…
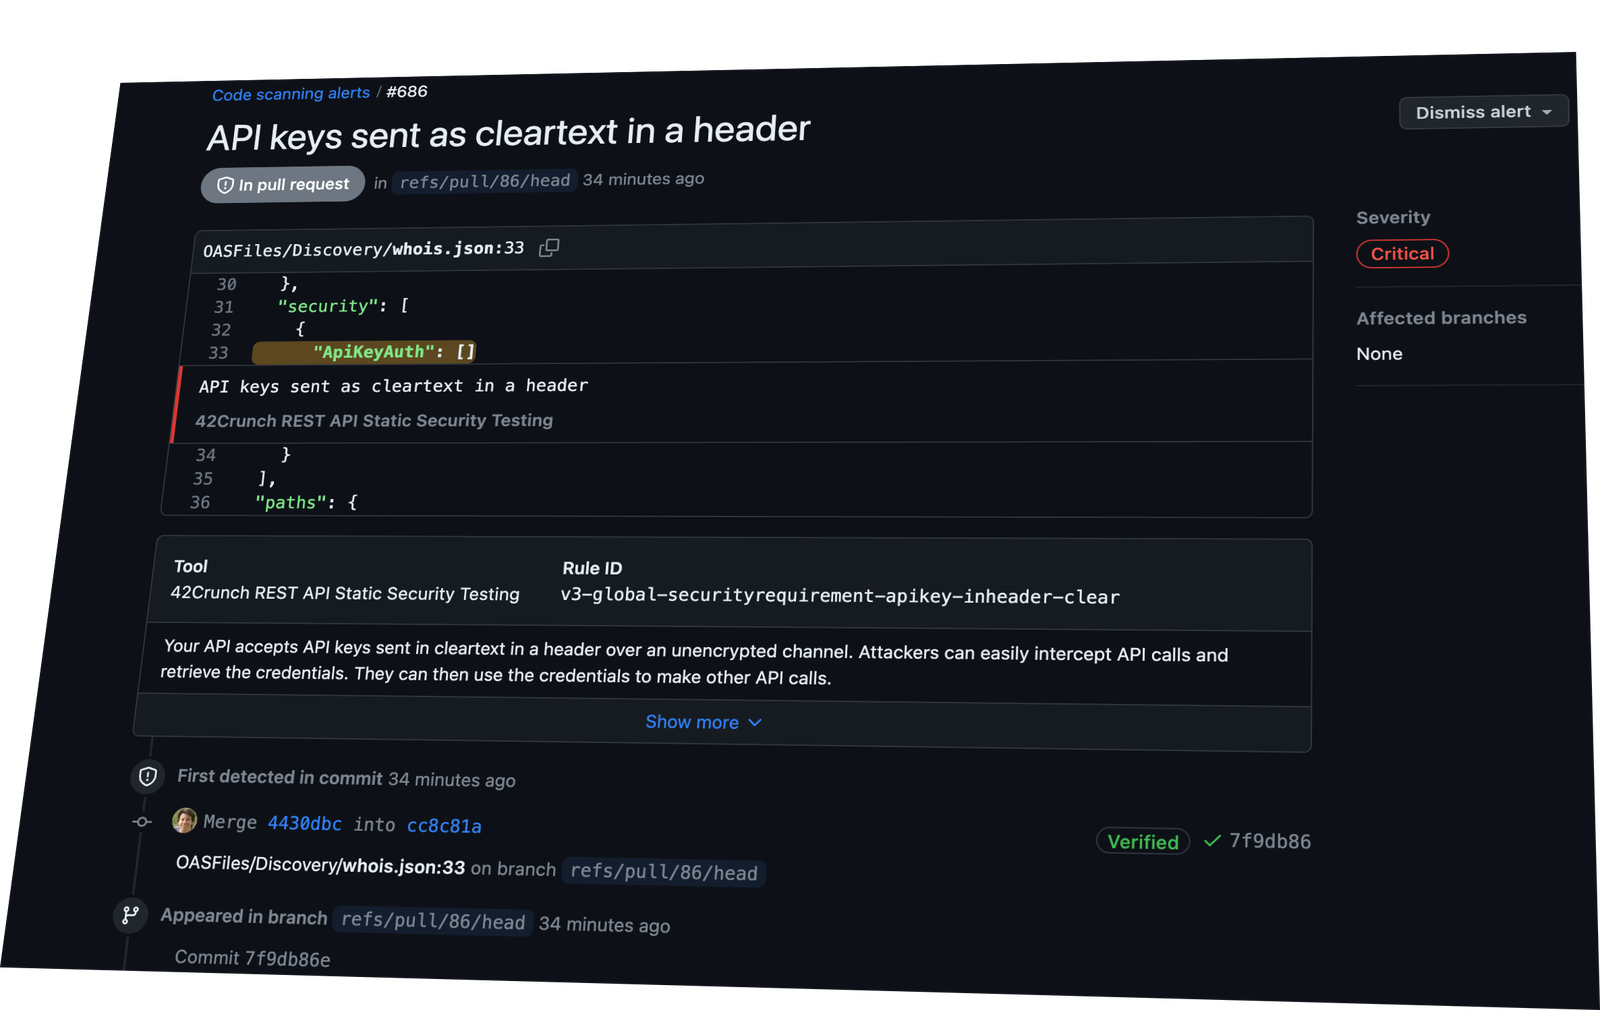 42crunch/api-security-audit-action
يؤتمت التدقيق الأمني الثابت لعقود OpenAPI في بيئات CI/CD، عبر تنفيذ أكثر من 300 فحص للمصادقة والتفويض وقيود البيانات، مع بوابات حد أدنى للدرجات…
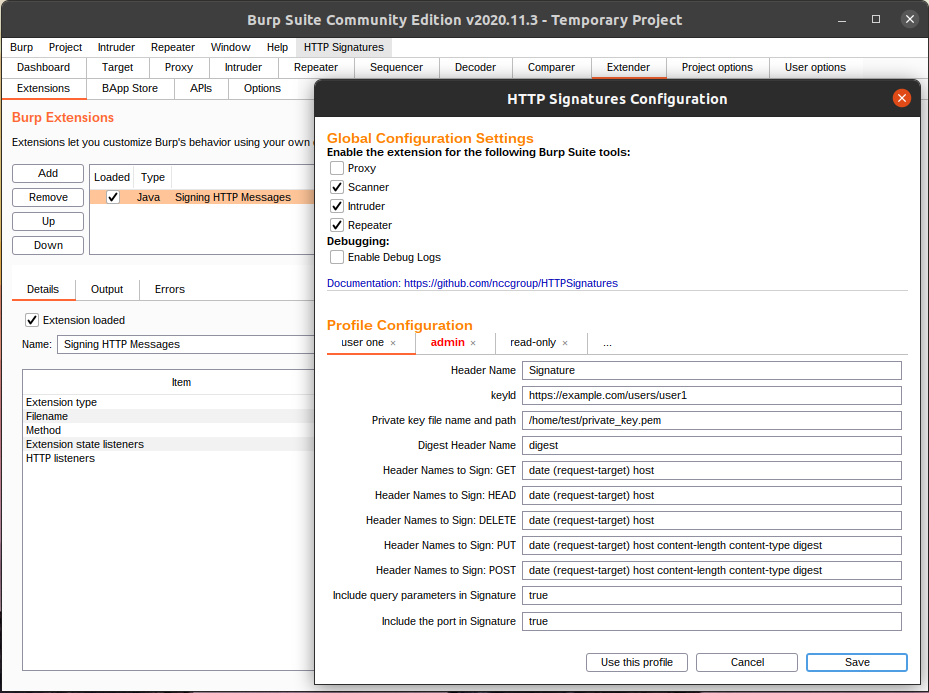 nccgroup/httpsignatures
امتداد Burp Suite يطبّق مسودة توقيع رسائل HTTP draft-ietf-httpbis-message-signatures-01.
 raz0r/burp-radamsa
إضافة الفازر Radamsa لـ Burp Suite
 nccgroup/amfdser-ngng
إضافة لـ Burp Extender تأخذ كائنات AMF غير المسلسلة وتُرمّزها في XML باستخدام مكتبة Xtream.
 projectdiscovery/collaborator
مكتبة BurpSuite Collaborator القياسية/الخاصة
 hackvertor/repeat-strike
إضافة Burp Suite تستخدم قواعد ضرب regex المولّدة بالذكاء الاصطناعي للكشف عن ثغرات IDOR وثغرات التحكم في الوصول، ثم تفحص سجل الوكيل للعثور على مشكلات…
 emo-crab/slinger
عميل HTTP مطوَّر خصيصًا لباحثي الأمن السيبراني
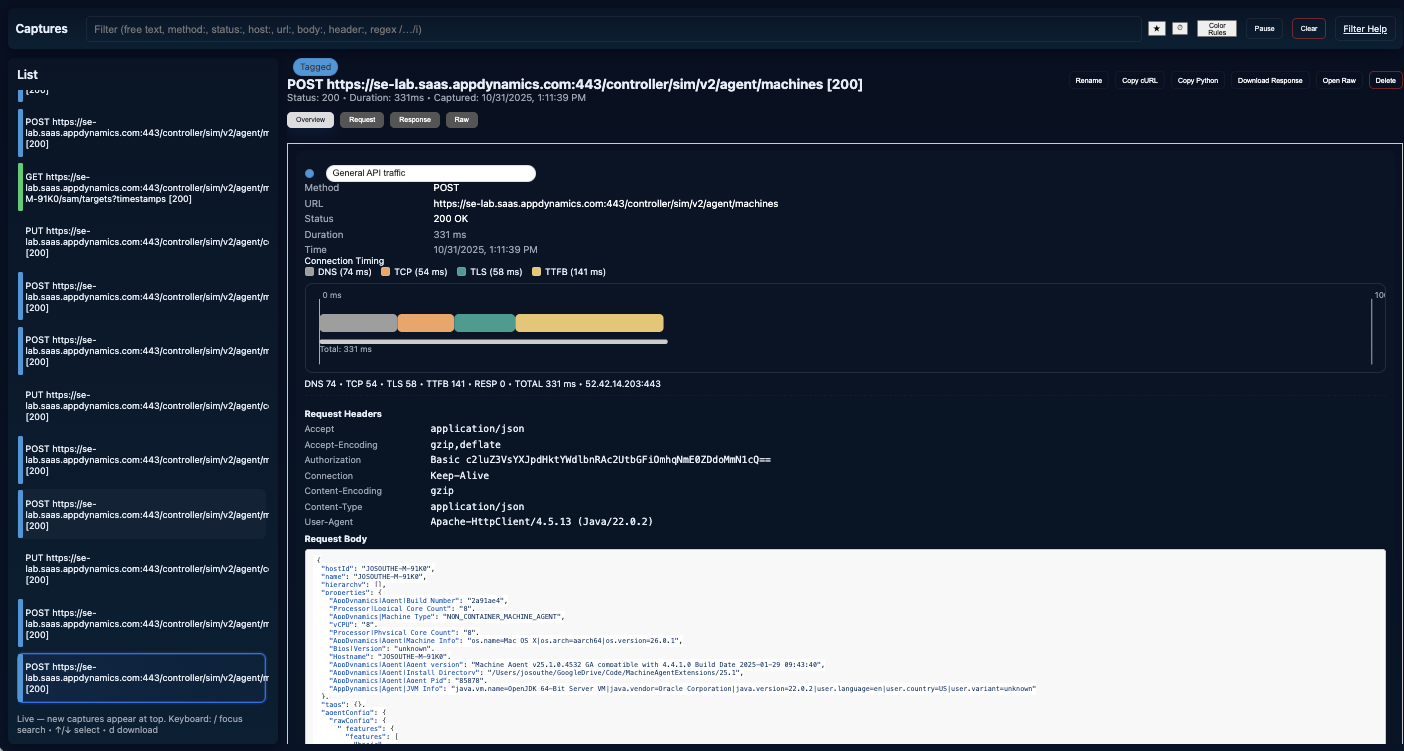 jbsouthe/http-breakout-proxy
تحليل وكيل HTTP للهندسة العكسية لاتصال البروتوكول
 agentsid-dev/agentsid-scanner
ماسح أمني لخوادم MCP. يقيم المصادقة، والأذونات، ومخاطر الحقن، وسلامة الأدوات. منارة أمن الوكلاء.
 wi3memake/react2shell-scanner
أداة إطار عمل لتقييم الأمان عبر سطر الأوامر لتطبيقات React وNext.js، تقوم بتحليل مكونات خادم React (React Server Components) بحثًا عن الأخطاء في…








