
 #1
أدوات لتقييم أمان واجهات برمجة التطبيقات REST و SOAP و GraphQL.
موصى به من Kitploit
 richard-natan/poc-cve-2025-63406
إثبات مفهوم لـ CVE-2025-63406 في GroupOffice، يوضح التلاعب بالكائنات القائم على API وتدفق المصادقة لتحليل الثغرات والتحقق من التصحيح في بيئات خاضعة…
 portswigger/burp-extensions-montoya-api-examples
إضافات Burp Suite نموذجية توضح واجهة Montoya API، وتغطي معالجات HTTP والوكيل، وفحوصات المسح المخصصة، وحُمول Intruder، ومعالجة WebSocket، والتكامل مع…
 d0ge/xsw
إضافات Burp Suite لتغليف توقيع XML
 randomrobbiebf/cve-2024-9707
Hunk Companion <= 1.8.4 - نقص التفويض يسمح بتثبيت/تفعيل إضافات عشوائية بدون مصادقة
 alt3kx/cve-2018-7691
يحتوي SSC REST API على ثغرات Insecure Direct Object Reference (IDOR) في Fortify Software Security Center (SSC) 17.10, 17.20 & 18.10
 randomrobbiebf/cve-2024-54369
Zita Site Builder <= 1.0.2 - ثغرة نقص التفويض لتثبيت إضافات عشوائي
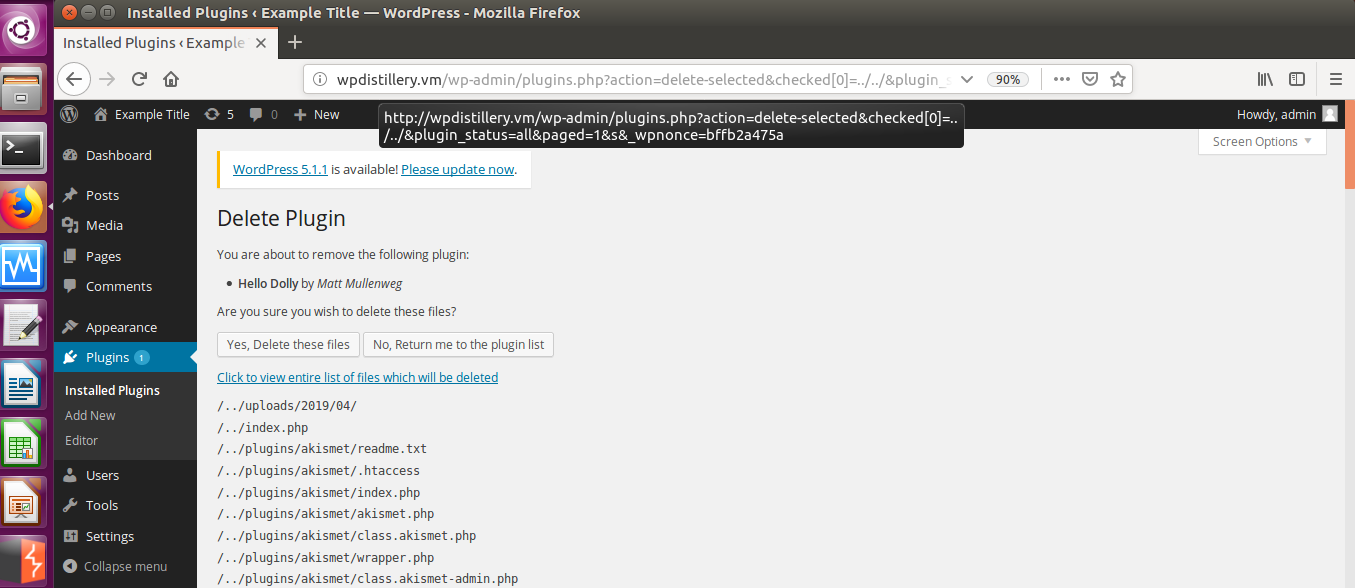 palmtreeforest/codepath_week_7-8
واجب CodePath للأسبوعين 7 و8: CVE-2017-14719، CVE-2019-9787 وتعديل محتوى الصفحات/المقالات بدون مصادقة عبر REST API
 fuyuooumi1027/cve-2023-45857-demo
عرض توضيحي تفاعلي لـ CVE-2023-45857 (تجاوز توكن XSRF في axios). دليل خطوة بخطوة لإعادة إنتاج الثغرة في بيئة حاوية تطوير محكومة.
 zavisco/cve-2026-64849.yaml
يكتشف ثغرة SSRF غير مصادق عليها في webhook الخاص بـ MLflow (CVE-2026-64849) تصل إلى خدمات البيانات الوصفية الداخلية أو السحابية وتسرّب تفاصيل…
 kabiri-labs/cve-2024-40094
يستغل هذا النص البرمجي ثغرة CVE-2024-40094 في graphql-java
 abraxas/moodle-grades-gradeitems
Moodle 5.2.3 - عالي - عن بُعد - IDOR - core_grades_get_gradeitems يسرد عناصر الدرجات المخفية
 murataydemir/cve-2016-4014
[CVE-2016-4014] مكوّن UDDI في SAP Netweaver AS JAVA XML External Entity (XXE)
 alt3kx/cve-2018-7690
تحتوي واجهة SSC REST API على ثغرات مرجع الكائن المباشر غير الآمن (IDOR) في برنامج Fortify Software Security Center (SSC) الإصدارات 17.10 و17.20 و18.10








