
 #1
أدوات لتقييم أمان واجهات برمجة التطبيقات REST و SOAP و GraphQL.
موصى به من Kitploit
 passwa11/cve-2024-26026
CVE-2024-26026: حقن SQL غير مصادق عليه في API الخاص بـ BIG-IP Next Central Manager
 cuteecat/cve-2026-9198
CVE-2026-9198利用代码
 shoucheng3/perwendel__spark_cve-2016-9177_2-5-1
استغلال لـ CVE-2016-9177 يستهدف إطار عمل الويب Spark Java، يوضح ثغرة اجتياز الدليل في الإصدار 2.5.1 لاختبار الأمان وتحليل الثغرات.
 rachidafaf/bola-cve-2023-27524
يوضح CVE-2023-27524 ثغرة كسر التحكم في الوصول على مستوى الكائن (BOLA) مع تطبيقات Flask API ضعيفة ومصححة للتعليم الأمني.
 jfriedli/cve-2025-6792
استغلال إثبات المفهوم لـ CVE-2025-6792 يُظهر الاشتراك غير المصرح به في قناة Pusher والتنصت على الأحداث في إضافة WordPress عبر بيانات اعتماد مكشوفة…
 cetinpy/cve-2024-50633
إثبات مفهوم لاستغلال ثغرة CVE-2024-50633، وهي ثغرة من نوع Broken Object Level Authorization (BOLA) في Indico v3.2.9–v3.3.2، تتيح الوصول غير المصرح به…
 randomrobbiebf/cve-2023-6289
Swift Performance Lite <= 2.3.6.14 - نقص التفويض لتصدير الإعدادات بدون مصادقة
 kovachvl/cve-2026-54356
إثبات مفهوم (PoC) لاستغلال الثغرة ونشرة استشارية أمنية لثغرة CVE-2026-54356، وهي خلل نقص التفويض في Budibase يسمح للمستخدمين ذوي الامتيازات المنخفضة…
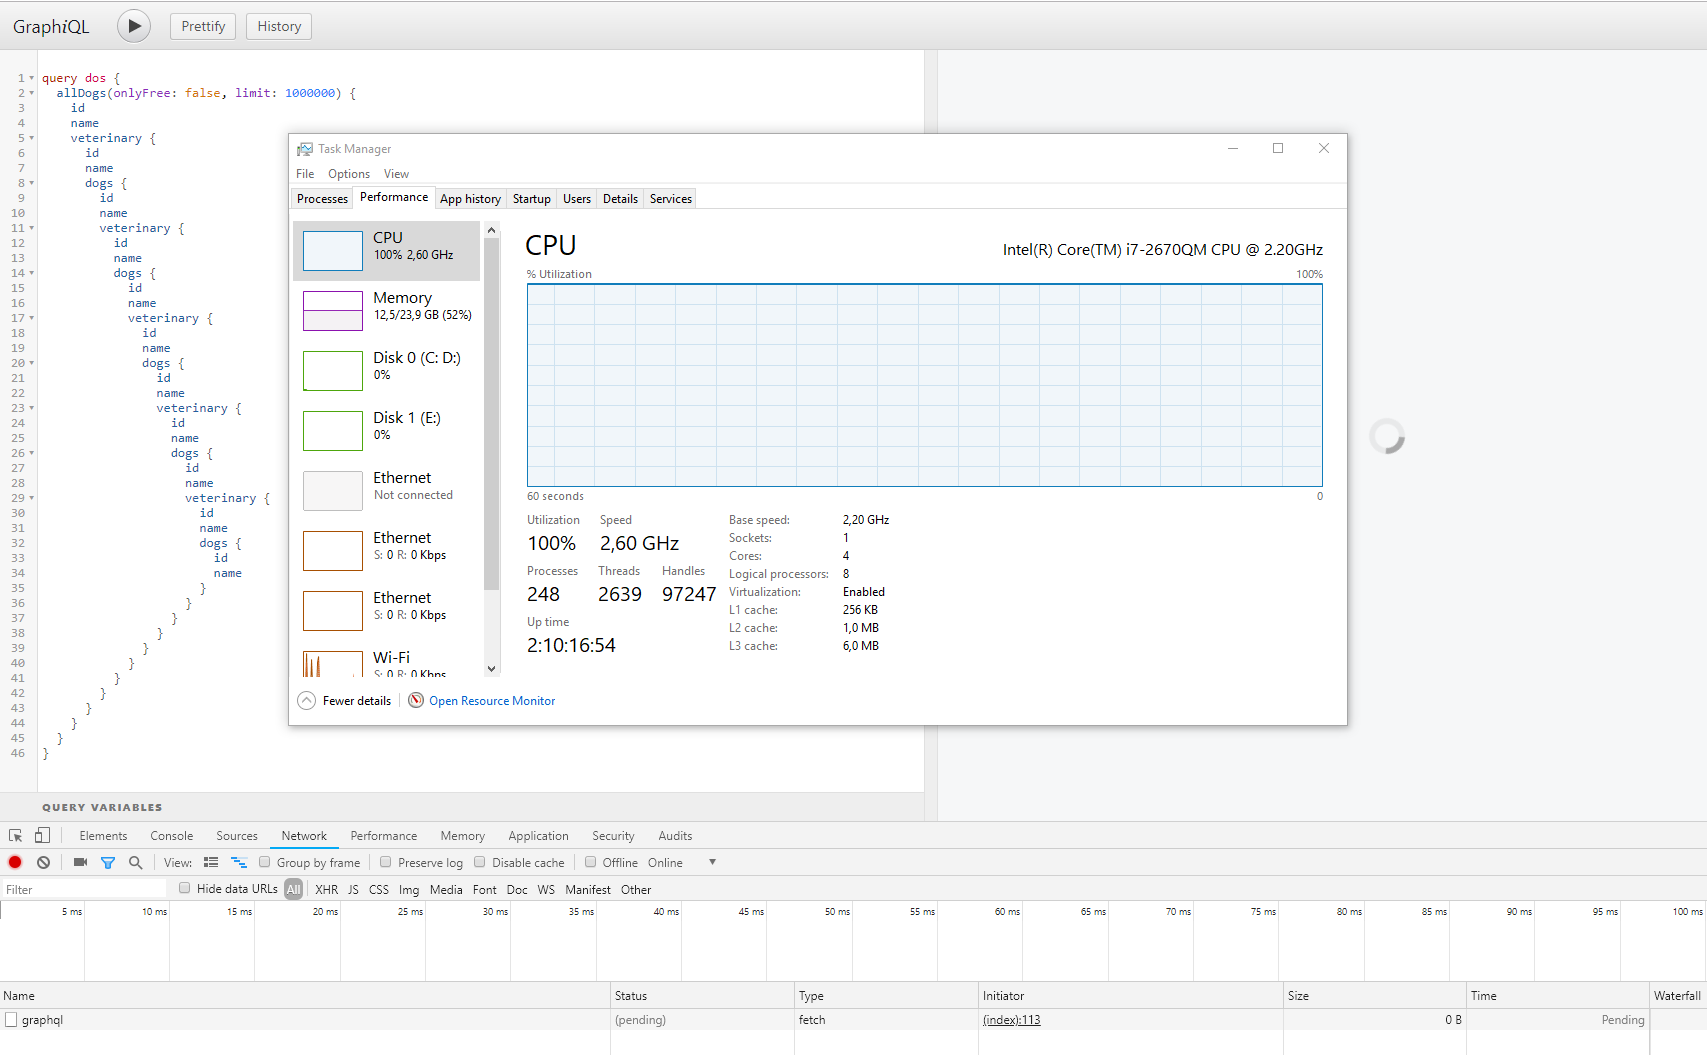 righettod/poc-graphql
بحث حول GraphQL من وجهة نظر AppSec.
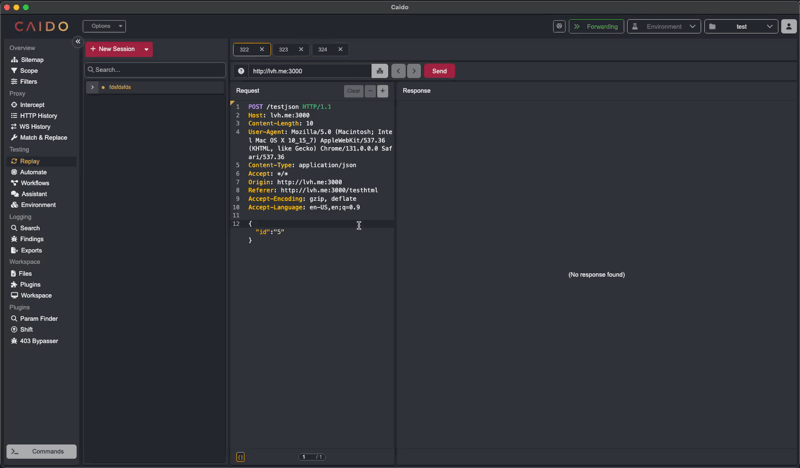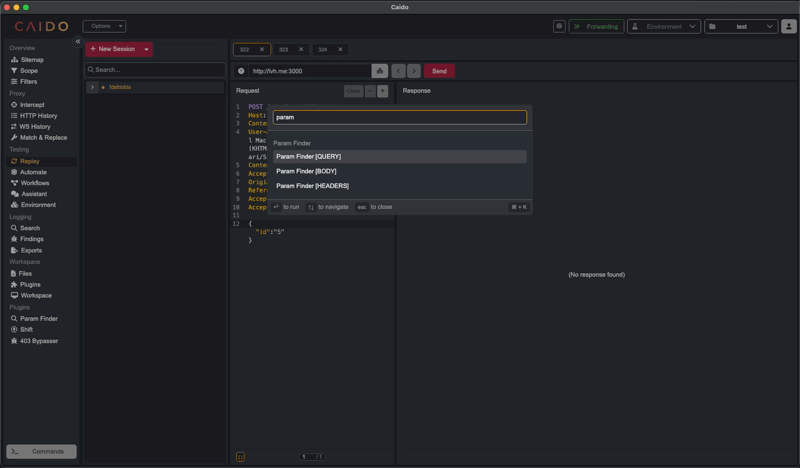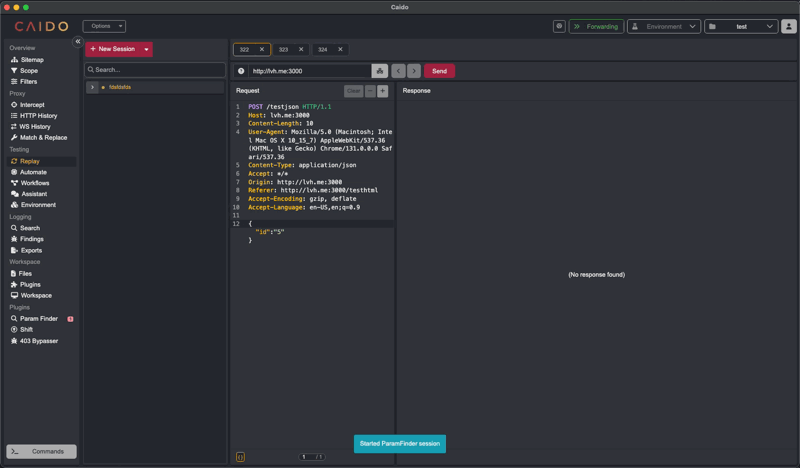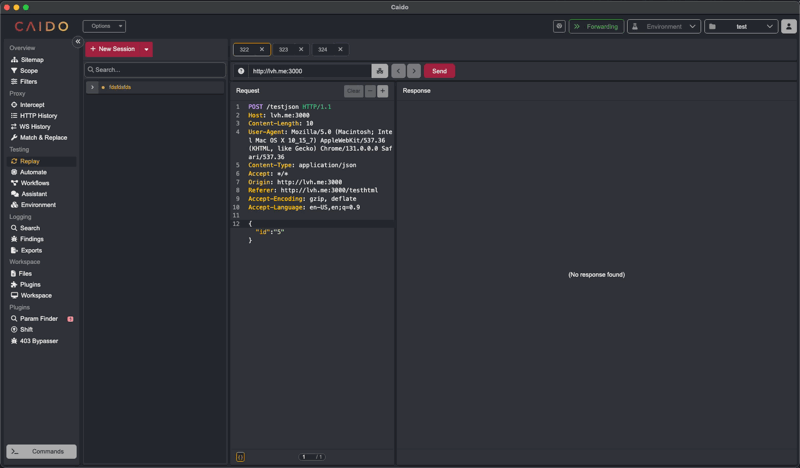 caido-community/paramfinder
اكتشف المعلمات المخفية في Caido
 b0rn2d/spring-cloud-gateway-nacos
بيئة استغلال CVE-2022-22947 لـ Spring-Cloud-Gateway تحت Nacos
 c1ph3rx13/cve-2023-42442
CVE-2023-42442 JumpServer ثغرة تنزيل عشوائي لتسجيلات الجلسة
 saboor-hakimi/cve-2023-23752
CVE-2023-23752 قالب nuclei
 randomrobbiebf/cve-2024-51665
Magical Addons For Elementor <= 1.2.1 - مُصادَق عليه (مشترك+) تزوير طلب من جانب الخادم
 foxer131/cve-2026-70481
إثبات مفهوم لاستغلال ثغرة تفويض في Open WebUI تتيح للمستخدمين ذوي الامتيازات المنخفضة تعديل وحذف رسائل قنوات الأعضاء الآخرين عبر استدعاءات API…
 secsys-fdu/cve-2025-51862
يوضح ثغرة IDOR في واجهة برمجة تطبيقات الدردشة في TelegAI مما يسمح بالتلاعب غير المصرح به بالمحادثات، مما يؤدي إلى التصيد والاستيلاء على الحسابات عبر…
 portswigger/active-scan-plus-plus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن الشيفرة، وثغرات CVE المعروفة مثل Shellshock وLog4Shell.
 bandit92/cve2022-1388_testapi
واجهة برمجة تطبيقات اختبارية لاختبار POC ضد CVE-2022-1388








