
 #1

 vighnesh91/-logicsentry-ai
محرك فرز SAST/DAST يعمل دون اتصال بالإنترنت، يقوم بتحليل الشيفرة المصدرية وإعادة تشغيل حركة مرور HAR لاكتشاف عيوب منطق الأعمال، وBOLA، وحالات…
 usebruno/bruno
بيئة تطوير متكاملة مفتوحة المصدر لاستكشاف واختبار واجهات برمجة التطبيقات (بديل خفيف الوزن لـ Postman/Insomnia)
 kamalx06/xxeripper
ماسح XXE للصندوق الأسود يكتشف الحقن داخل النطاق، والقائم على الأخطاء، والأعمى خارج النطاق عبر وضع خطوط أساس إحصائية، وبصمات المحللات، وتأكيد OOB، مع…
 infobyte/ai-pentest-agent
وكيل اختبار اختراق بالذكاء الاصطناعي مستقل ذاتي التشغيل بحلقة تخطيط→تنفيذ→حكم، ومهارات عامة، وبوابة للإجراءات التدميرية، ومزوّدو LLM قابلون للتبديل،…
 sevdakhidirova/cve-2025-32375-poc
استغلال Python كإثبات مفهوم لثغرة CVE-2025-32375 في BentoML، يقوم بعرض الثغرة والتحقق منها ضد النشرات المتأثرة.
 theqmaks/resolver
يقوم هذا الامتداد بدمج خدمات حل CAPTCHA الشائعة في BurpSuite لمعالجة أنواع مختلفة من CAPTCHA دون تدخل يدوي.
 zaproxy/zaproxy
ماسح أمني لتطبيقات الويب مفتوح المصدر للكشف الآلي عن الثغرات الأمنية، واختبار الاختراق اليدوي، واختبار أمان واجهات برمجة التطبيقات (API) باستخدام…
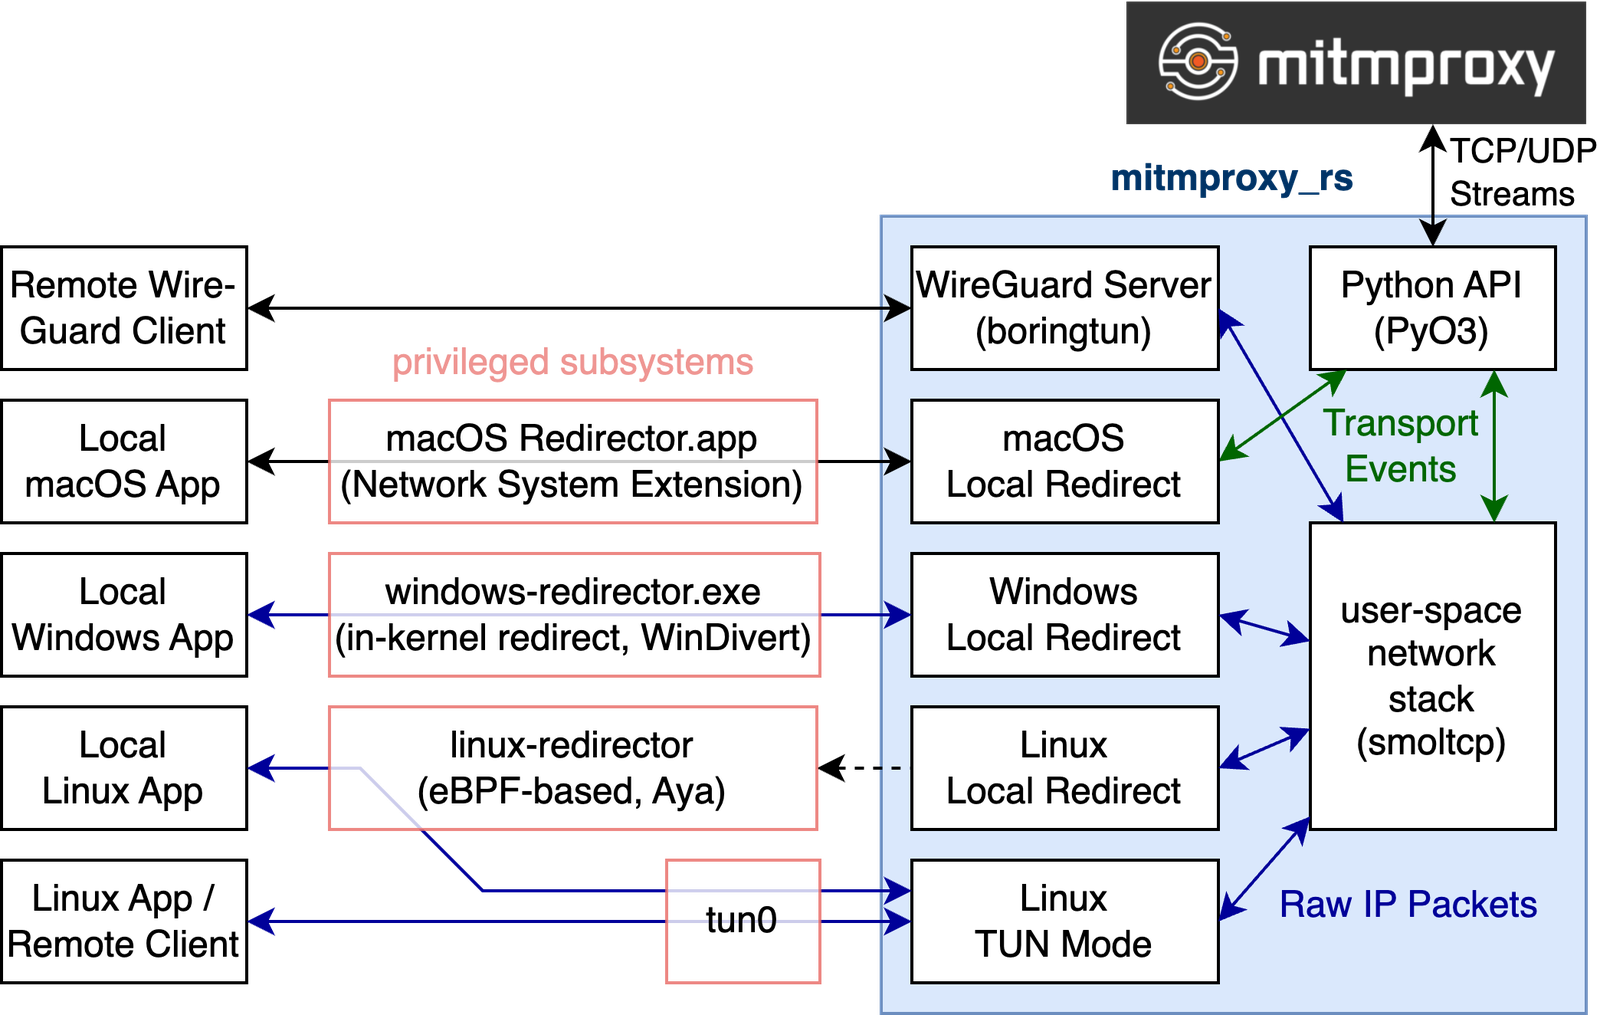 mitmproxy/mitmproxy_rs
مكوّنات Rust لاعتراض حركة المرور وإعادة توجيهها، مما يتيح وكيل أجهزة WireGuard وإعادة توجيه التطبيقات المحلية عبر macOS وWindows وLinux.
 albinowax/activescanplusplus
إضافة Burp Suite توسّع الفحص النشط والسلبي من خلال فحوصات لهجمات ترويسة المضيف، وXXE، وحقن لغة التعبير، وShellshock، وغيرها من ثغرات الويب.
 kerlenton/mcpsnoop
Wireshark لـ MCP. وكيل شفاف بين عميل الذكاء الاصطناعي الخاص بك وخادم MCP. راقب كل استدعاء مباشرةً في طرفيتك، وأفشل CI بناءً على ما يجده، وصدّر…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 ticarpi/jwt_tool
:snake: مجموعة أدوات لاختبار وتعديل وكسر JSON Web Tokens
 vighnesh91/securiscan
محرك فرز أمني بلغة Python من المكتبة القياسية يفحص تطبيقات الويب وواجهات API والنماذج اللغوية الكبيرة وحزم الجوال عبر فحص الترويسات السلبي، والتحقيق…
 pennacle-security/summit
Open-source web security testing platform: proxy, scanner and fuzzer in one CLI. By Pennacle Security.
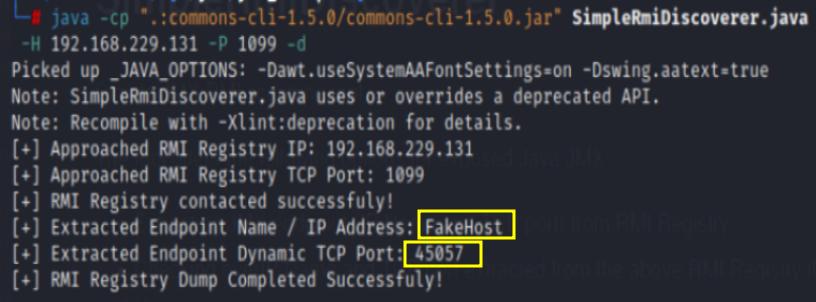 marcin-wolak/simplermidiscoverer
أداة فحص JMX RMI بسيطة
 dragonjar/burpia
إضافة لـ Burp Suite تضيف اكتشافًا سلبيًا للثغرات باستخدام الذكاء الاصطناعي.
 osirium/suds
نسخة من suds 0.4 مع رقعة suds-0.4-CVE-2013-2217.patch







