
 #1
أدوات إلغاء الترجمة وتحليل الملفات الثنائية وتلخيص الكود وتحليل البرامج الضارة المدعومة بالذكاء الاصطناعي.
موصى به من Kitploit
 inokinoki/attesor
هندسة عكسية مدعومة بالذكاء الاصطناعي لـ Rosetta (2 لنظام Linux). تنبيه: بسبب اتفاقية المستخدم، لن أتطرق إلى الكود المصدري. كل شيء يتم بواسطة الذكاء…
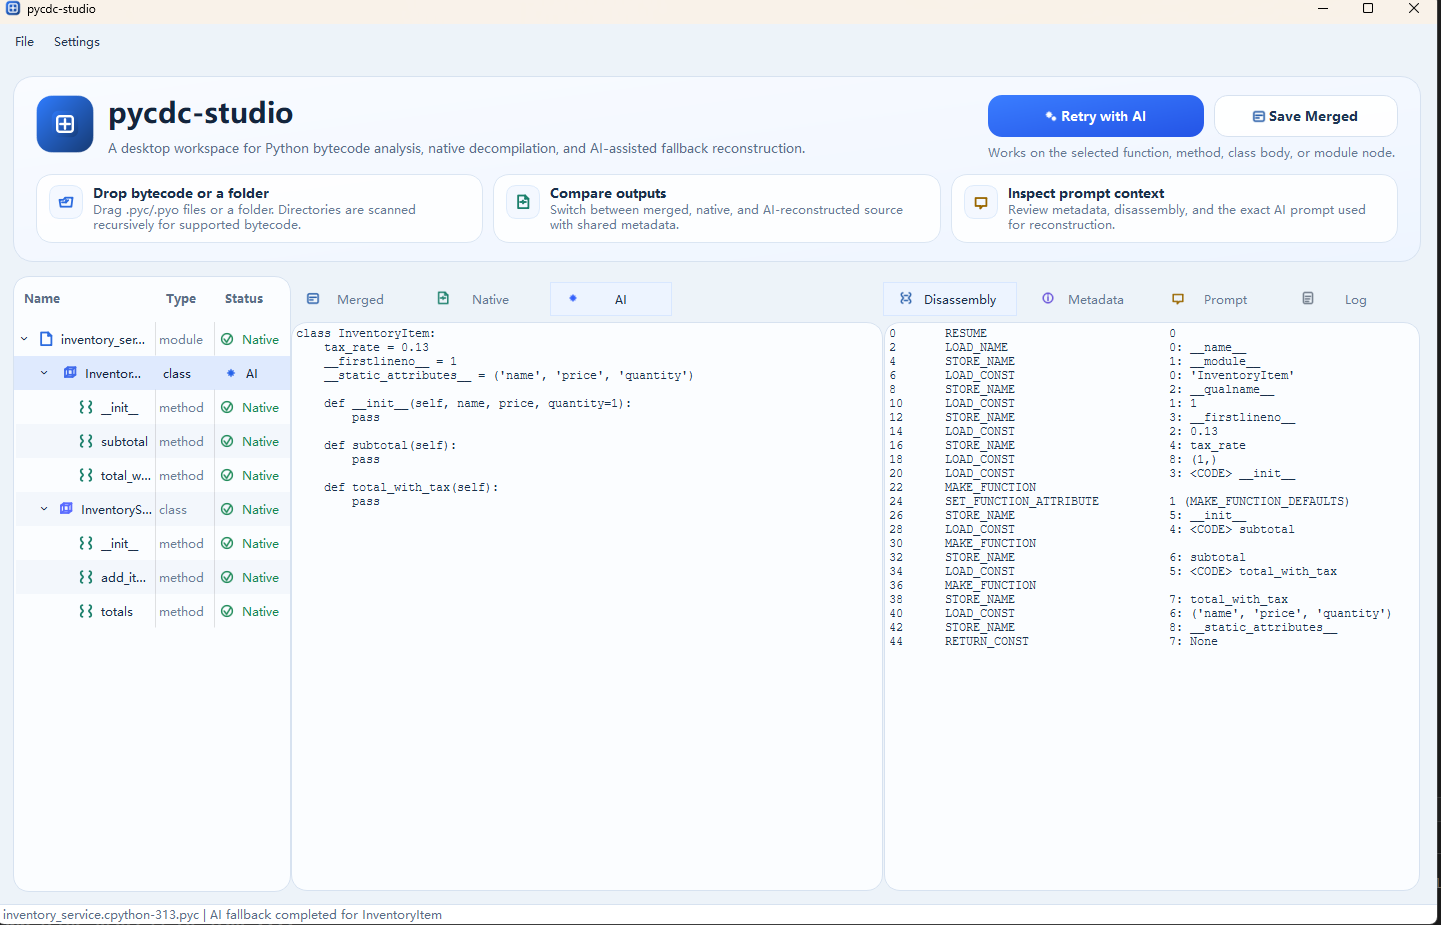 ddouworld/pycdc-studio
واجهة مستخدم سطح مكتب باستخدام Qt Widgets لاستكشاف بايت كود بايثون باستخدام pycdc/pycdas، وفحص فك التجميع الأصلي، واستخدام الذكاء الاصطناعي كخطة…
 gavmor/x86-cpp-reversing-skill
مهارة Claude Code لهندسة عكسية لثنائيات C++ x86 ذات 32 بت وترتيب البايتات الصغير (جداول الدوال الافتراضية، RTTI، استعادة الوراثة)
 gmh5225/enigma-
إعادة تنفيذ بلغة C++ للنواة التحليلية الخاصة بـ Ghidra دون الاعتماد على JVM، مما يوفر تحليلًا ثنائيًا قابلًا للتضمين، وأسس Pcode/Sleigh، وواجهات…
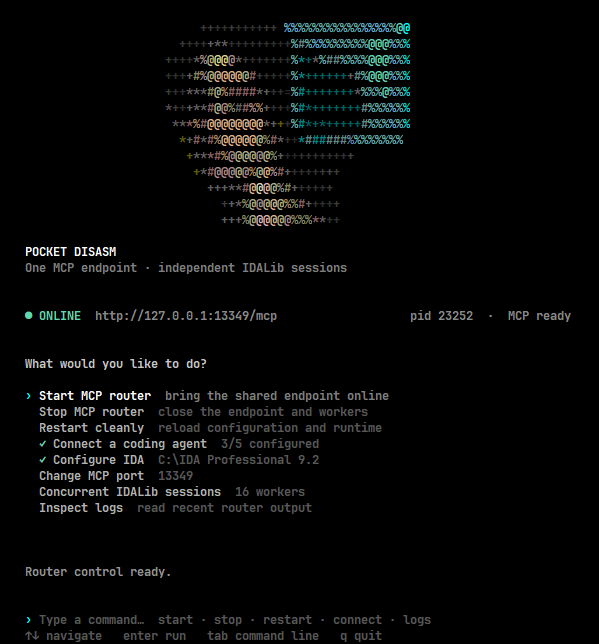 whoisqwerz/pocket_disasm
موجه MCP IDALib متعدد الجلسات للعوامل البرمجية. تحليل ثنائيات متعددة بالتوازي مع أدوات الهندسة العكسية المتوافقة مع IDA.
 euva-project/euva
مُحرر سداسي عشري ومفكك خفيف الوزن لحل مشكلات تحليل الملفات الثنائية لديك.
 allthingsida/idasql
Vibe Reverse Engineer مع IDA Pro: واجهة لـ IDA في SQL عبر الجداول الافتراضية الحية. لا تدع المظاهر تخدعك! :)
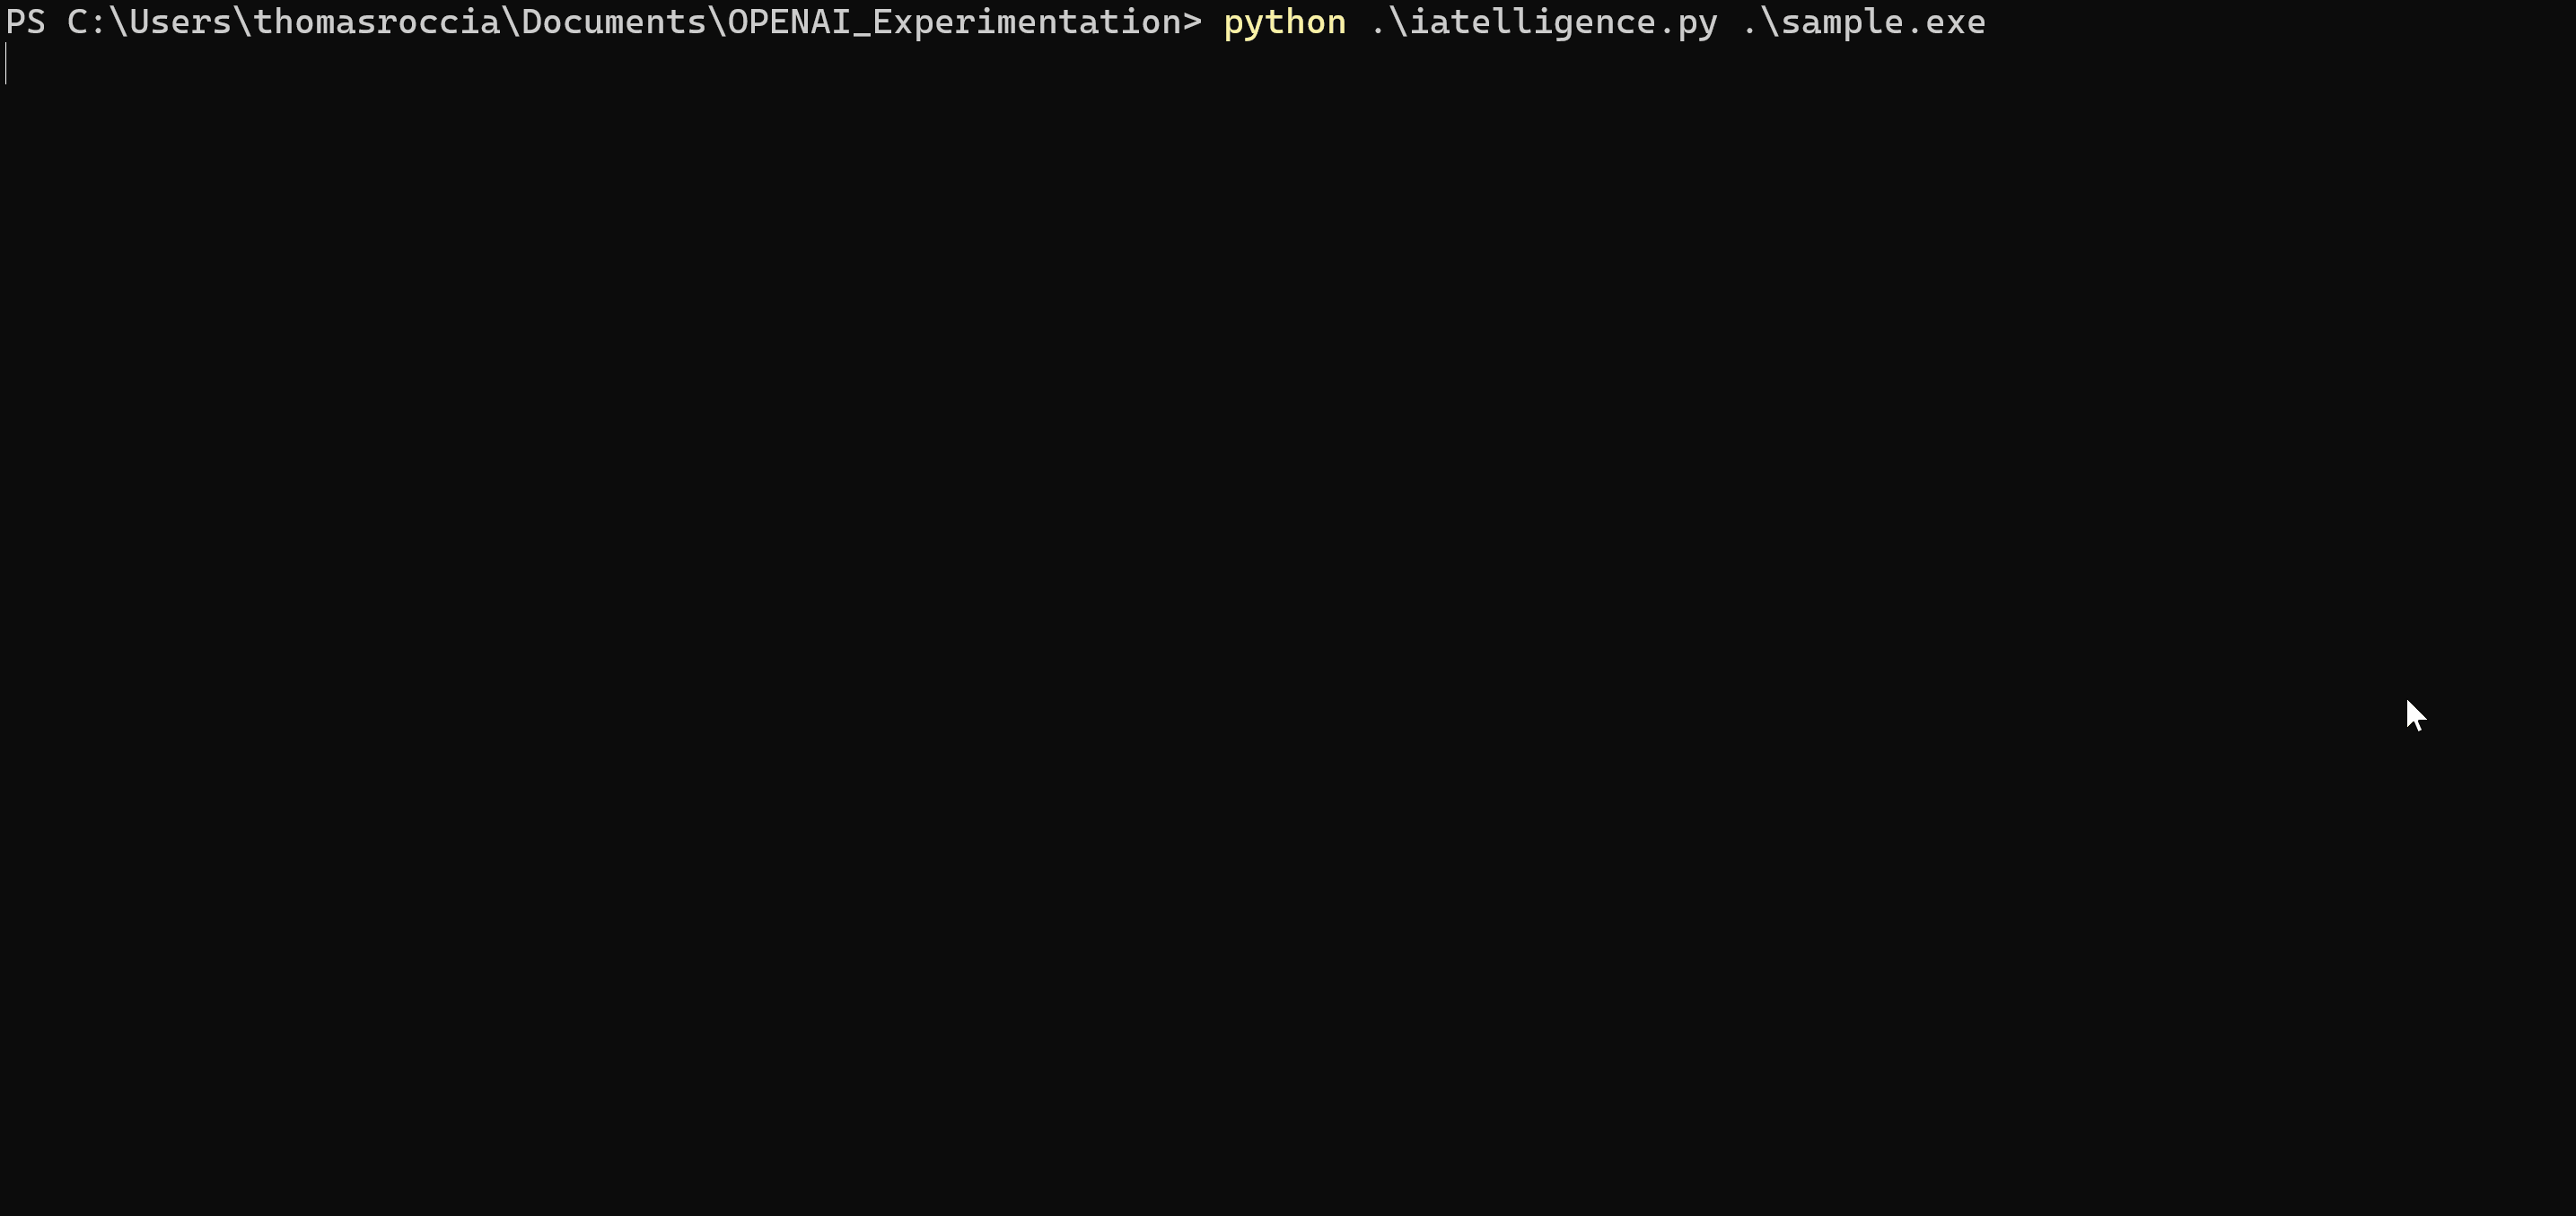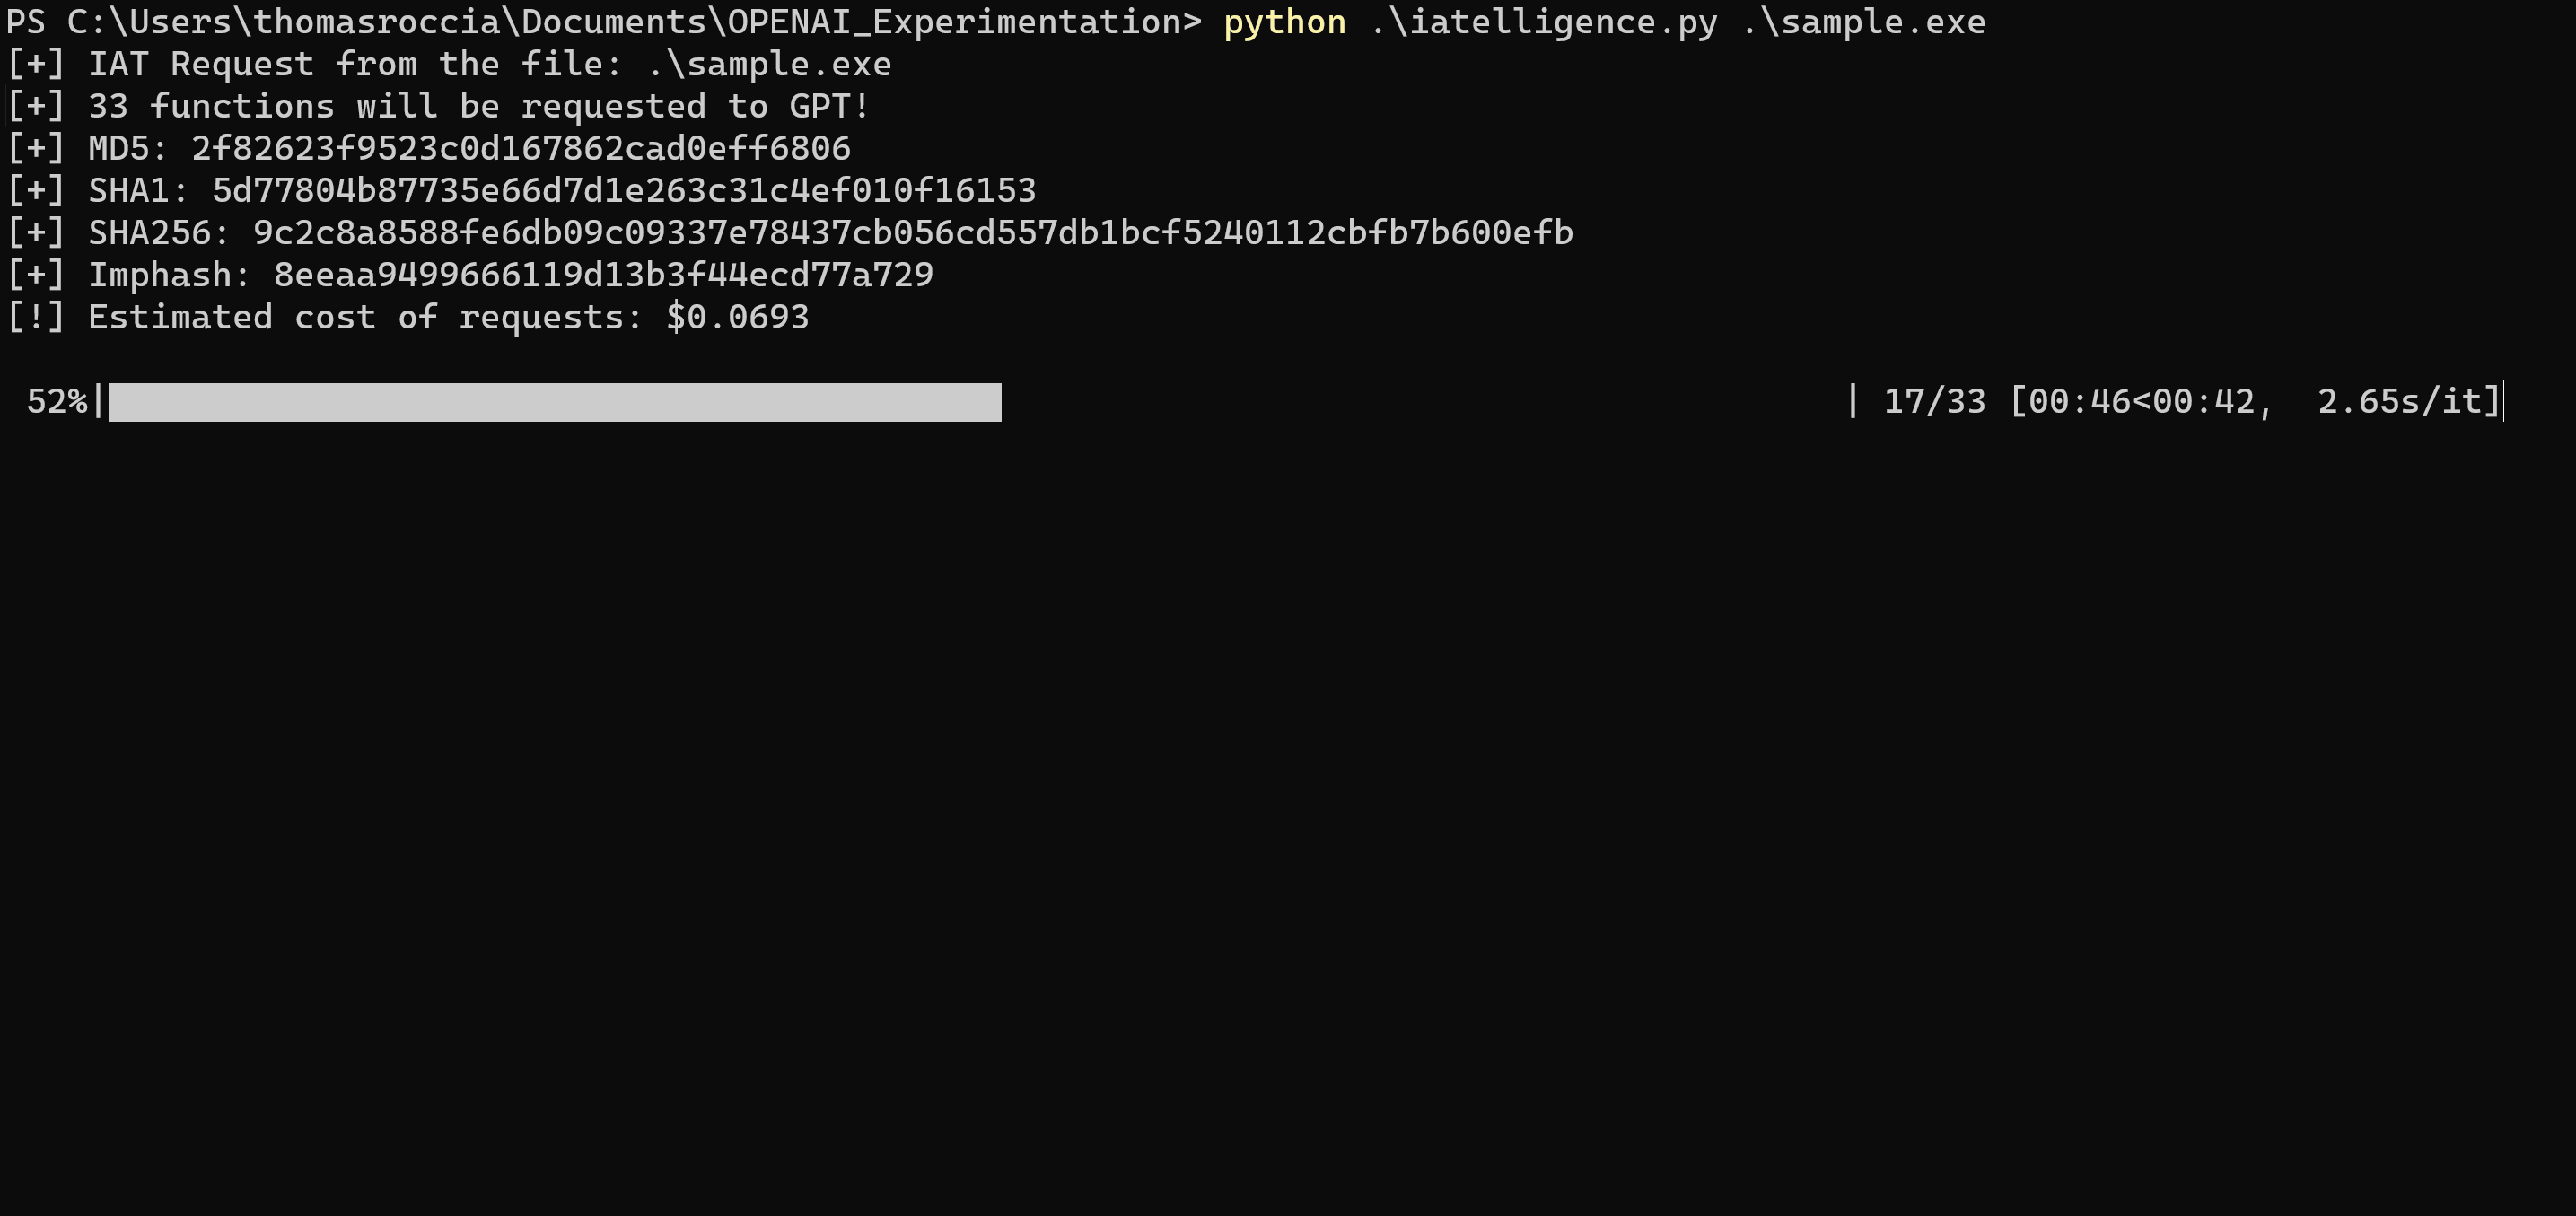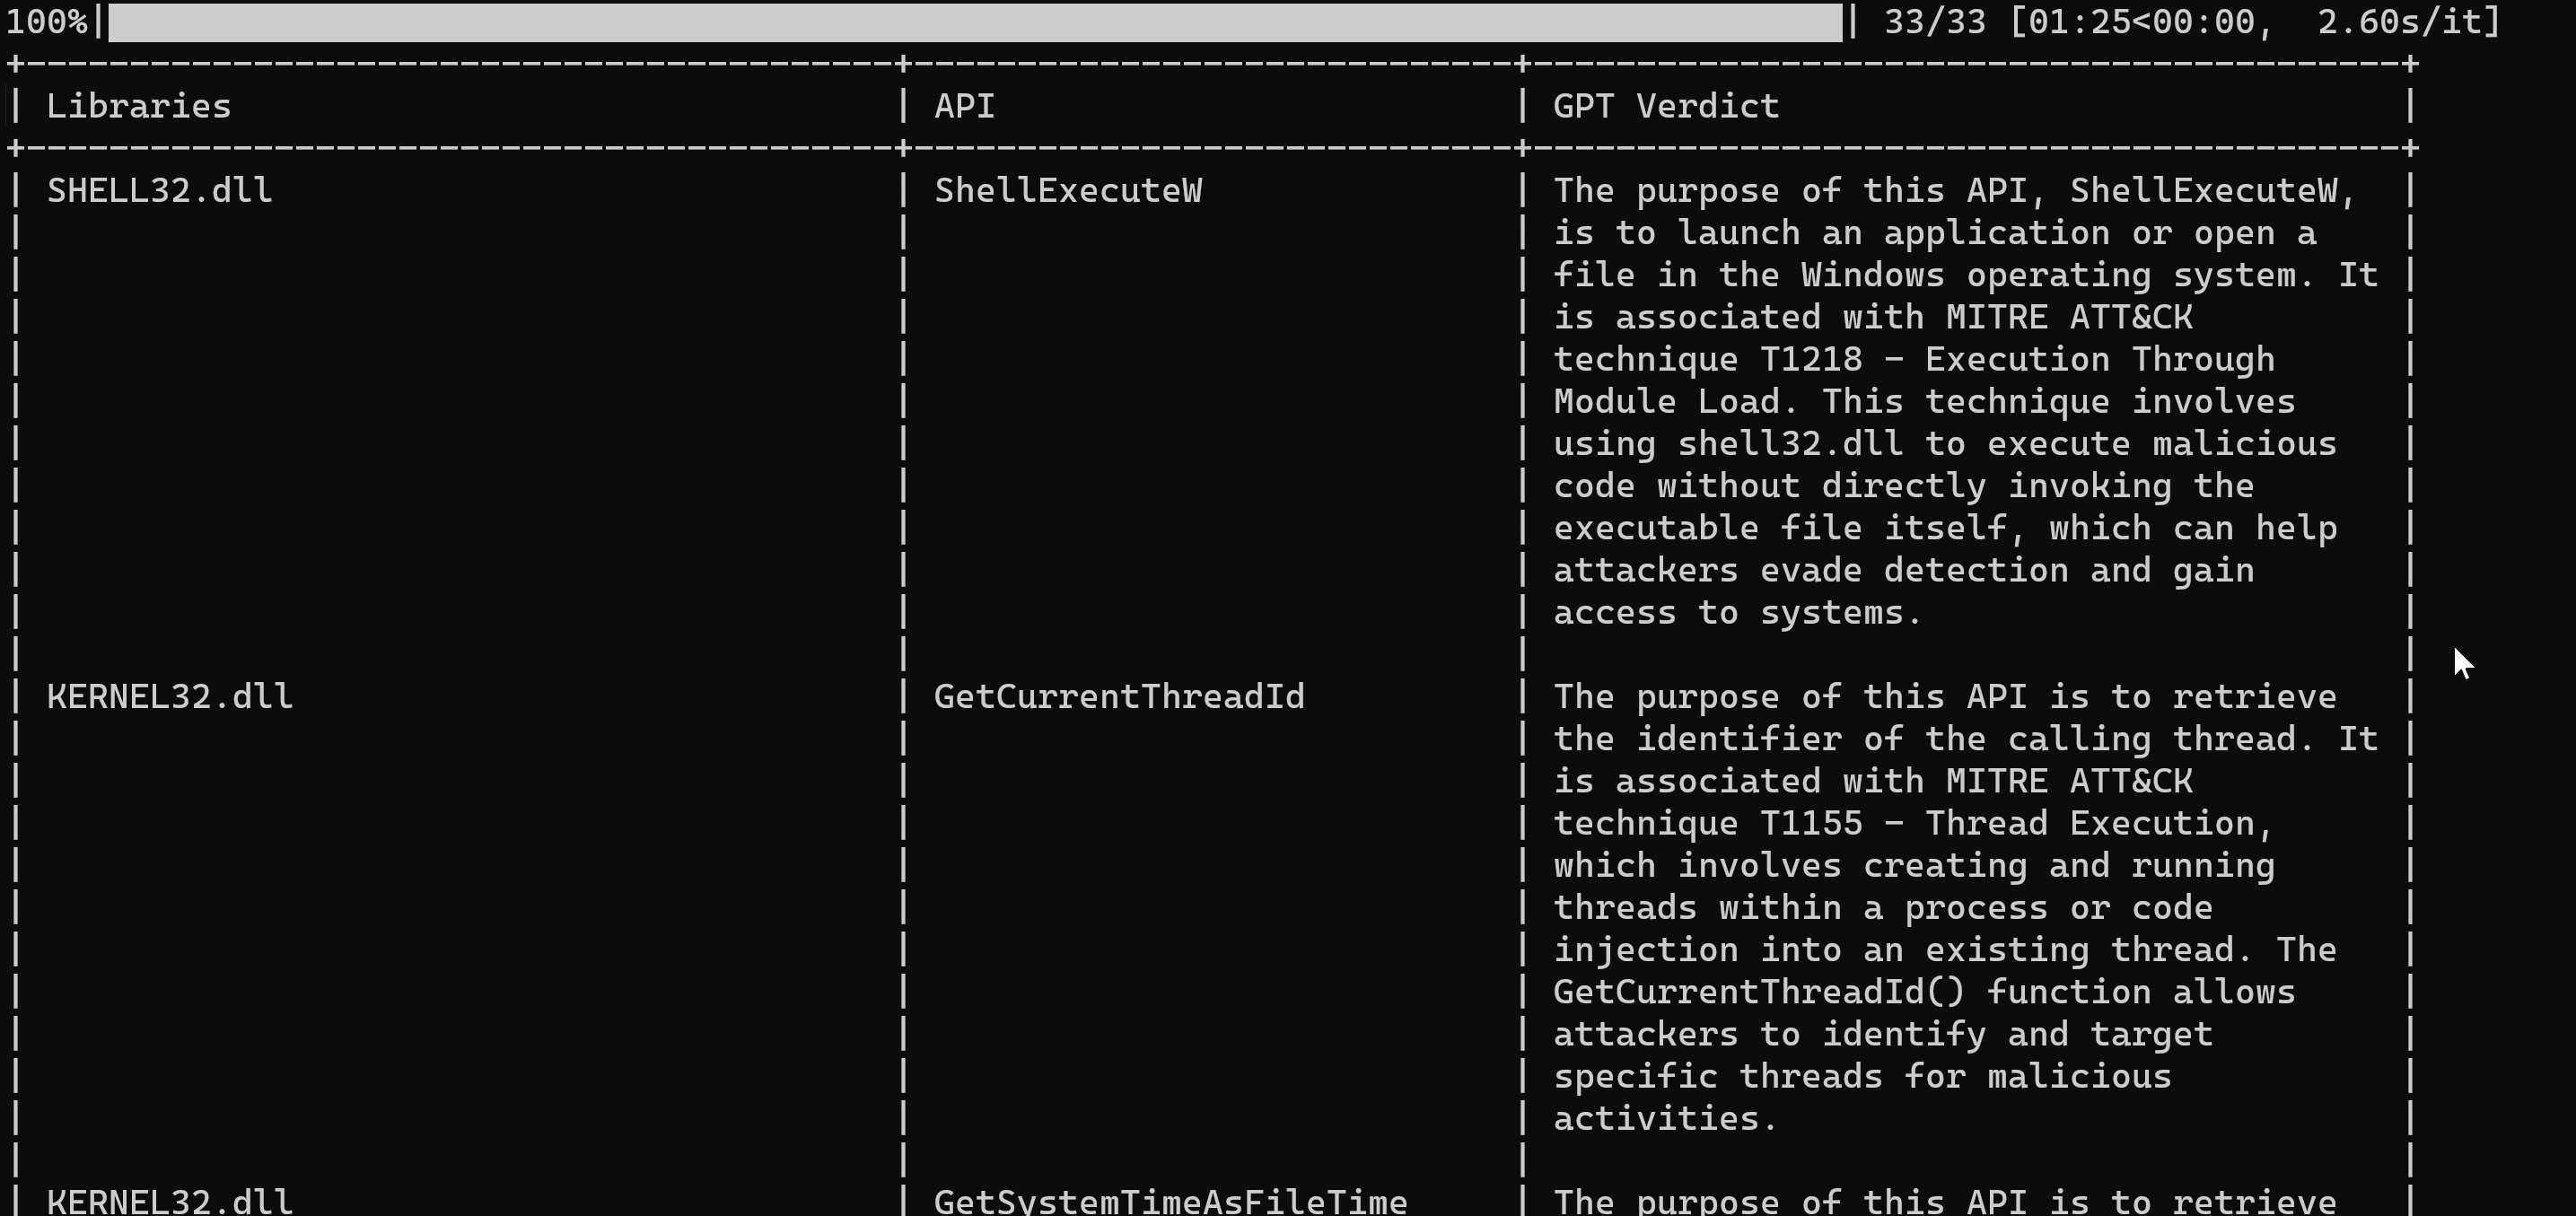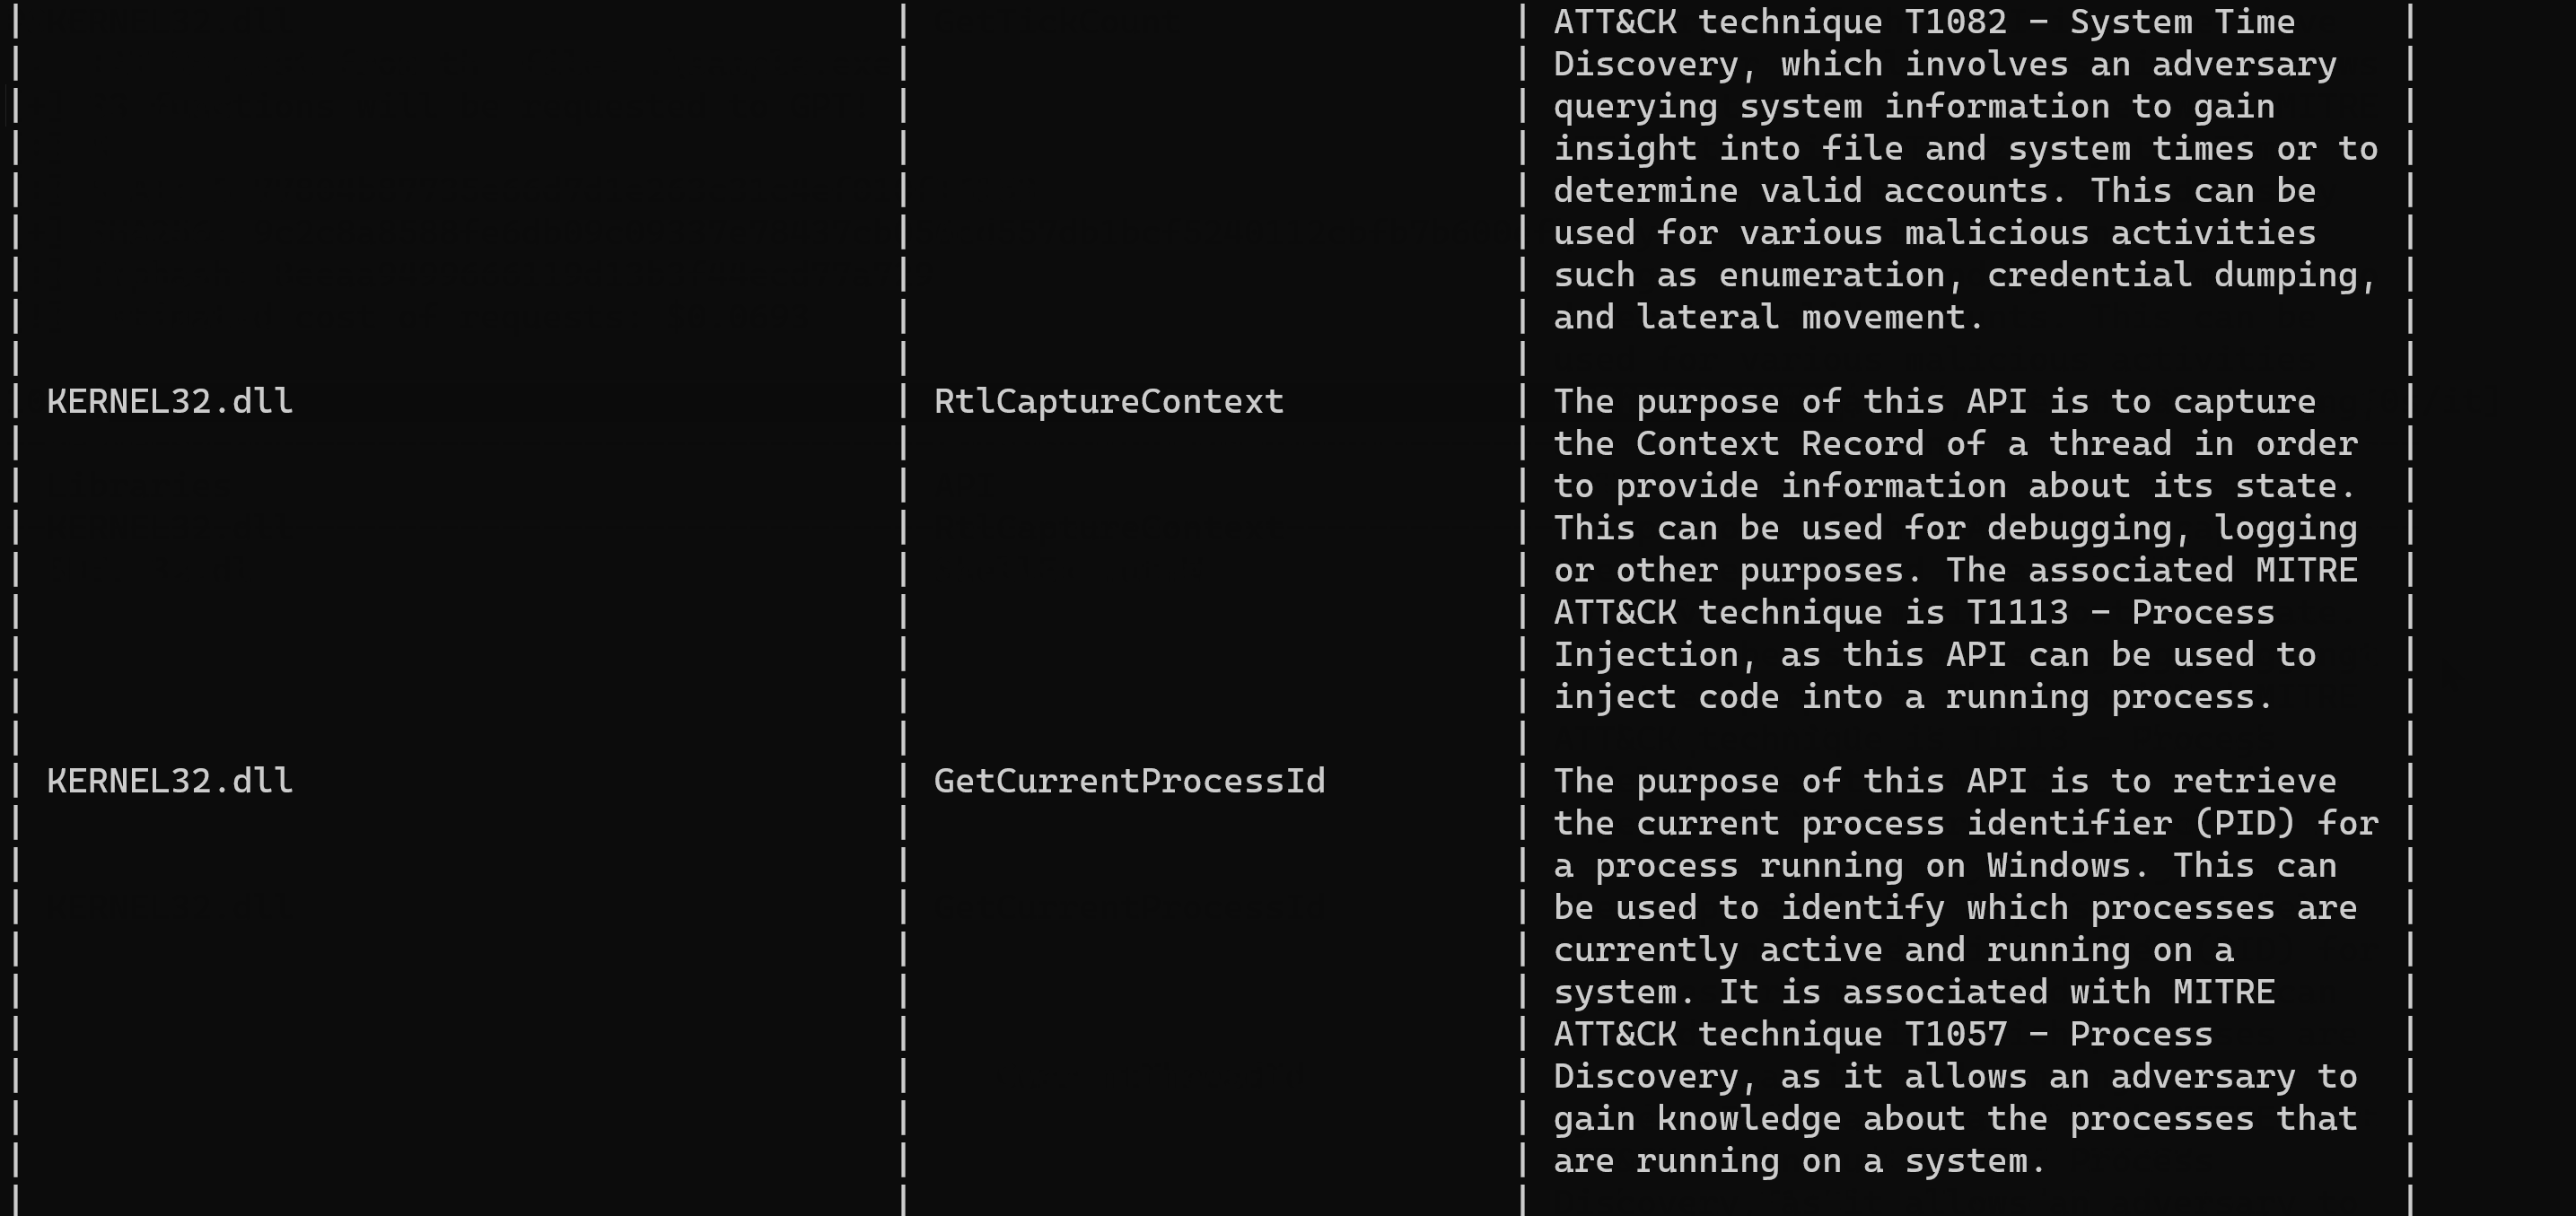 fr0gger/iatelligence
IATelligence هو سكربت بلغة Python يستخرج IAT من ملف PE ويطلب من GPT الحصول على مزيد من المعلومات حول واجهة برمجة التطبيقات (API) ومصفوفة ATT&CK ذات…
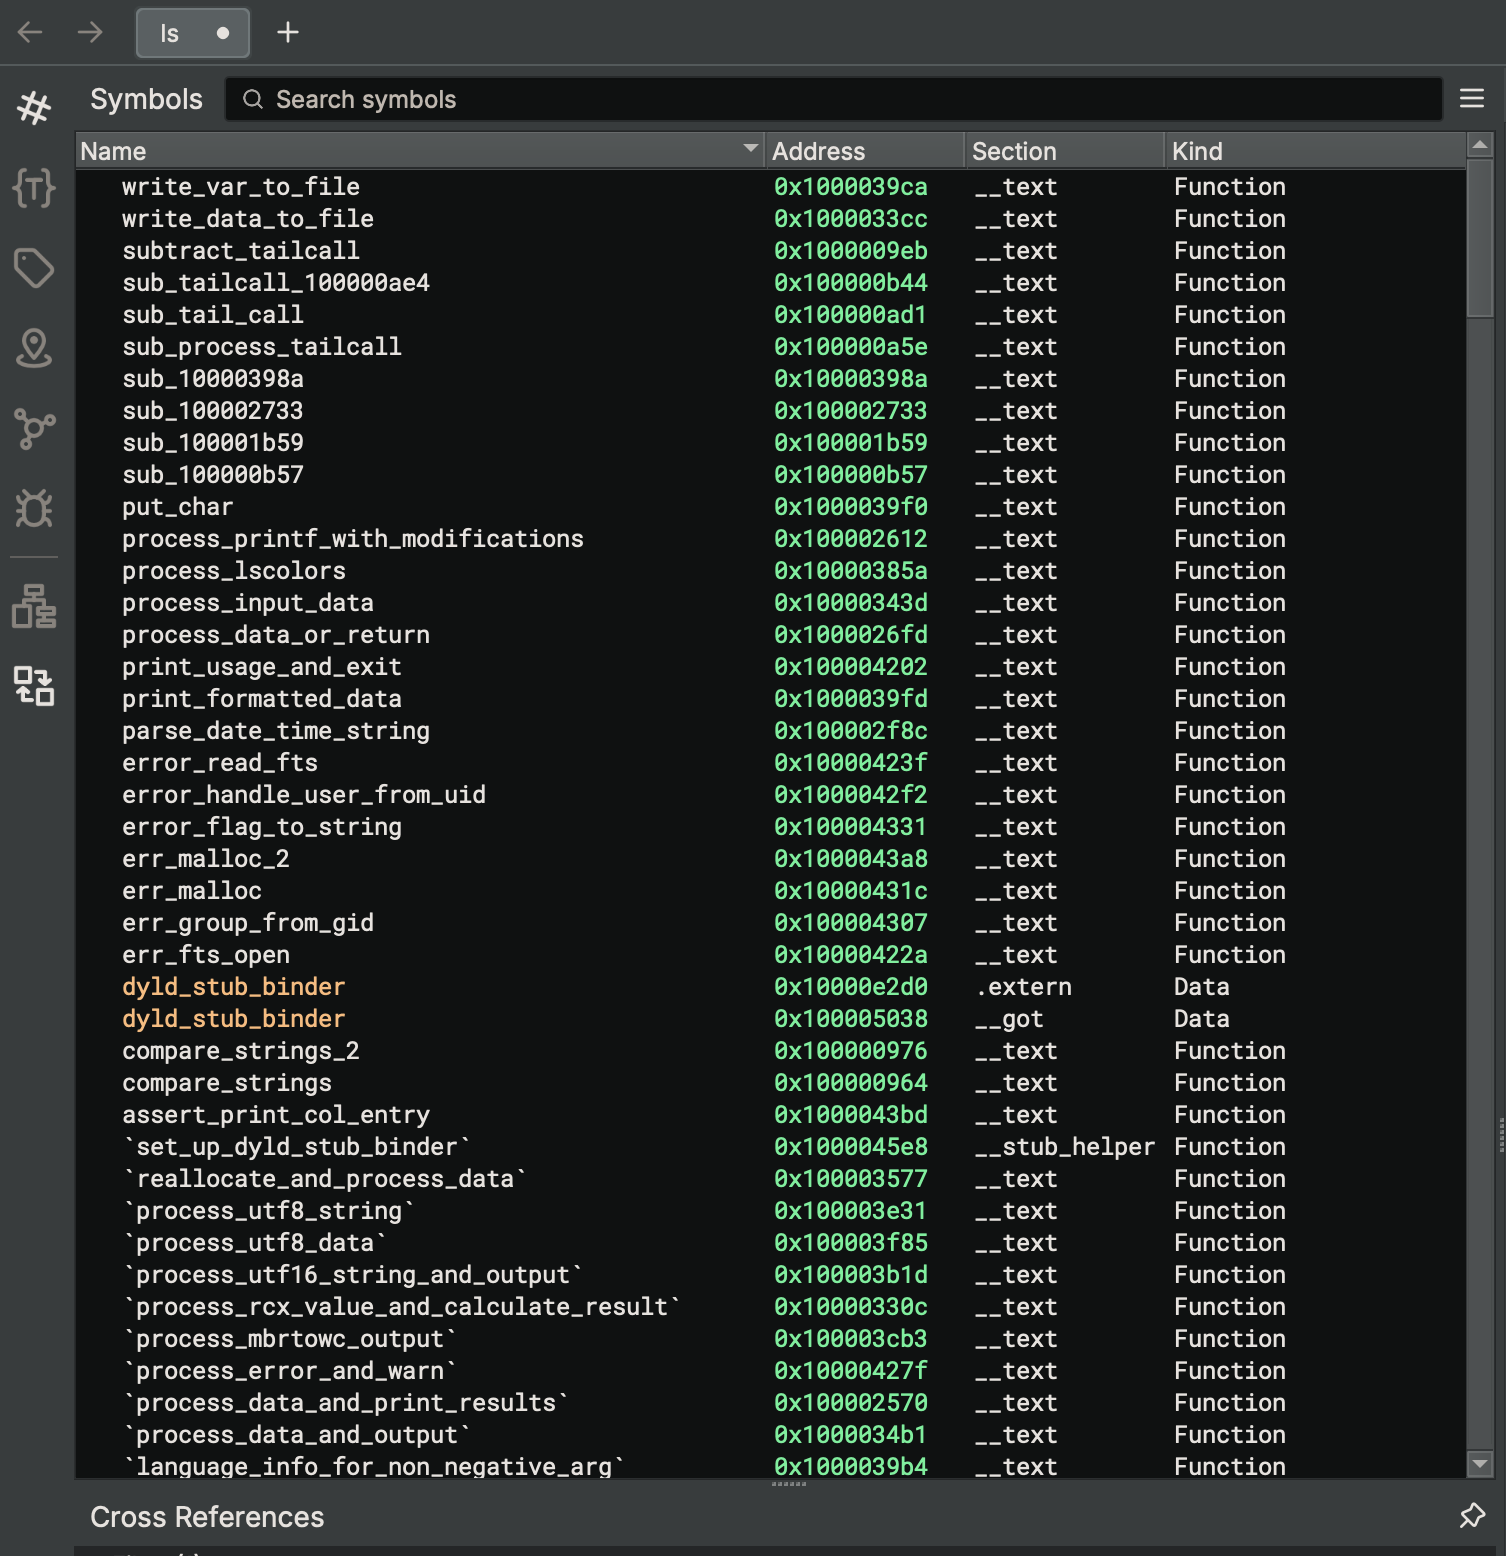 ahaggard2013/binaryninja-ollama
إضافة لـ Binary Ninja تدمج نماذج Ollama المحلية لإعادة تسمية الدوال والمتغيرات في كود HLIL المفكوك، مع الحفاظ على الخصوصية عبر إبقاء التحليل محليًا…
 infobyte/isa_recovery
ISA Recovery
 vulhunt-re/vulhunt
إطار عمل لاكتشاف الثغرات الأمنية من فريق REsearch في Binarly
 ant4g0nist/lisa.py
تكامل LLDB MCP + أوامر مفيدة أخرى
 evm-sec/high-pcode
إخراج Pcode عالي المستوى (PcodeAST) في Ghidra
 dnakov/r2d2
🤖🏴☠️ إضافة radare2 لـ GPT-4 🦜. حل crackmes تلقائيًا 🪄
 knifeyspoony/ghidra-copilot
توفر تجربة هندسة عكسية قائمة على الدردشة بمساعدة LLM داخل Ghidra
 gmh5225/ida-claude-code-plugins
إضافات تدمج Claude Code مع IDA Pro للمساعدة في هندسة عكسية وسير عمل تحليل الملفات الثنائية من خلال التفكيك وفهم الشيفرة المدعومين بالذكاء الاصطناعي.
 neuromancer/rats-re
يعيد بناء ثنائيات ويندوز القديمة إلى كود مصدري بلغة C عبر دمج مخرجات مفكك Ghidra مع نماذج لغوية كبيرة محلية، لإنتاج مرشّحات مجتازة لفحص الترجمة…
 silverplate3/my-cves
ثغرات CVE التي وجدتها. كتابات فنية، أمثلة استغلال، وشروحات لجلسات الفازينغ.








