
 #1
أطر هجوم التعلم الآلي العدائي وتقنيات التهرب وأدوات تقييم متانة النموذج.
موصى به من Kitploit

 moontea0416/webmirage
هجمات الصور الخصومية على وكلاء الويب البصريين-اللغويين، من الإرساء البصري إلى التنفيذ في المتصفح
 hackspeak/cve-2026-64638
# XSS2Shell (CVE-2026-64638) مرآة PoC لتحويل XSS قبل المصادقة إلى RCE في ووردبريس — WordSec، MIT؛ للاختبار الأمني المصرح به
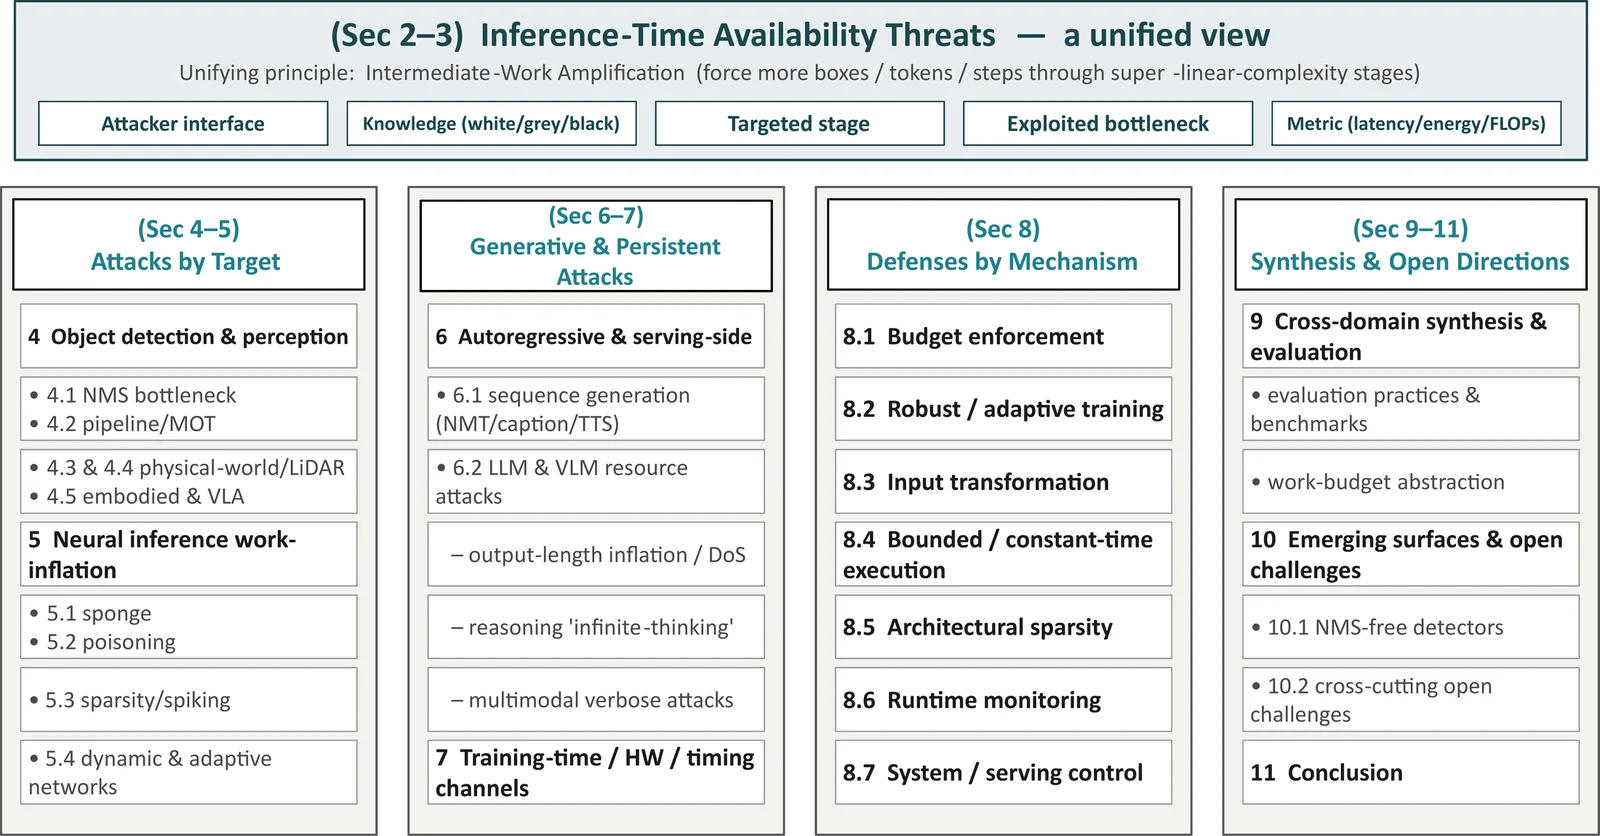 guzonghua/awesome-latency-attacks
فهرس منسّق لهجمات ودفاعات زمن الوصول في التعلم العميق، وزمن الوصول-الطاقة، والتوقيت (التوافر) — مرافق لإيداع ACM Computing Surveys.
 alex66366/odpure
دفاع تنقية المرحلة المدخلة بالصندوق الأسود الذي يحيد هجمات الباب الخلفي على كاشفات الأجسام عبر التلف والتشويش وإعادة البناء بالانتشار والتصويت…
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
PoC بلغة Python لثغرة CVE-2026-21010 يعيد تشغيل ترويسات SIP digest Authorization الملتقطة لتجاوز فرادة/انتهاء صلاحية nonce وإجراء مكالمات VoIP غير…
 ezramansor/cve-2025-32432-poc
نموذج PoC بسيط لثغرة تنفيذ الأكواد عن بُعد (RCE) في CraftCMS المُصنَّفة بـ CVE-2025-32432 ومكتوب بلغة Go
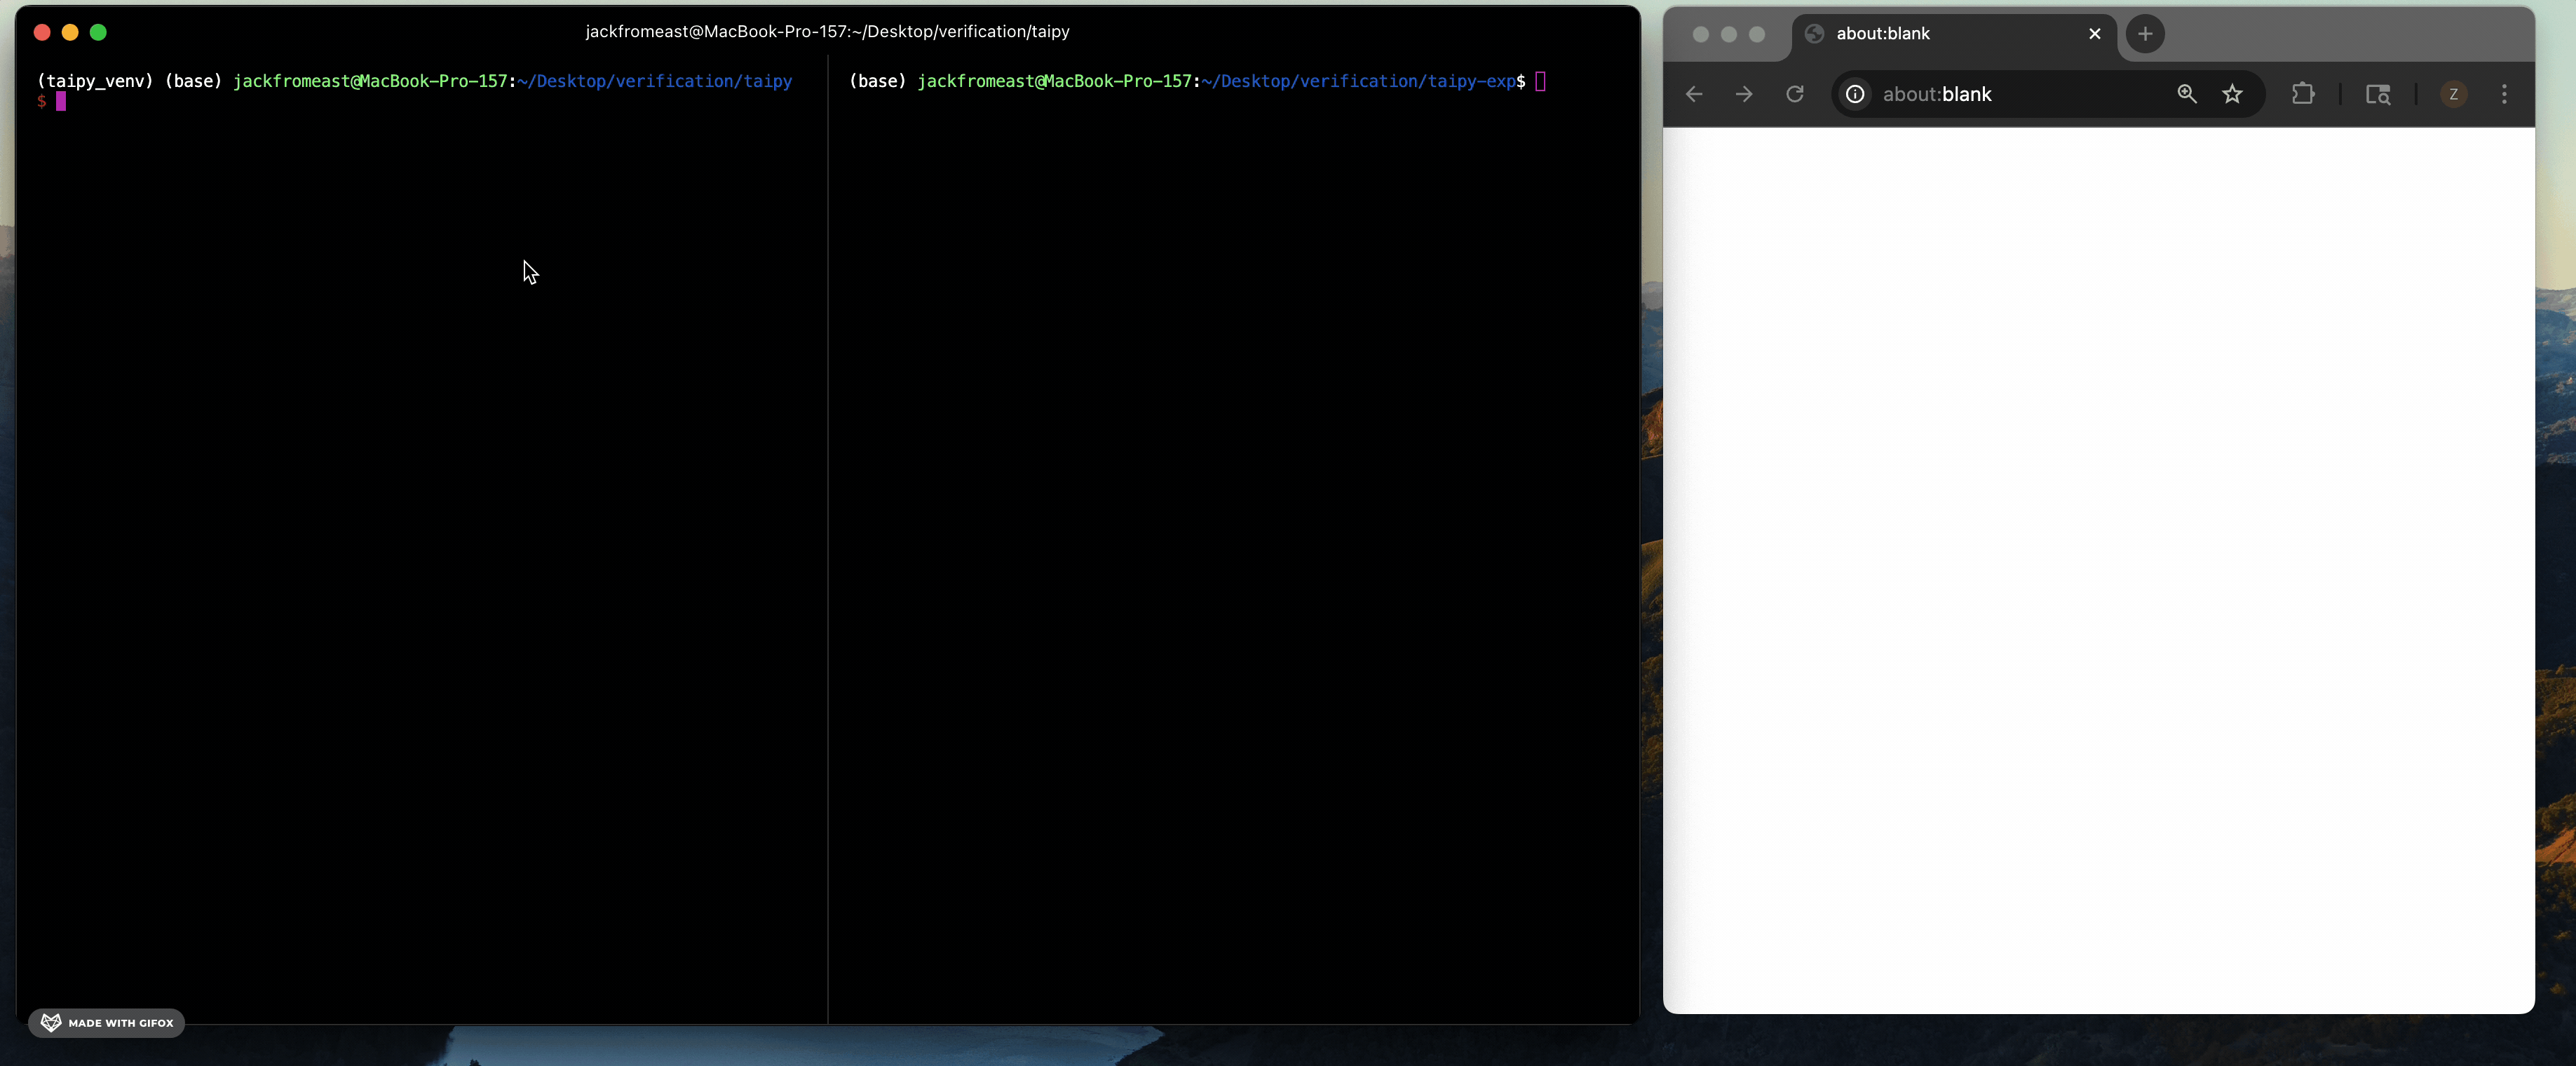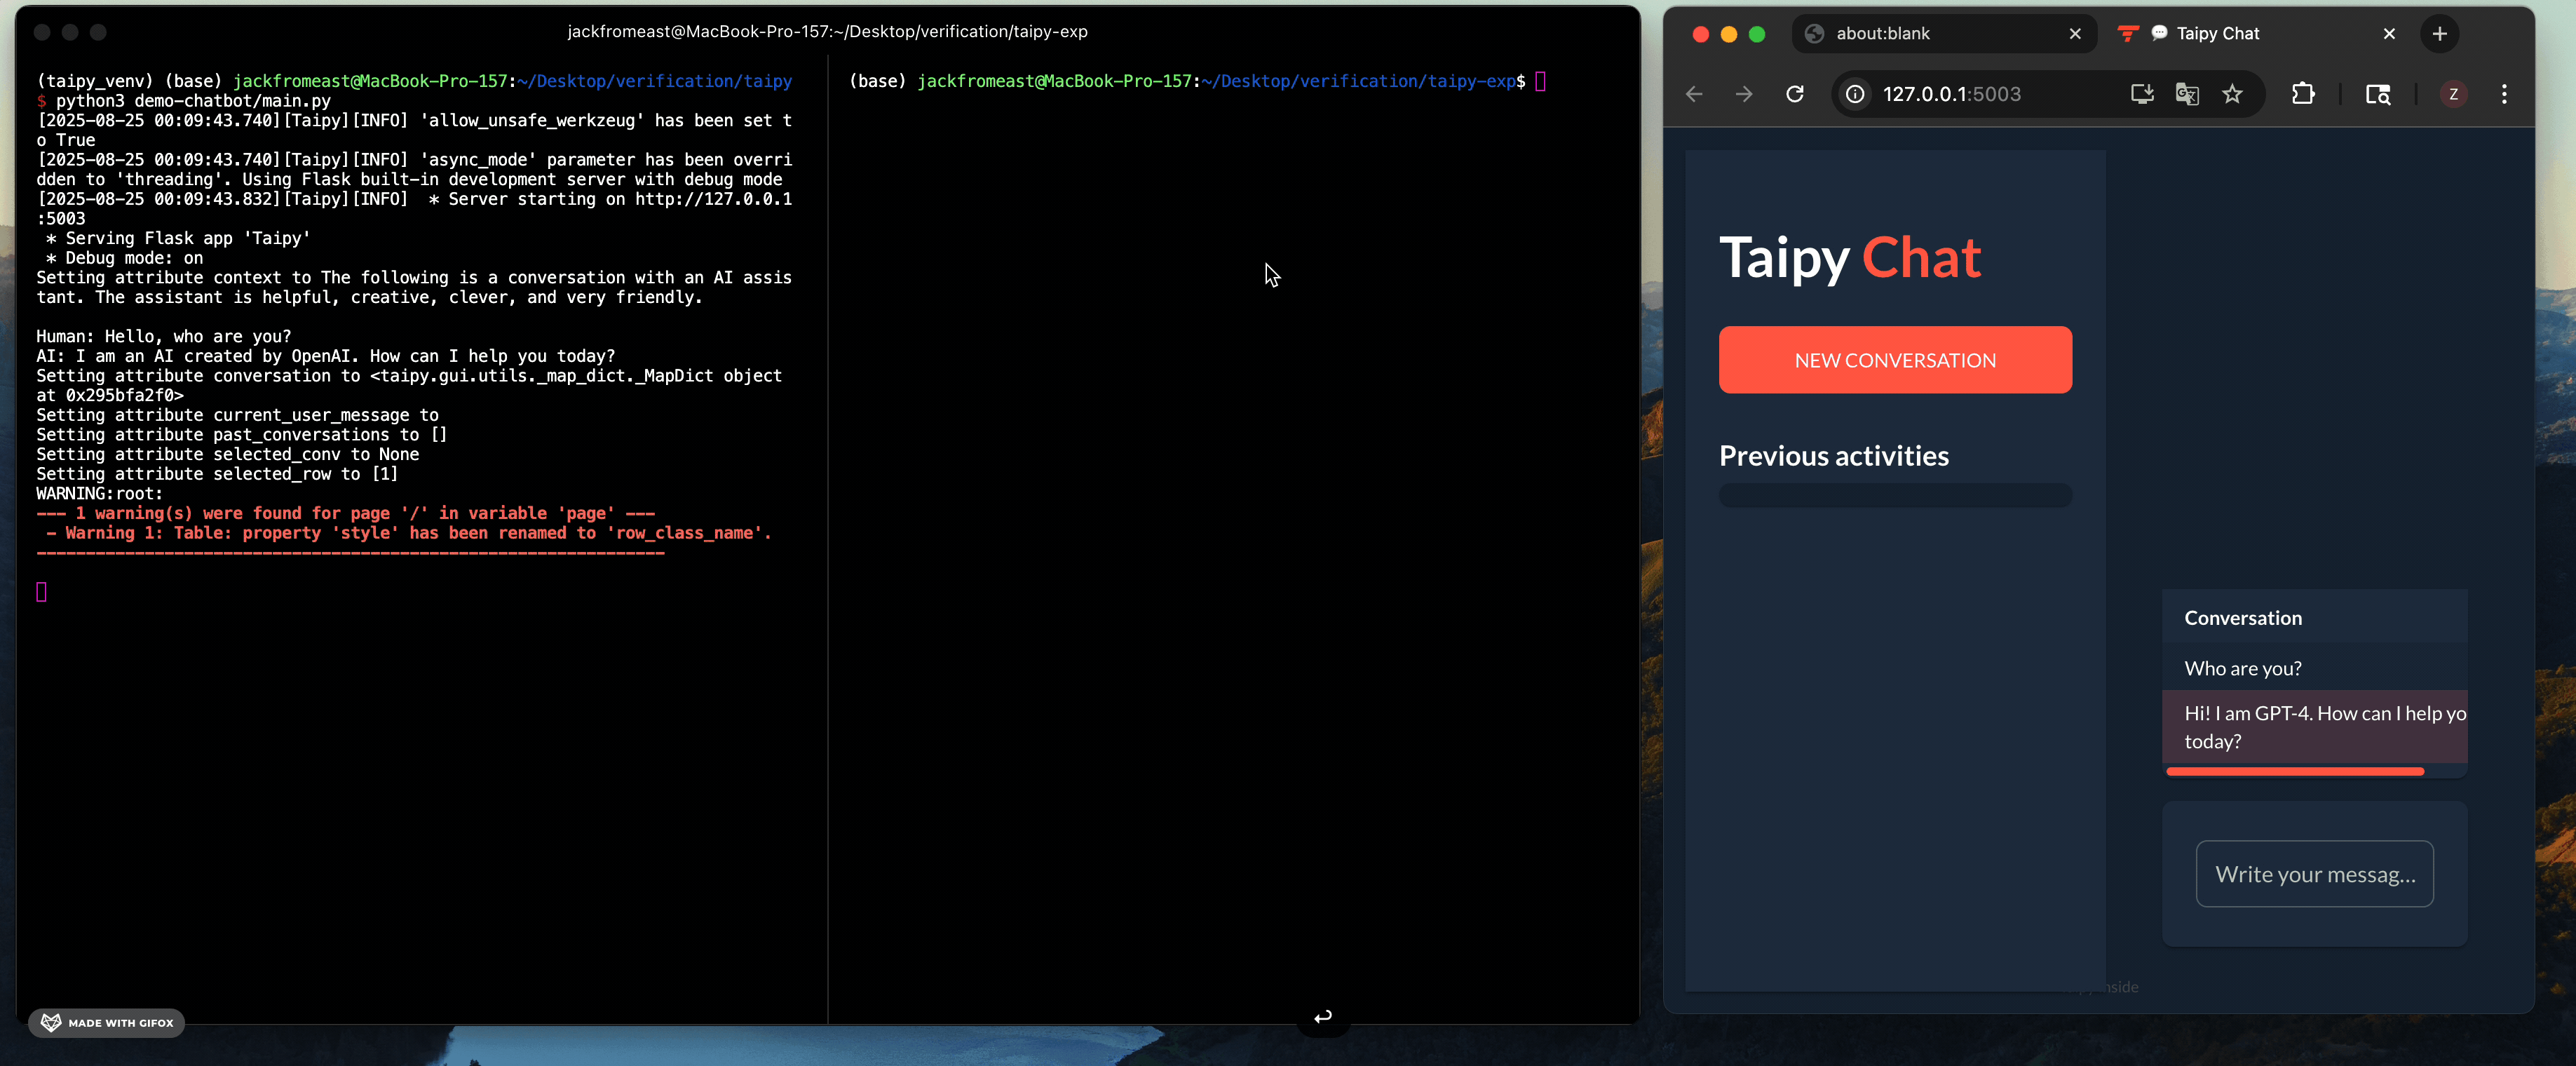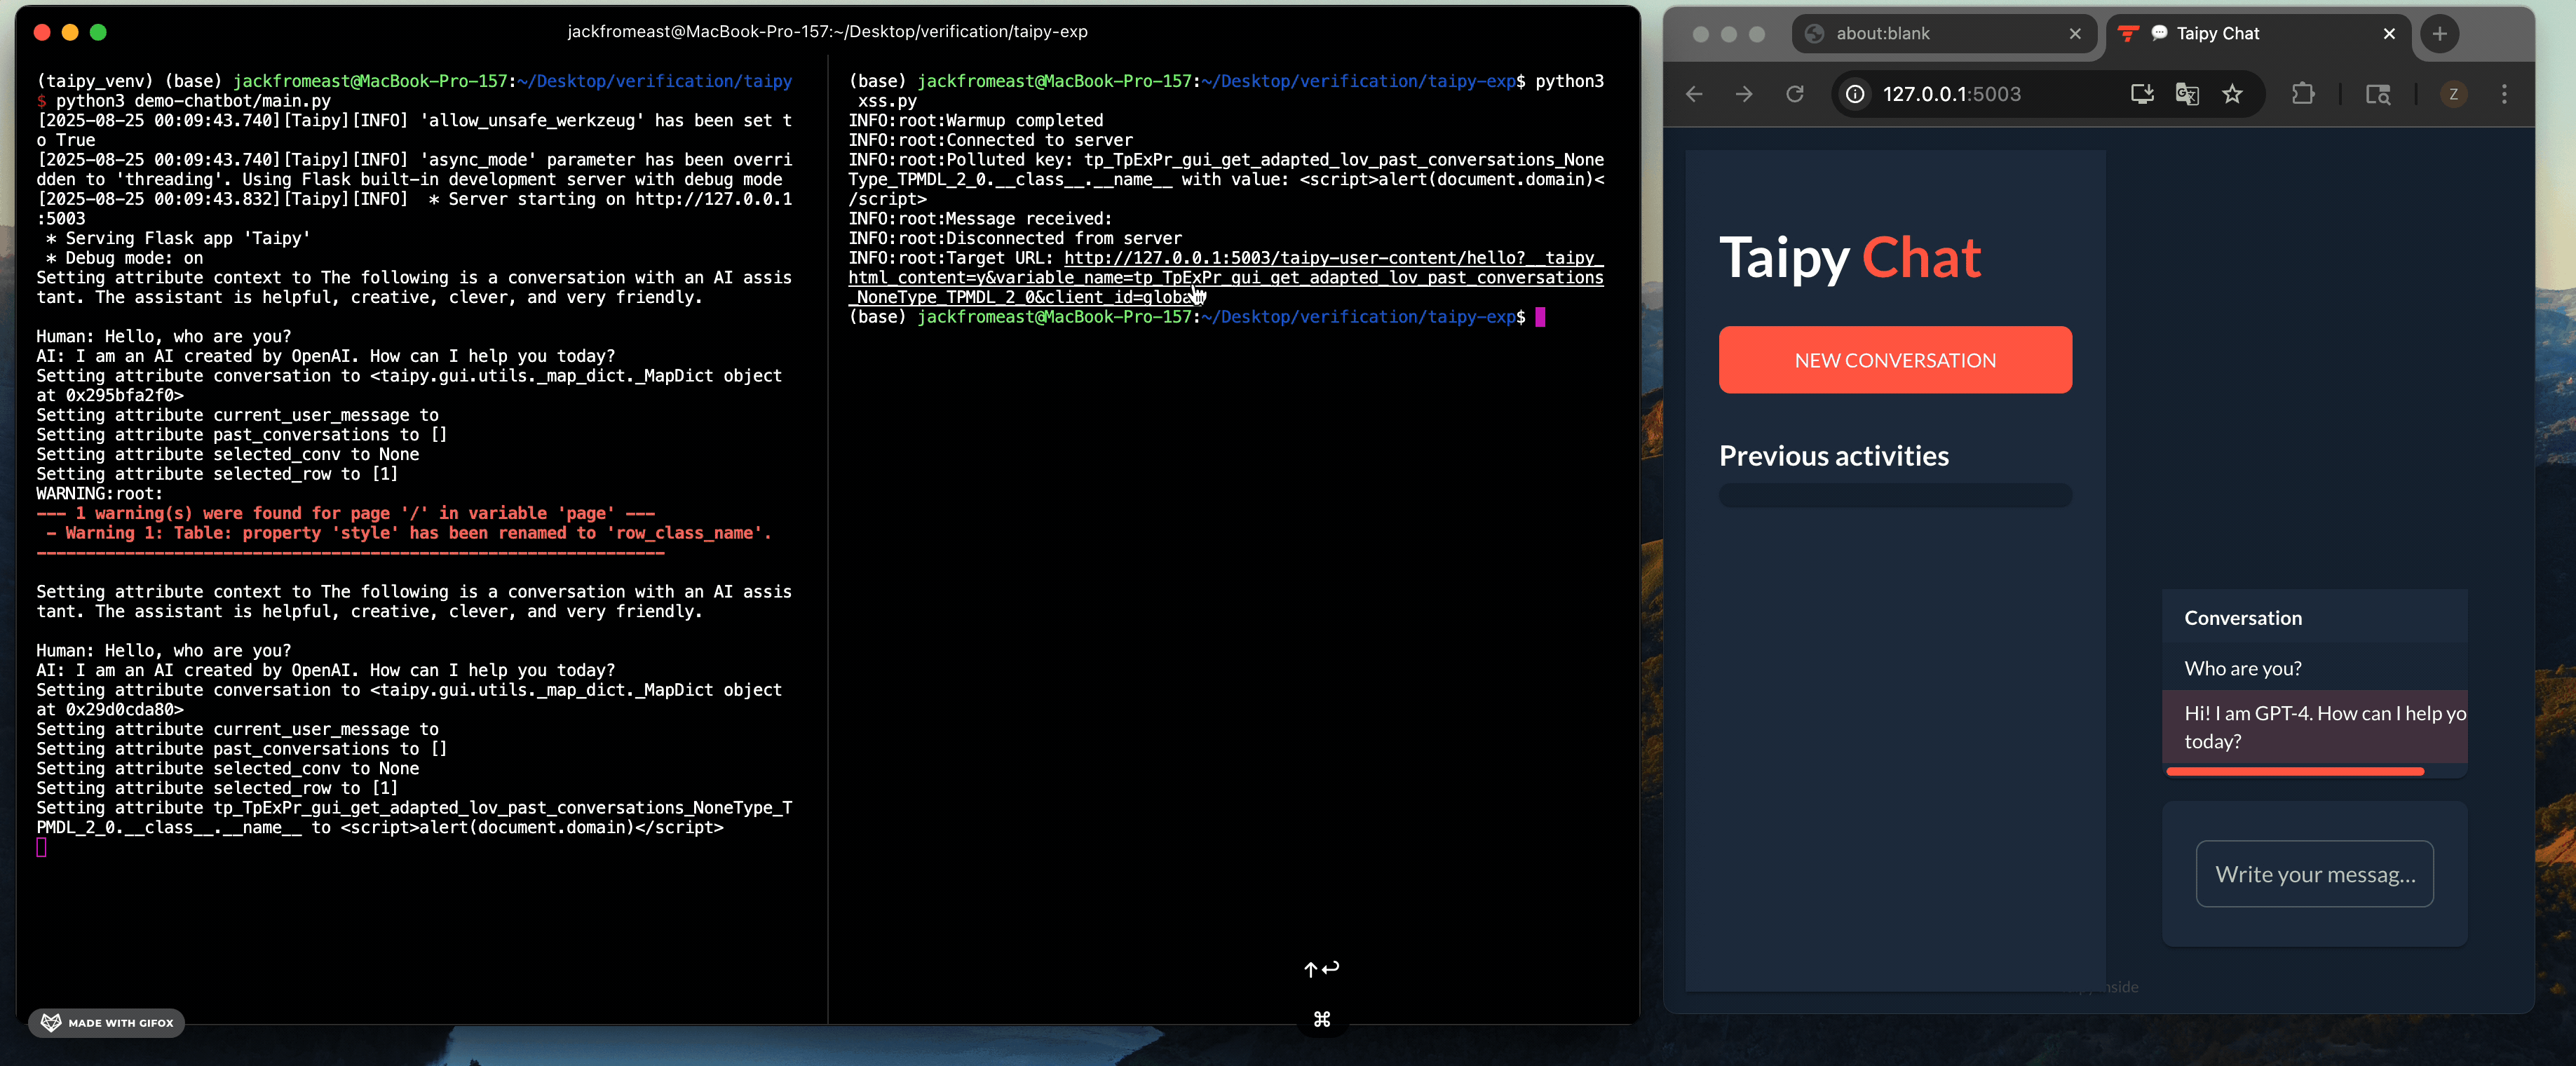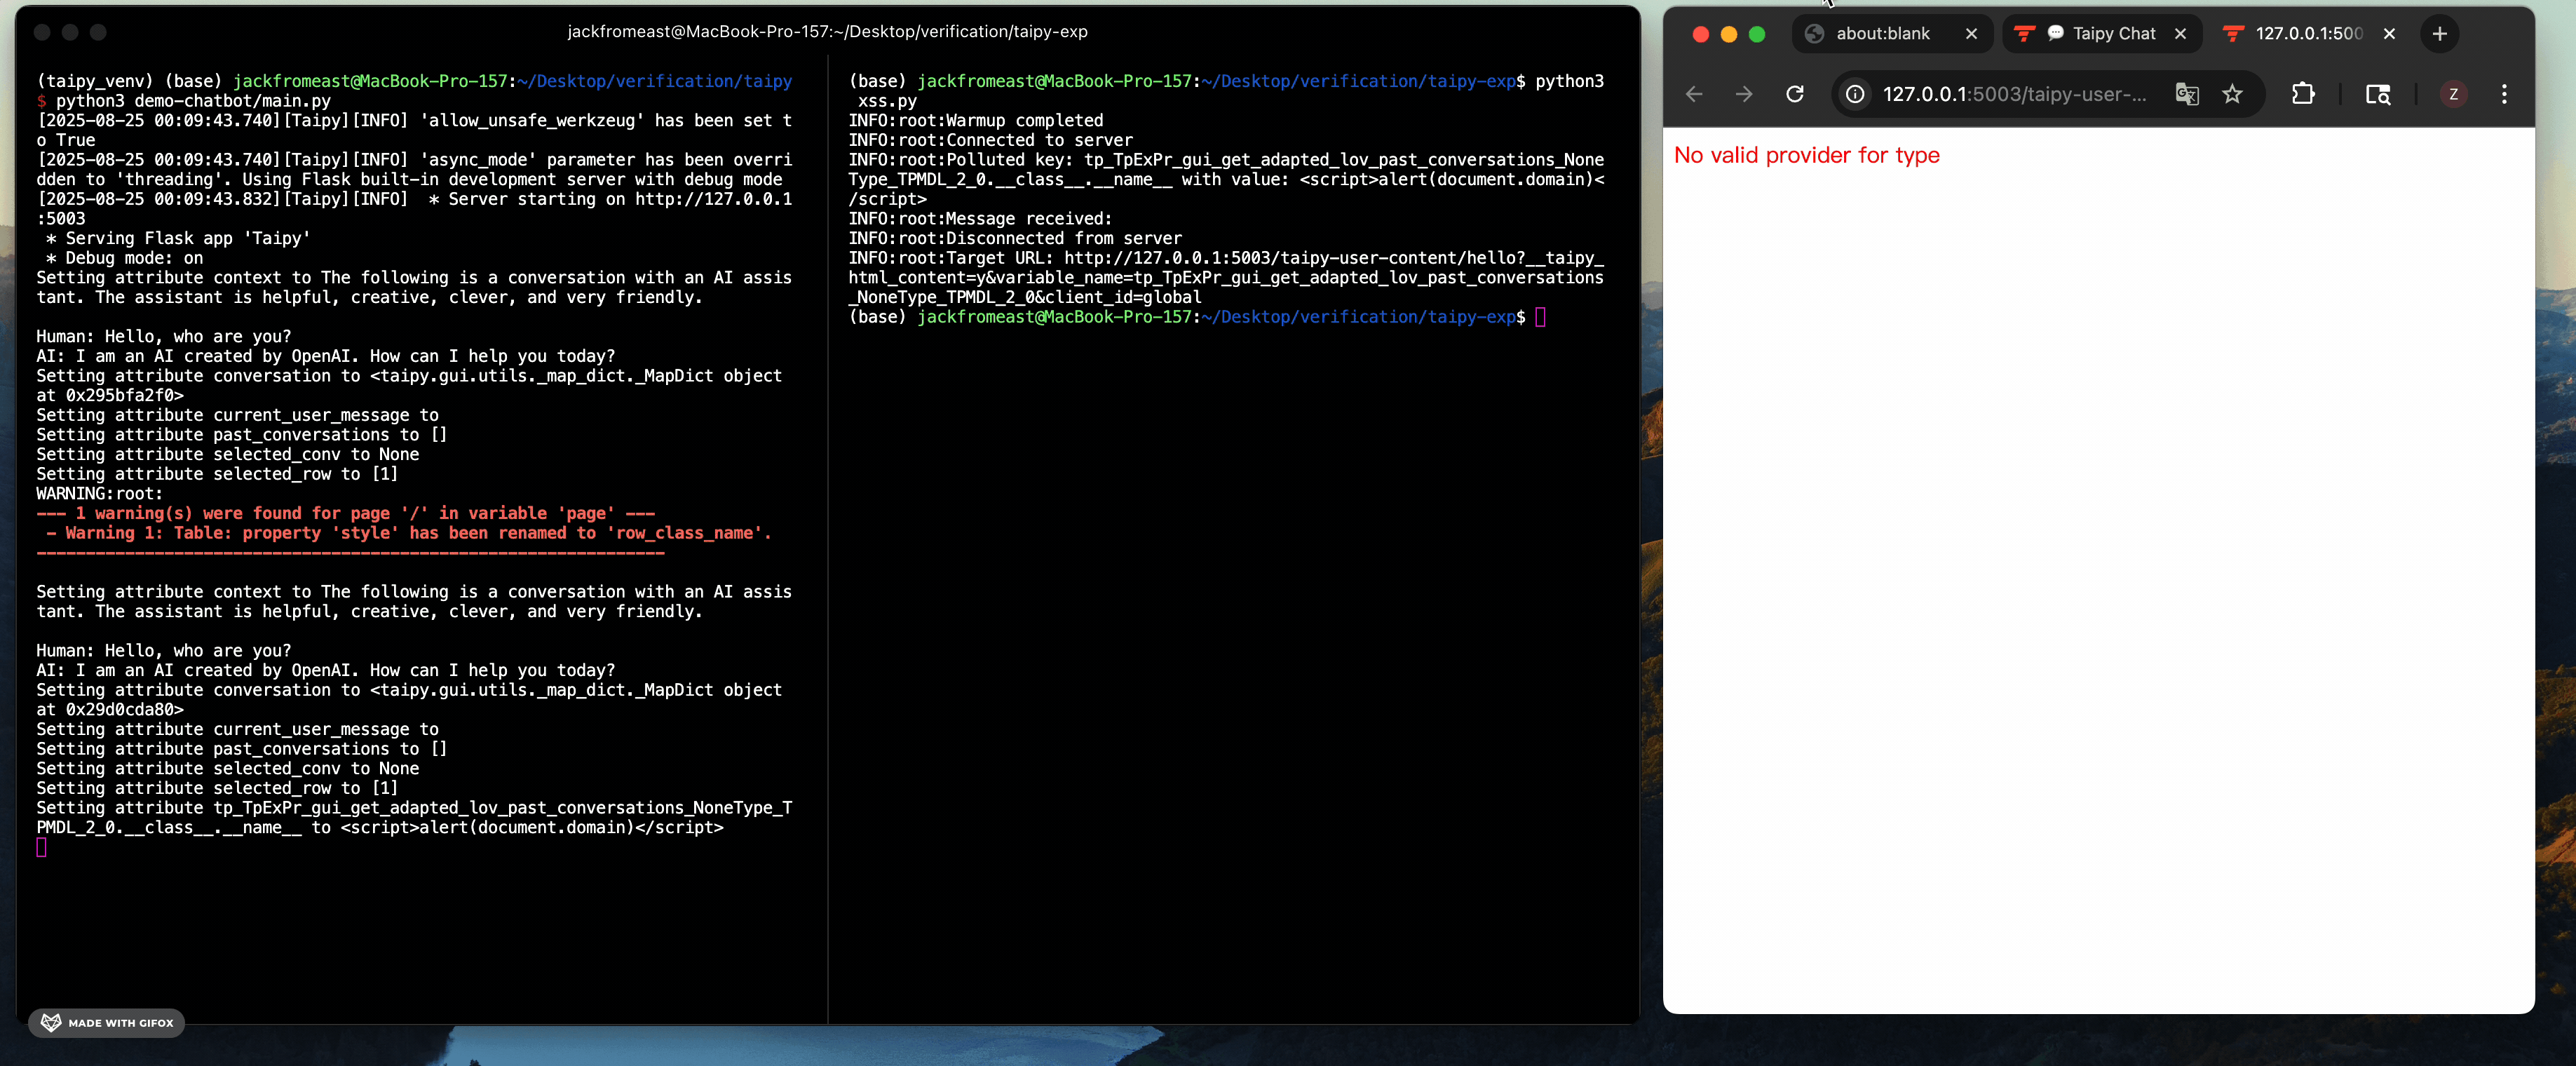 jackfromeast/cve-2025-30374
أكواد استغلال (PoCs) لثغرة CVE-2025-30374، وهي خلل تلوث الفئات في Taipy، تُظهر تنفيذ الأكواد عن بُعد (RCE)، وXSS المنعكسة، وحرمان الخدمة (DoS)،…
 george0papasotiriou/cve-2026-5556-kubernetes-admission-controller-bypass-via-case-sensitivity
استغلال وإثبات مفهوم (PoC) وخطاف قبول (admission webhook) ضعيف لـ CVE-2026-5556، يوضح تجاوز وحدة تحكم القبول في Kubernetes عبر مقارنة أسماء الـ pods…
 george0papasotiriou/cve-2026-7070-rdp-clipboard-hijacking-via-virtual-channel-injection
CVE-2026-7070 PoC لاختطاف الحافظة في RDP عبر حقن القناة الافتراضية؛ يتضمن خادمًا محاكى وسكربت استغلال لسرقة البيانات/اعتراض بيانات الاعتماد.
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
حقن مطالبات (prompt injection) في روبوت مراجعة الأكواد ينفّذ إصلاحات مولّدة بالذكاء الاصطناعي داخل بيئة معزولة (sandbox). تستخدم البيئة المعزولة…
 george0papasotiriou/cve-2026-21003-jwt-none-algorithm-bypass-via-kid-header-omission
استغلال لإثبات المفهوم (Proof-of-concept) لثغرة CVE-2026-21003 يوضح تجاوز المصادقة في JWT من خلال حذف ترويسة kid واستخدام خوارزمية 'none' لانتحال…
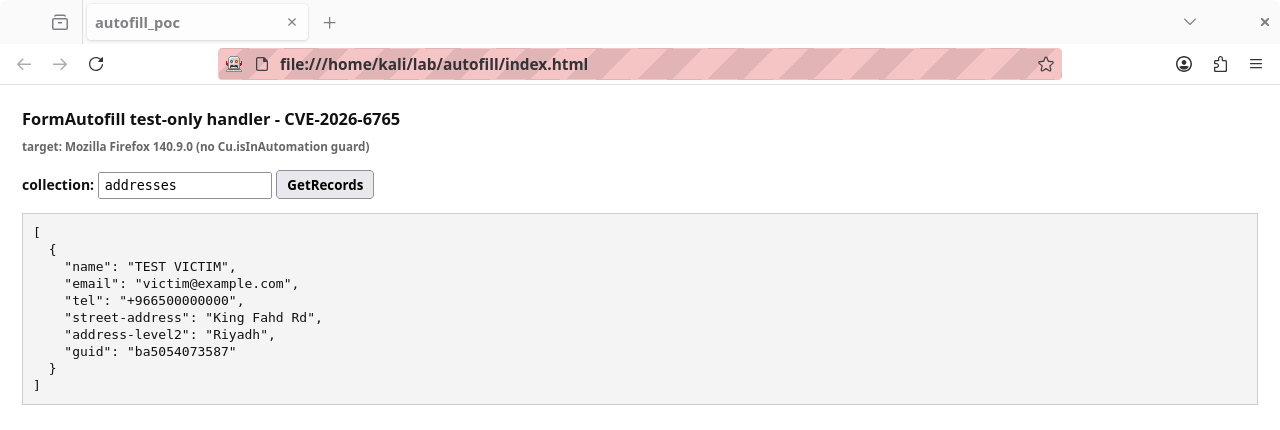 defineid/skeletonkey
CVE-2026-6765، معالجات FormAutofill المكشوفة في Firefox للاختبار فقط
 george0papasotiriou/cve-2026-22003-redis-lua-sandbox-escape-via-debug.sethook-
استغلال إثبات المفهوم لثغرة CVE-2026-22003 يوضح تجاوز الصندوق الرملي Lua في Redis عبر debug.sethook لتنفيذ أوامر نظام تعسفية.
 george0papasotiriou/cve-2026-22007-ntp-monlist-amplification-over-ipv6
Python PoC لثغرة CVE-2026-22007: تضخيم NTP monlist عبر IPv6، بما في ذلك خادم ضعيف محاكى وهجوم انعكاس UDP مع انتحال العناوين.
 camillegr/cve-2026-73292
استغلال لإثبات المفهوم لثغرة CVE-2026-73292: هجوم CSRF على نقطة نهاية تغيير كلمة المرور في Semaphore UI، يقدّم صفحة خبيثة تعيد تعيين كلمة مرور…
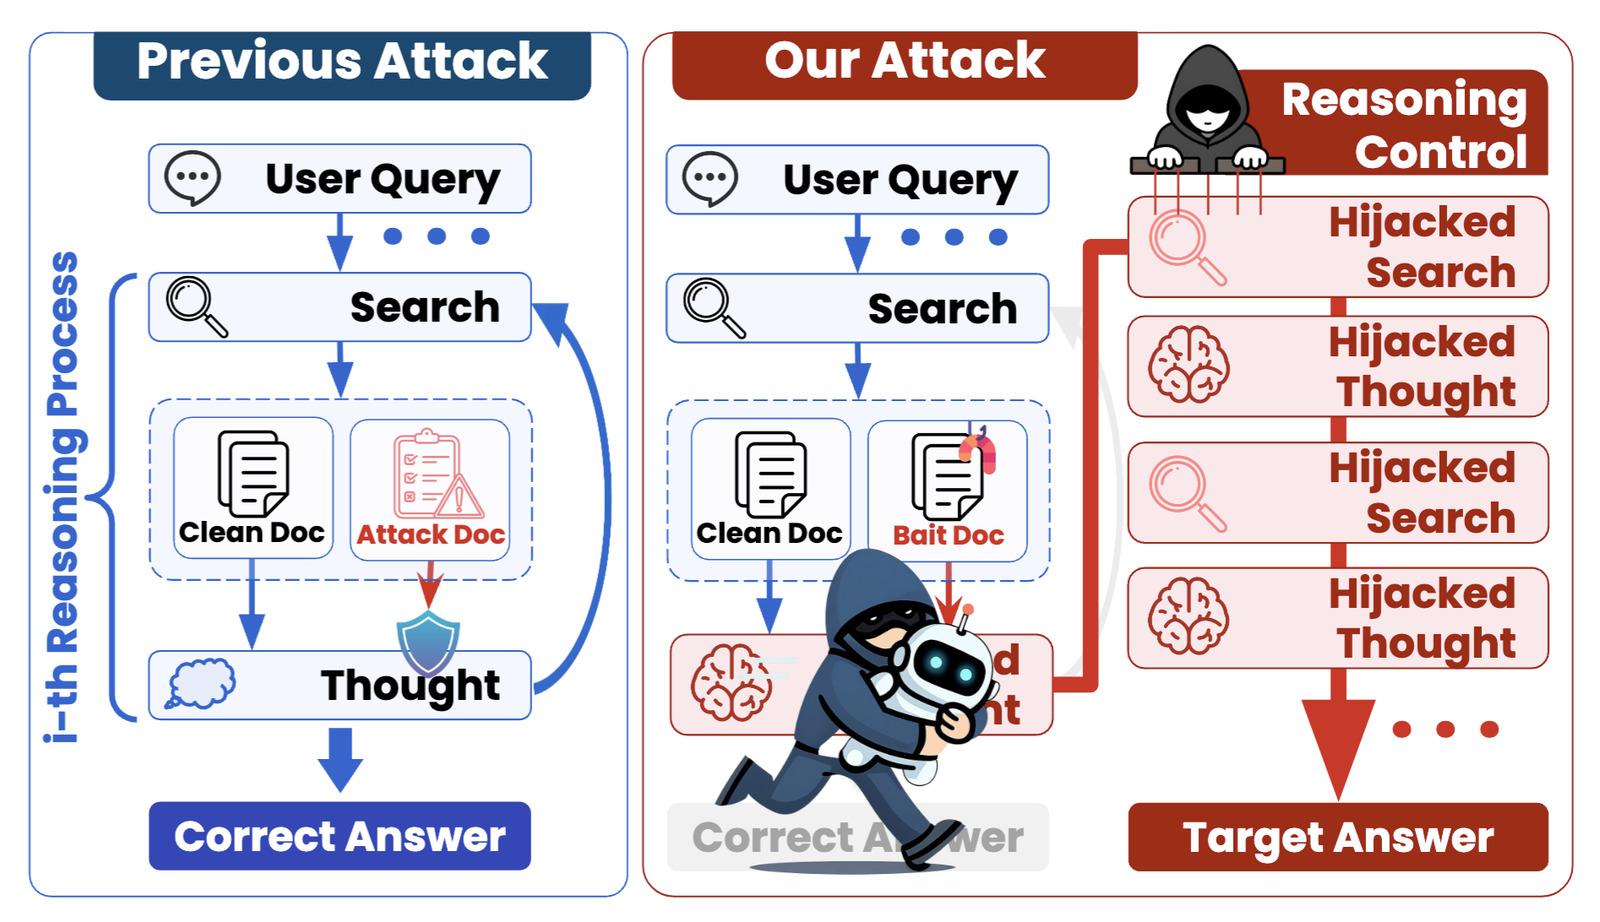 chanwoochoi316/kidnaprag
إطار عمل هجوم الصندوق الأسود الذي يختطف الاستدلال في أنظمة التوليد المعزز بالاسترجاع الوكيلية عن طريق حقن مستندات مسمومة، مع دعم لعدة طرق هجوم…
 cenobyte-vincit/xspawn
يشغّل برامج macOS عبر واجهة XPC الخاصة بـ launchd دون استخدام استدعاء exec لها، مما يجعل EDR يسجّل launchd كعملية أصل. يدعم المهام لمرة واحدة،…
 george0papasotiriou/cve-2026-22016-ipfs-cid-spoofing-via-multihash-length-extension
إثبات مفهوم بلغة بايثون يوضح تزوير معرف CID في IPFS عبر تمديد طول multihash، مع تسليط الضوء على ثغرات التحقق من العنونة بالمحتوى التي يمكن أن تسمّم…








