
إكسبلويتس تأتي إلى Kitploit
من CVEs إلى PoCs، والأدوات، والسياق: جمع استخبارات الثغرات معًا في Kitploit
في Kitploit، نجمع أدوات الأمن السيبراني، وكثير منها عبارة عن استغلالات أو PoCs. ولإضافة قيمة أكبر إلى المنظومة، نقوم بتصنيف هذه الاستغلالات والماسحات وPoCs وربطها بـ CVEs المقابلة لها، إلى جانب بيانات الثغرات ذات الصلة لتوفير السياق. لدينا الآن مساحة مخصصة للبحث عن الثغرات، والعثور على المواد ذات الصلة، ومراجعة السياق قبل تحديد ما يستحق تحقيقًا أعمق.
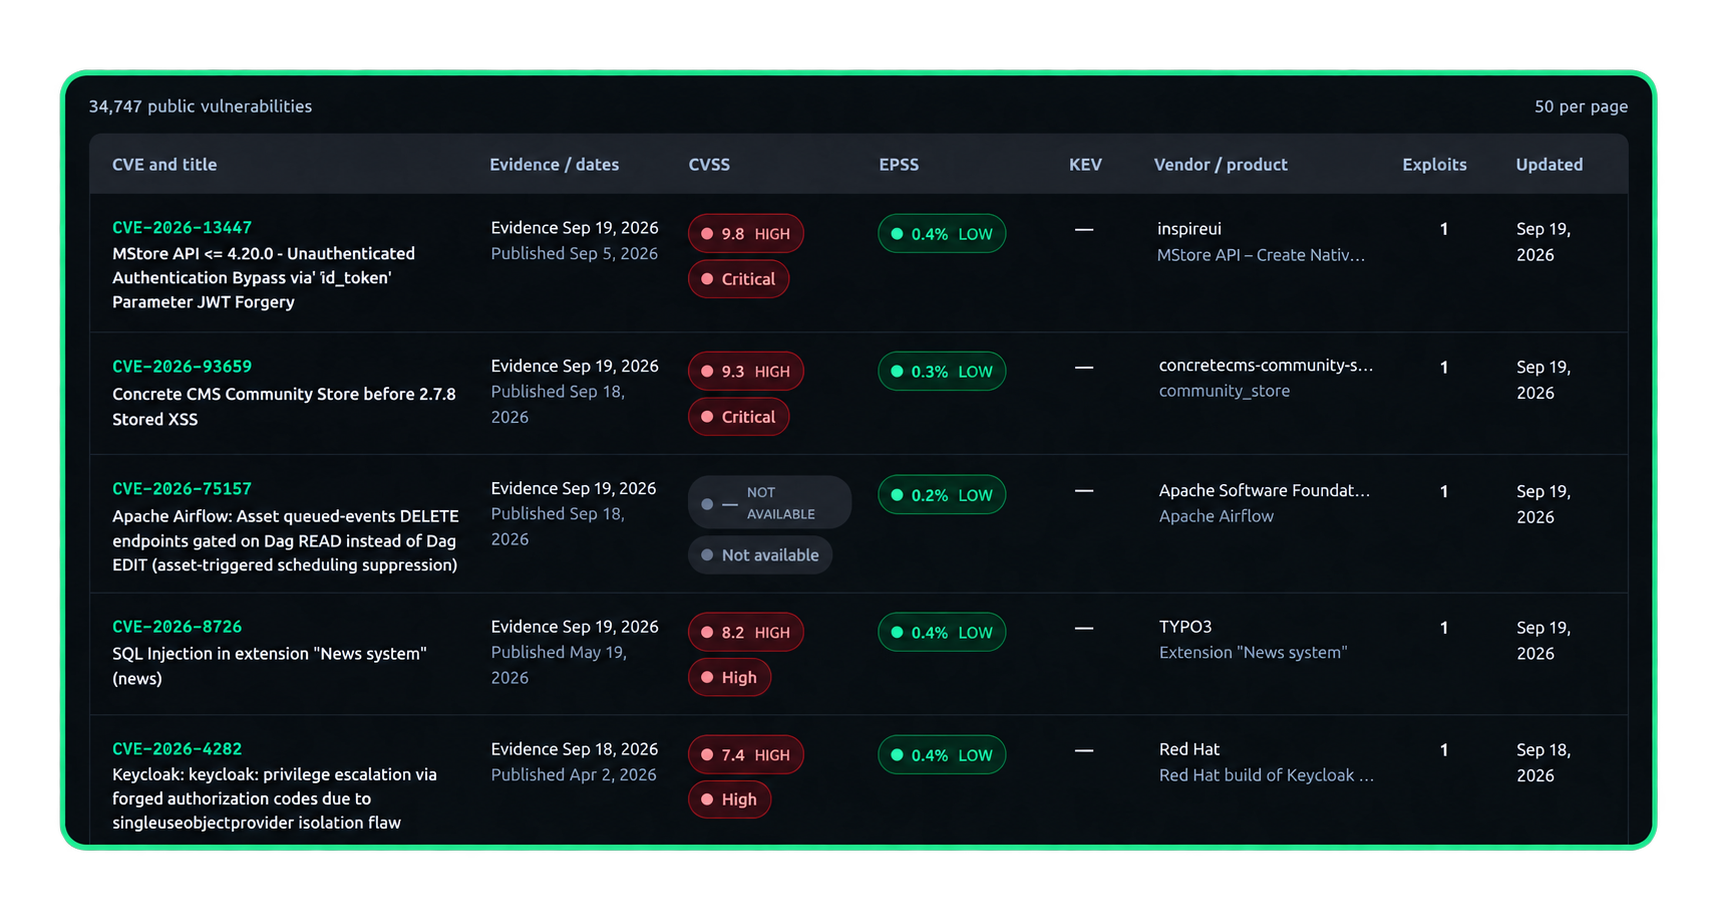
فهرسنا والمصادر التي تثريه
نقطة انطلاقنا هي المستودعات التي نجمعها من GitHub وGitLab وBitbucket. نربط تلك المواد بـ CVEs ذات الصلة ونميّز بين الاستغلالات، وPoCs، والماسحات، والكشف، والتصحيحات، والمحتوى المعلوماتي، والأبحاث.
نثري هذا الفهرس بمعلومات من عدة مصادر:
| المصدر | ما يساهم به |
|---|---|
| CVE List | سجلات CVE الرسمية، والأوصاف، والمراجع، والمعلومات المنشورة من قبل المنظمات المسؤولة عن تعيينها. |
| NVD | قاعدة بيانات الثغرات الوطنية، التي يديرها NIST، توفر إثراءً تقنيًا مثل مقاييس CVSS، والمنتجات المتأثرة، والمراجع. |
| FIRST EPSS | تقديرات احتمالية الاستغلال وتطورها التاريخي. |
| CISA KEV | أدلة على الاستغلال المعروف والإجراءات الموصى بها من فهرسها. |
| OSV | معلومات حول الحزم والإصدارات المتأثرة، ونطاقات الإصدارات المعرضة للثغرات، والإصدارات المُصححة عند توفرها. |
| Exploit-DB | مراجع إضافية للاستغلالات وPoCs تكمل المستودعات المفهرسة بواسطة Kitploit. |
التحسين المستمر جزء من Kitploit: سنواصل إضافة المصادر، وتحسين التصنيف، وتوسيع المعلومات التي تربط كل ثغرة بالعمل التقني للمجتمع.
CVSS وEPSS وKEV: ثلاث إشارات مختلفة
تجمع صفحات الثغرات هذه الإشارات معًا عند توفرها:
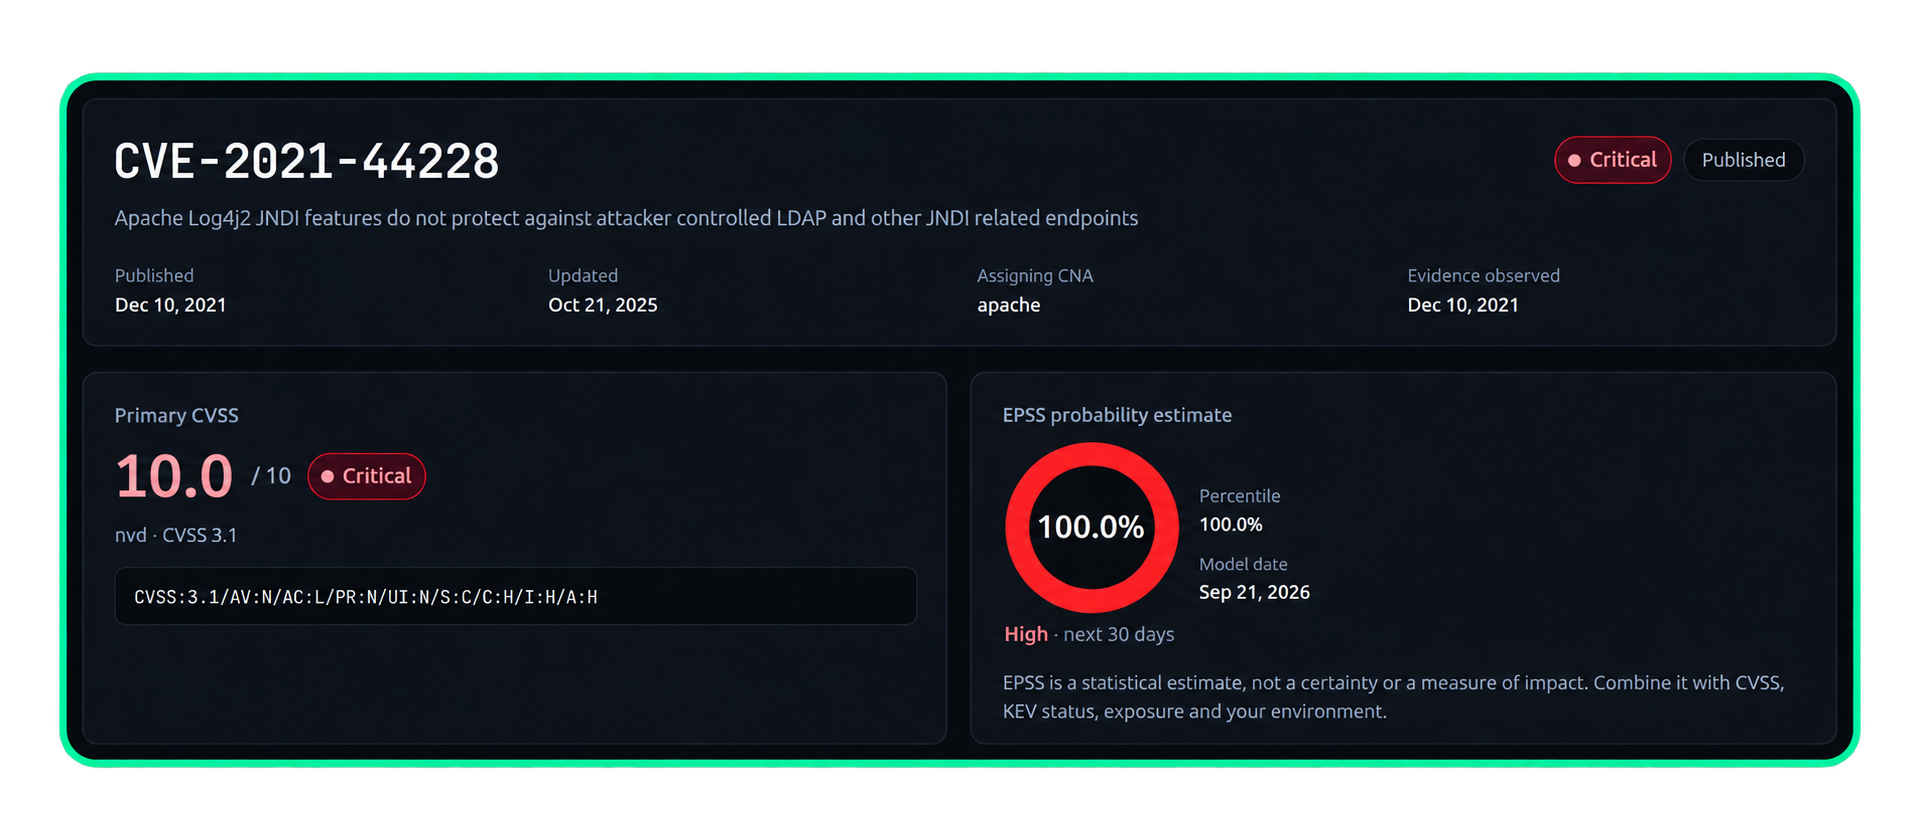
- CVSS يصف الخطورة التقنية للثغرة. الدرجة العالية وحدها لا تثبت أنها تُستغل.
- EPSS يقدّر احتمالية ملاحظة استغلال تلك الثغرة خلال الثلاثين يومًا القادمة. وهو ليس احتمال تعرض مؤسستك للهجوم.
- CISA KEV يسرد الثغرات التي توجد أدلة على استغلالها في الواقع.
هذه أبعاد متكاملة: الخطورة، والاحتمالية، والاستغلال الملاحظ.
إظهار المراجع غير المؤكدة بعد
قد يذكر مستودع ما معرّف CVE ليس له بعد سجل عام معياري. يعرضه Kitploit باعتباره CVE غير مُتحقق منه، مع تحذير وروابط تدعم المرجع. يحافظ هذا على المرجع دون تقديمه كتأكيد رسمي أو إضافة درجات وبيانات وصفية لا نملكها.
عدم وجوده في NVD لا يعني بحد ذاته أن CVE غير مؤكد. CVE List هو مرجعنا لهوية السجل؛ وNVD يوفر إثراءً إضافيًا. قد يكون لـ CVE سجل رسمي حتى لو لم يكن NVD قد أدرج معلوماته بعد.
ابدأ بـ CVE تعرفه بالفعل
ابحث عن ثغرة حققت فيها من قبل وشاهد المستودعات والمراجع والسياق التي يجمعها Kitploit الآن.
ستجد أيضًا أحدث الإضافات في Latest Exploits على الصفحة الرئيسية، إلى جانب RSS feed لمتابعة الإدخالات الجديدة.
استكشف قسم Exploits الجديد في Kitploit
إذا وجدت ارتباطًا غير صحيح أو مصدرًا مفقودًا، فأخبرنا. تساعدنا ملاحظاتك على تحسين جودة الفهرس وتحديد ما يجب إضافته بعد ذلك.